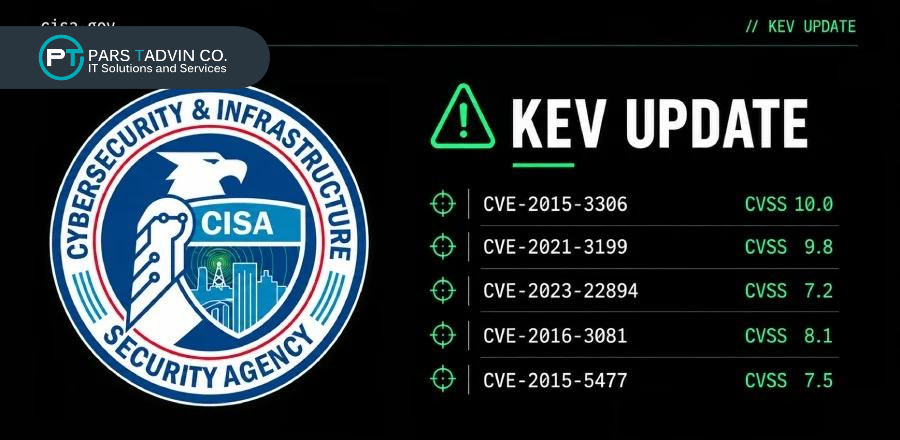
آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA) روز پنجشنبه پنج آسیبپذیری را پس از سوءاستفاده یک عامل تهدید وابسته به چین با نام Flax Typhoon، به کاتالوگ Known Exploited Vulnerabilities (KEV) افزود.
فهرست این آسیبپذیریها در ادامه آمده است.
- CVE-2015-3306 (امتیاز CVSS: 10.0) – یک آسیبپذیری کنترل دسترسی نامناسب در ProFTPD که به مهاجمان راه دور اجازه میدهد از طریق دستورات site cpfr و site cpto فایلهای دلخواه را بخوانند و بنویسند.
- CVE-2021-3199 (امتیاز CVSS: 9.8) – یک آسیبپذیری پیمایش مسیر در ONLYOFFICE Docs که هنگام استفاده از JSON Web Token (JWT) رخ میدهد؛ مهاجم میتواند با قرار دادن دنباله “/..” در پارامتر بارگذاری تصویر، به اجرای کد از راه دور دست یابد.
- CVE-2023-22894 (امتیاز CVSS: 7.2) – یک آسیبپذیری ذخیرهسازی اطلاعات حساس بهصورت متنواضح در Strapi که به مهاجمی با دسترسی به پنل admin اجازه میدهد از طریق query filter جزئیات حساس کاربران را کشف کند.
- CVE-2016-3081 (امتیاز CVSS: 8.1) – یک آسیبپذیری تزریق فرمان در Apache Struts که به مهاجم راه دور اجازه میدهد در صورت فعال بودن Dynamic Method Invocation، از طریق method:prefix کد دلخواه را اجرا کند.
- CVE-2015-5477 (امتیاز CVSS: 7.5) – یک آسیبپذیری reachable assertion در ISC BIND که به مهاجم راه دور اجازه میدهد از طریق پرسوجوهای TKEY انکار سرویس ایجاد کند.
افزوده شدن این پنج آسیبپذیری همزمان است با انتشار یک اطلاعیه امنیتی مشترک از سوی استرالیا، کانادا، ژاپن، نیوزیلند، اسپانیا، بریتانیا و ایالات متحده که درباره حملاتی هشدار میدهد که توسط یک شرکت امنیت سایبری مستقر در چین با نام Integrity Technology Group تسهیل شدهاند.
بررسیها نشان داده است این عملیات هشت آسیبپذیری امنیتی، از جمله پنج مورد بالا، را هدف میگیرند تا دسترسی اولیه به سازمانها بهدست آورند و دادههای حساس را خارج کنند. در این فعالیتها، مهاجمان با استفاده از ابزارهای اسکن از نقصها سوءاستفاده میکنند، حملات XSS اجرا میکنند و روی سرورهای Microsoft Exchange حملات password spraying انجام میدهند. آنها در ادامه با استفاده از نرمافزارهای VPN ماندگاری برقرار میکنند و با بهرهگیری از اسکریپتها، ایمیلها و اعتبارنامهها را خارج میکنند.
شایان ذکر است که سه آسیبپذیری باقیمانده پیشتر در کاتالوگ KEV ثبت شدهاند.
- شناسه CVE-2014-6278 – آسیبپذیری تزریق فرمان سیستمعامل در GNU Bash (معروف به Shellshock) (در اکتبر 2025 افزوده شد).
- شناسه CVE-2019-11510 – آسیبپذیری خواندن فایل دلخواه در محصول Ivanti Pulse Connect Secure (در نوامبر 2021 افزوده شد).
- شناسه CVE-2021-22205 – آسیبپذیری اجرای کد از راه دور در نسخه Community Edition از GitLab و نسخه Enterprise Edition همان محصول (در نوامبر 2021 افزوده شد).
«عوامل وابسته به دولت چین همچنان خود را در شبکههای زیرساخت حیاتی، از جمله سیستمهای فناوری عملیاتی (OT)، مستقر میکنند تا در زمانی که خود تعیین میکنند، کارکردهای حیاتی را مختل کنند»، گفت Chris Butera، معاون اجرایی موقت در حوزه امنیت سایبری.
با توجه به بهرهبرداری فعال، نهادهای فدرال موظف هستند تا 11 اکتبر 2026 پچهای لازم را اعمال کنند یا استفاده از آنها را متوقف کنند.