
شرکت VulnCheck هشدار داد عاملان تهدید از CVE-2026-61500 در Rejetto HFS سوءاستفاده میکنند و با دور زدن احراز هویت به RCE میرسند. ریشه نقص، پیشبینیپذیری کوکی نشست است؛ پچ در نسخه 3.2.1 منتشر شد.
آسیبپذیری روز صفر CVE-2026-88779 در محصول NetScaler ADC و محصول NetScaler Gateway هنگام پیکربندی بهصورت SAML SP یا SAML IdP در حملات فعال سوءاستفاده شد و موجب انکار سرویس و راهاندازی مجدد دستگاهها شد؛ CISA آن را به KEV افزود.
گروه همسو با چین TA419 با کارزارهای فیشینگِ AitM و Frameless BitB کارشناسان سیاستگذاری AI در آمریکا را هدف گرفت. ورود Microsoft در OneDrive جعل شد و کوکیهای نشست ربوده شد.
پژوهشگران Jamf یک installerجعلی Zoom را شناسایی کردند که بدافزار CloudSyncD را روی macOS نصب میکند. این backdoor با فیشینگ گذرواژه میگیرد، ماندگاری میسازد و به C2 متصل میشود.
دو گزارش نشان میدهد گروههای همسو با دولت چین با فیشینگِ جعل هویت، کارشناسان AI را هدف گرفته و همزمان با backdoor Antino به سازمانهای آسیایی نفوذ کردهاند. سرقت اعتبارنامه و ماندگاری هدف است.
شرکت GitLab درباره CVE-2026-90970 در AI Gateway هشدار داد؛ نقصی بحرانی که به کاربر با دسترسی Duo Agent Platform امکان اجرای فرمانهای دلخواه میدهد. نسخههای 19.2.4، 19.3.2 و 19.4.1 آن را پچ میکنند.
شرکت Cisco پچ اضطراری دور زدن احراز هویت در Catalyst SD-WAN Manager را منتشر کرد. نقص CVE-2026-76504 با CVSS 9.8 در حملات فعال سوءاستفاده شده و هیچ راهکار موقتی ندارد.
شرکت Apple آسیبپذیری روز صفر CoreGraphics با شناسه CVE-2026-86950 را که در حملات هدفمند سوءاستفاده شده بود پچ کرد. این نقص iOS و macOS را تحت تأثیر قرار میداد و با بهروزرسانیهای اخیر رفع شد.
شرکت Fortinet از بهرهبرداری روز صفر از CVE-2026-104286 در FortiMail خبر داده است؛ نقصی با امتیاز CVSS 9.8 که امکان نوشتن فایل دلخواه بدون احراز هویت را میدهد. راهکار موقت: غیرفعالسازی IBE.
گروه وابسته به چین Longlegs پشت باجافزار Warlock با سوءاستفاده از نقصهای SharePoint به اپراتورهای آب و مخابرات، نهادهای دولتی و دانشگاهها حمله میکند و با BYOVD و SYSVOL گسترش مییابد.
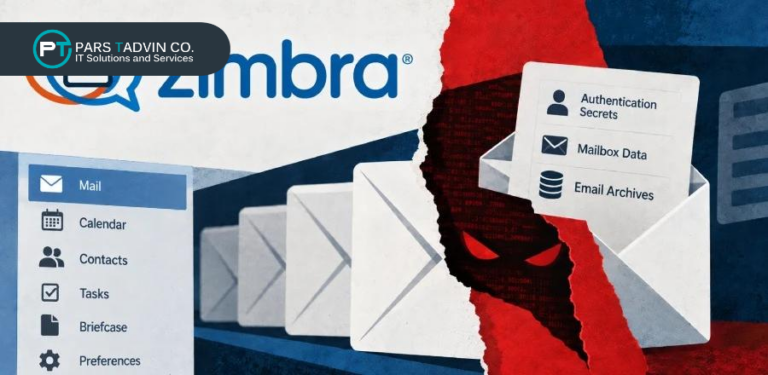
بازیگران تهدید با سوءاستفاده از آسیبپذیری CVE-2026-73570 در Zimbra و از طریق تزریق فرمانِ بدون احراز هویت، وبشل و ریورسشل مستقر کردند و دادههای صندوقهای پستی و اسرار احراز هویت را سرقت کردند.
بازیگران تهدید با تبلیغات Google برای GPTهای سفارشی ChatGPT کاربران را به صفحهای مسموم در Google Sites میکشانند؛ با اجرای PowerShell، MSI مخرب نصب و با DLL sideloading یک RAT مستقر میشود.
پارس تدوین Gold B2B Partner کسپرسکی، نماینده طلایی (Reseller Gold) بیتدیفندر، Authorized Partner سوفوس و SearchInform، Authorized Reseller ESET و Registered Partner سیمانتک است. در این بخش مهمترین خبرهای امنیت سایبری را برای مدیران شبکه و امنیت سازمانها خلاصه میکنیم: آسیبپذیریهایی که باید زود وصله شوند، نسخههای تازهٔ محصولات و تغییرهای لایسنس. برای مشاوره، خرید یا تمدید لایسنس، صفحهٔ هر برند را ببینید:
هشدارهای مهم امنیتی را زودتر از همه در کانال تلگرام پارس تدوین ببینید.
عضویت در کانال تلگرام امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه