شرکت Synology به مشتریان خود هشدار داد دستگاههایشان را فوراً بهروزرسانی کنند؛ علت این هشدار افزایش حملات باجافزار C3RB3r علیه ذخیرهسازهای متصل به شبکه NAS است.
این شرکت از کاربران خواست بهروزرسانی خودکار را فعال کنند و نرمافزار DiskStation Manager (DSM) که روی دستگاههای NAS اجرا میشود را برای حفاظت از دادهها به آخرین نسخه ارتقا دهند.
این شرکت در یک اطلاعیه روز پنجشنبه اعلام کرد: «عاملان تهدید در حال سوءاستفاده از یک آسیبپذیری هستند که در دسامبر 2024 پچ شد تا دستگاههایی را که نسخههای قدیمی DSM روی آنها اجرا میشود هدف قرار دهند. هدف این حملات رمزگذاری دادهها و اخاذی است.»
این شرکت تأکید کرد: «تمام کاربرانی که از نسخههای آسیبپذیر استفاده میکنند باید فوراً DSM را بهروزرسانی کنند تا از سامانههای خود حفاظت کنند. همچنین توصیه میشود بهروزرسانی خودکار را فعال کنید تا DSM همواره بهروز بماند.»
در زمان درخواست اطلاعات بیشتر، سخنگوی Synology بلافاصله در دسترس نبود.
هرچند Synology هنوز مشخص نکرده است کدام آسیبپذیری در این حملات ongoing مورد بهرهبرداری قرار میگیرد، اما به یک اطلاعیه امنیتی نوامبر 2024 ارجاع داده است که در آن پچهایی برای نقصهایی توضیح داده شده که به مهاجم اجازه اجرای کد دلخواه (CVE-2024-10441)، خواندن فایلها (CVE-2024-50629) و نوشتن فایلها (CVE-2024-10445) روی دستگاههای بدون پچ میدهند.
به کاربران Synology توصیه شده است دسترسی به رابط وب مدیریتی از اینترنت را فوراً مسدود کنند و نرمافزار DSM را بهروزرسانی کنند تا از تلاش مهاجمان برای نفوذ و رمزگذاری دستگاهها جلوگیری شود.
| محصول | شدت | دسترسی به نسخه اصلاحشده |
|---|---|---|
| DSM 7.2.2 | بحرانی | به نسخه 7.2.2-72806-1 یا جدیدتر ارتقا دهید. |
| DSM 7.2.1 | بحرانی | به نسخه 7.2.1-69057-6 یا جدیدتر ارتقا دهید. |
| DSM 7.2 | بحرانی | به نسخه 7.2-64570-4 یا جدیدتر ارتقا دهید. |
| DSM 7.1 | بحرانی | به نسخه 7.1.1-42962-7 یا جدیدتر ارتقا دهید. |
| DSM 6.2 | متوسط | به نسخه 6.2.4-25556-8 یا جدیدتر ارتقا دهید. |
شرکت Synology به ندرت اطلاعیه امنیتی درباره حملات هدفگیرنده دستگاههای مشتریان خود منتشر میکند. آخرین هشدار از این دست در اوت 2019 پس از حملات brute-force در مقیاس وسیع منتشر شد که به آلودگی به باجافزار eCh0raix انجامید.
اطلاعیه هفته گذشته در پی موج گستردهای از گزارشهای مشتریان شرکت Synology منتشر شد. دادههای این مشتریان رمزگذاری شده بود و از آنان خواسته شده بود ابزار “C3rb3r Decryptor” را از یک پورتال دارکوب با پرداخت هزاران دلار خریداری کنند.
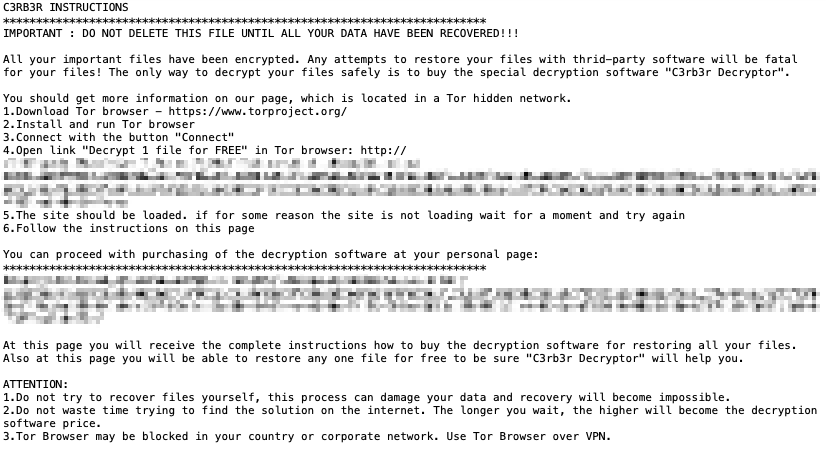
گزارشهای اولیه بیش از دو هفته پیش منتشر شد. به گفته کاربران آسیبدیده که میگویند این باجافزار یک یادداشت باجخواهی (read-me3.txt) بر جای میگذارد و به فایلهای رمزگذاریشده پسوند .L0CK3D اضافه میکند.
«تمام فایلهای مهم شما رمزگذاری شدهاند. هر تلاشی برای بازیابی فایلها با نرمافزارهای شخص ثالث برای فایلهای شما فاجعهبار خواهد بود. تنها راه ایمن برای رمزگشایی فایلها این است که نرمافزار ویژه رمزگشایی ‘C3rb3r Decryptor’ را خریداری کنید»، یادداشت باج هشدار میدهد.
«در این صفحه دستورالعمل کامل خرید نرمافزار رمزگشایی برای بازیابی همه فایلهای خود را دریافت میکنید. همچنین در همین صفحه میتوانید یکی از فایلهای خود را بهصورت رایگان بازیابی کنید تا مطمئن شوید ‘C3rb3r Decryptor’ به شما کمک میکند.»
باجافزار Cerber که با نامهای C3RB3R و CerberImposter نیز شناخته میشود و اکنون در حملاتی که دستگاههای NAS شرکت Synology را هدف قرار داده بهکار گرفته شده است، نام خود را از مدل Ransomware-as-a-Service با همان نام (RaaS) وام گرفته که در سال 2016 پدیدار شد.
پیش از ناپدید شدن در اواخر 2019، عملیات قدیمی Cerber مسئول بیش از 80 درصدِ تمام حملات باجافزاری و یک چهارمِ کل آلودگیهای باجافزاری روی نقاط پایانی سازمانی بود.
از دسامبر 2021، زمانی که نخستین بار مشاهده شد، C3RB3R همچنین در پلتفرم Atlassian Confluence و سرورهای GitLab بهکار گرفته شد؛ در قالب چندین موج حمله که از نقصهای اجرای کد از راه دور (CVE-2021-26084 و CVE-2021-22205) و دور زدن احراز هویت (CVE-2023-22518) سوءاستفاده میکردند.
نهاد پایش تهدیدات اینترنتی Shadowserver اکنون بیش از 380,000 دستگاه NAS شرکت Synology در معرض اینترنت را رصد میکند، اما مشخص نمیکند چه تعداد از آنها پیشاپیش در برابر این حملات ایمن شدهاند یا Honeypot هستند.