
تازهترین هشدارهای آسیبپذیری، وصلههای امنیتی و بهروزرسانی محصولات کسپرسکی، سوفوس، بیتدیفندر، ESET، Symantec و SearchInform را اینجا بخوانید؛ کوتاه، به زبان ساده و همراه با کاری که مدیر شبکه باید انجام دهد.
در دنیای فناوری اطلاعات، امنیت سایبری یکی از مهمترین دغدغههای سازمانها و کسبوکارها است. با پیشرفت تهدیدات سایبری و افزایش پیچیدگیهای این حوزه، نیاز به تجهیزات و نرمافزارهای امنیتی به روز و قدرتمند بیش از پیش احساس میشود. شرکت Sophos به عنوان یکی از پیشگامان حوزه امنیت سایبری، همواره محصولات خود را به روزرسانی کرده […]
پلتفرم Kaspersky Unified Monitoring and Analysis Platform 3.4 ویژگیها و بهبودهای زیر را معرفی میکند: اکنون Kaspersky Unified Monitoring and Analysis Platform از سیستمعاملهای زیر پشتیبانی میکند: Astra Linux 1.7.6 اکنون شما میتوانید وابستگیهای میان منابع و همچنین ارتباط آنها با سایر اشیاء را در گراف تعاملی مشاهده کنید. به عبارت دیگر، میتوانید ببینید که […]
Fileless Attack چیست؟ حمله بدون فایل (Fileless Attack) یکی از انواع حملات سایبری است که از بدافزارهای بدون فایل(fileless malware) استفاده میکند تا بدون نیاز به نصب فایلهای مخرب روی هارد دیسک، مستقیماً در حافظه سیستم، حملهی مورد نظر اجرا شود. بدافزار بدون فایل نوعی کد مخرب است که از برنامهها و نرمافزارهای قانونی و […]
نسخه جدید Kaspersky Endpoint Security 12.8 برای ویندوز منتشر شد که شامل قابلیتها و بهبودهای جدید است.این نسخه برای ویندوز شامل ویژگیهای زیر میباشد: اکنون این برنامه از حالت Light Agent برای حفاظت از محیطهای مجازی پشتیبانی میکند. شما میتوانید این برنامه را بهعنوان Light Agent در راهحل Kaspersky Security for Virtualization Light Agent 6.2 […]
باتنت(Botnet) چیست؟ باتنت به مجموعهای از رایانههای متصل به یکدیگر گفته میشود که برای انجام یک کار خاص به طور همزمان فعالیت میکنند. خود باتنتها به طور مستقیم تهدیدی برای شبکه شما به شمار نمیروند. به عنوان مثال، برخی از باتنتها وظایف مفیدی مانند مدیریت اتاقهای گفتگو یا پیگیری امتیازهای بازیهای آنلاین را انجام میدهند. […]
Network Detection and Response (NDR) چیست؟ فناوری Network Detection and Response (NDR) در اوایل دهه 2010 به منظور شناسایی و مقابله با تهدیدات شبکهای توسعه یافت که به دلیل استفاده از الگوهای حملات ناشناخته یا پیچیده، به راحتی قابل مسدود شدن نبودند. این فناوری به عنوان یکی از عناصر کلیدی در امنیت شبکه، شامل مجموعهای […]
حملات Zero-day به حملاتی گفته میشود که در آن مهاجمان از آسیبپذیریهای ناشناخته یا جدید در نرمافزارها یا سیستمها بهرهبرداری میکنند. این آسیبپذیریها پیش از آنکه سازندگان یا توسعهدهندگان آنها را شناسایی کرده و اصلاح کنند، مورد سوءاستفاده قرار میگیرند. از آنجایی که اطلاعاتی در مورد آسیبپذیری در دسترس نیست و راهحلی برای آن ارائه […]
Managed Detection and Response(MDR) چیست؟ MDR یک سرویس امنیت سایبری است که به سازمانها کمک میکند تا از خود در برابر تهدیدات سایبری با استفاده از فناوریهای پیشرفته برای شناسایی و واکنش سریع به حوادث، محافظت کنند. این خدمات ترکیبی از فناوریهای نوین و تخصص انسانی هستند که به منظور شناسایی تهدیدات سایبری، نظارت مستمر […]
SQL Injection (SQi) چیست؟ SQL Injection یک نوع حمله سایبری است که به مهاجم این امکان را میدهد تا با وارد کردن دستورات SQL مخرب در فیلدهای ورودی یک برنامه، به پایگاه داده دسترسی پیدا کند. این روش به مهاجم اجازه میدهد تا دادههای حساس را بازیابی یا تغییر دهد، اطلاعات موجود را تخریب کند […]
کسپرسکی در نسخه جدید 12.2 Endpoint Security مجموعهای از ویژگیها و قابلیتهای پیشرفتهای را ارائه کرده است که امنیت سایبری را به سطح بالاتری ارتقا میدهند. این بهروزرسانی با بهبود عملکرد و اضافه شدن امکانات مختلف تجربهای ایمنتر و کارآمدتر را برای کاربران تضمین میکند. Kaspersky Endpoint Security اکنون با ویژگیها و بهبودهای زیر بهروزرسانی شده است: […]
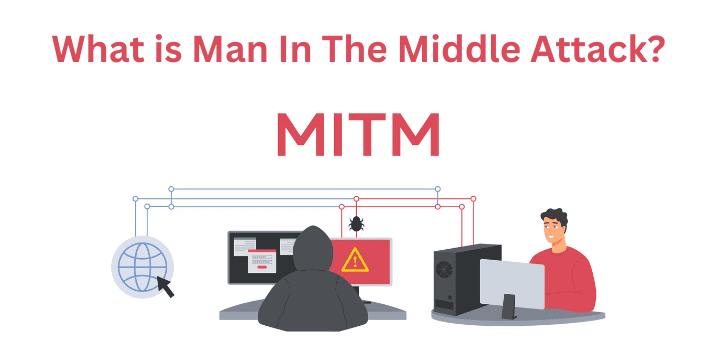
حمله Man in the Middle چیست؟ حمله MITM به موقعیتی گفته میشود که در آن یک مهاجم خود را در میان ارتباطات بین یک کاربر و یک برنامه قرار میدهد. در این حمله، مهاجم ممکن است برای استراقسمع یا به قصد جعل هویت یکی از طرفین وارد مکالمه شود، به طوری که به نظر برسد […]
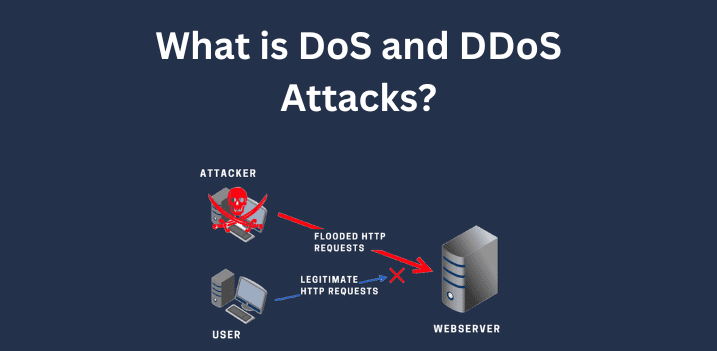
توضیح حملات DoS و DDoS: حمله denial-of-service (DoS) یک نوع حمله سایبری است که هدف اصلی آن مختل کردن عملکرد طبیعی سیستمها، سرورها یا شبکهها میباشد. در این حمله، مهاجم حجم زیادی از درخواستهای غیرمجاز یا جعلی را به سمت سیستم هدف ارسال میکند. این درخواستها منابع سیستم مانند پردازنده، حافظه، پهنای باند یا سایر […]
پارس تدوین Gold B2B Partner کسپرسکی، نماینده طلایی (Reseller Gold) بیتدیفندر، Authorized Partner سوفوس و SearchInform، Authorized Reseller ESET و Registered Partner سیمانتک است. در این بخش مهمترین خبرهای امنیت سایبری را برای مدیران شبکه و امنیت سازمانها خلاصه میکنیم: آسیبپذیریهایی که باید زود وصله شوند، نسخههای تازهٔ محصولات و تغییرهای لایسنس. برای مشاوره، خرید یا تمدید لایسنس، صفحهٔ هر برند را ببینید:
هشدارهای مهم امنیتی را زودتر از همه در کانال تلگرام پارس تدوین ببینید.
عضویت در کانال تلگرام سوفوس
 کسپرسکی
 امنیت شبکه
 کسپرسکی
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 کسپرسکی
 امنیت شبکه
 امنیت شبکه