- فیشینگ device code چیست؟
- پلتفرم و عملیات EvilTokens
- ایمیلهای فیشینگ EvilTokens
- راهنمای کاهش مخاطره و حفاظت
- شناساییهای Microsoft Defender XDR
- کوئریهای شکار تهدید
پس از ظهور آن در فوریه 2026، EvilTokens بهسرعت به یکی از پرکاربردترین پلتفرمهای فیشینگ بهعنوان سرویس (PhaaS) بدل شد و قابلیتهای مبتنی بر هوش مصنوعی را برای شخصیسازی طعمههای فیشینگ و تحلیل صندوقهای ورودیِ به خطر افتاده جهت شناسایی اهداف باارزش در اختیار مجرمان سایبری قرار داد. این پلتفرم مجرمانهِ مبتنی بر هوش مصنوعی، اجرای کارزارهای پیشرفته کلاهبرداری ایمیلی کسبوکار (BEC) را تسهیل کرد که بیش از 12,000 صندوق ورودی را در بیش از 10,000 سازمان در سراسر جهان به خطر انداخت.
EvilTokens به مهاجمان امکان میداد از جریان احراز هویت device code سوءاستفاده کنند، توکنها را بسرقت ببرند و با اتکا به زیرساختِ هدایتشده توسط هوش مصنوعی و خودکارسازی چندین بخش از زنجیره حمله، در مقیاس وسیع حسابهای سازمانی را به خطر بیندازند. این جعبهابزار طیف گستردهای از قالبهای ازپیشساخته فیشینگ و صفحههای فرود را بههمراه یک دستیار مجهز به هوش مصنوعی برای کمک به ساختاربندی ایمیلهای متناسب با هدف ارائه میکرد.
توکنهای سرقتشده برای استخراج دادههای ایمیل و ایجاد ماندگاری استفاده میشوند؛ اغلب از طریق ایجاد قوانین مخرب در صندوق ورودی که ارتباطات را پنهان میکنند. در برخی موارد، از این توکنها همچنین میتوان برای اعطای دسترسی دستگاههای جدید به صندوق ورودی قربانی استفاده کرد؛ روشی بهویژه بادوام برای حفظ ماندگاری. بخش Microsoft Threat Intelligence عامل تهدیدِ مسئول توسعه و پشتیبانی کیت فیشینگ EvilTokens را با نام Storm-2992 ردیابی میکند.
پس از به خطر افتادن، EvilTokens به مهاجمان امکان میداد از دستیارهای هوش مصنوعی برای وارسی فعالیتهای صندوق پستی قربانی و طراحی یک پیام فیشینگ بر مبنای محتوای ایمیلیِ قابل دسترس استفاده کنند. EvilTokens همچنین به مهاجمان اجازه میداد شناسایی با Microsoft Graph انجام دهند تا ساختار و مجوزهای سازمانی را نقشهبرداری کنند و تا زمانی که توکنها معتبر بمانند، دسترسی مستمر و احتمال حرکت جانبی را ممکن سازند. اگرچه فیشینگی که توکنها را هدف میگیرد پدیده جدیدی نیست، اما طی چند سال اخیر و همزمان با پذیرش احراز هویت چندمرحلهای (MFA) توسط سازمانها، بسیار شایعتر و صنعتیتر شده است.
برای گریز از شناسایی، EvilTokens از یک زنجیره تحویل چندمرحلهای استفاده میکند که برای دور زدن درگاههای ایمیل سنتی و امنیت نقطهپایانی طراحی شده است. قربانیان از طریق ایمیلهای فریبندهای اغفال میشوند که از 44 تم متفاوت استفاده میکنند، از جمله فاکتورها و درخواستهای پیشنهاد (RFPs)، یا فایلهای بهاشتراکگذاشتهشده. این ایمیلها شامل URLهای مخرب، پیوستهای PDF و فایلهای HTML بودند.
کارزارهایی که از EvilTokens بهره میبرند بر سازمانهایی در صنایع گوناگون اثر گذاشتهاند، از جمله توزیع عمدهفروشی، ساختوساز، خدمات مالی، املاک و مستغلات، آموزش عالی و بهداشت و درمان، و بیشترین تمرکز فعالیت قربانیان مشاهدهشده در ایالات متحده، کانادا، بریتانیا، استرالیا، هند و فرانسه بوده است. با همکاری شرکا، واحد Digital Crimes Unit (DCU) مایکروسافت اخلالی هماهنگ در زیرساختِ مورد استفاده برای راهاندازی سرویس EvilTokens را تسهیل کرد.
در این نوشتار تحلیلی جامع و بهروز از پلتفرم و عملیات EvilTokens ارائه میشود. نمونههای مشخصی از پنل سرویس EvilTokens و تحلیلی تفصیلی از زیرساخت EvilTokens ارائه شده است. دفاع در برابر EvilTokens و تهدیدهای فیشینگ مهاجم-در-میانه (AiTM) مشابه، نیازمند رویکردی لایهای است که کنترلهای فنی را با آگاهی کاربران تلفیق کند. همچنین راهنمای تشخیص و تهدیدیابی برای Microsoft Defender و منابعی دربارهٔ نحوه پیکربندی mail flow rules، اعمال محافظتهای ضدجعل و پیکربندی کانکتورهای طرفسوم برای جلوگیری از رسیدن پیامهای فیشینگ جعلشده به صندوقهای ورودی کاربران ارائه شده است.
فیشینگ مبتنی بر device code چیست
یکی از قابلیتهای اصلی EvilTokens جریان فیشینگ مبتنی بر device code آن است که از device code authentication سوءاستفاده میکند؛ جریانی مشروع در OAuth که برای دستگاههایی با رابطهای محدود، مانند تلویزیونهای هوشمند، پرینترها، دستگاههای Teams و دستگاههای کنفرانس که نمیتوانند از ورود تعاملی استاندارد پشتیبانی کنند، طراحی شده است. در این الگو، به کاربر روی دستگاهی که میکوشد از آن وارد شود یک کد کوتاه نمایش داده میشود و به او دستور داده میشود آن کد را در مرورگرِ یک دستگاه جداگانه وارد کند تا فرایند احراز هویت تکمیل شود.
هرچند این جریان برای این سناریوها مفید است، اما یک موازنهٔ امنیتی ایجاد میکند. چون احراز هویت بر روی یک دستگاه جداگانه تکمیل میشود، نشستی که درخواست را آغاز کرده است به زمینهٔ اصلی کاربر بهطور محکم مقید نیست. بازیگران تهدید از این ویژگی سوءاستفاده کردهاند تا با جدا کردن احراز هویت از نشستی که آن را آغاز کرده است، از حفاظتهای سنتی MFA عبور کنند. بازیگران تهدید همچنین از طرحهای مهندسی اجتماعی و ترفندهای دیگر بهره میگیرند تا تأیید مشروع device code flow را بهصورت امر دیگری که ظاهراً لازم است، پنهان کنند.
فیشینگ device code زمانی رخ میدهد که بازیگران تهدید خود را در این فرایند وارد کنند. بهجای آنکه یک دستگاه مشروع درخواست دسترسی بدهد، بازیگر تهدید جریان را آغاز میکند و از طریق یک طعمهٔ فیشینگ، کدی در اختیار کاربر قرار میدهد. هنگامی که کاربر کد را وارد میکند، ناآگاهانه نشستِ بازیگر تهدید را مجاز میکند و بدون افشای اعتبارنامهها به حساب دسترسی میدهد. شرکت Microsoft توصیه میکند مسدود کردن device code flow هر جا که ممکن است انجام شود. اگر سازمان شما از دستگاههای Teams که به device code flow نیاز دارند استفاده میکند، دامنهٔ استثناء را به حسابهای منبعِ مشخصِ دستگاههای Teams محدود کنید و منبع Device Registration Service را از سیاست Conditional Access خود مستثنی کنید.
در آوریل 2026، شرکت Microsoft یک کارزار فیشینگ همسو با EvilTokens را ردیابی کرد که با استفاده از پلتفرمهای اتوماسیون هزاران گره polling یکتای کوتاهعمر را راهاندازی میکرد. این رویکرد به بازیگران تهدید امکان داد منطق پیچیدهٔ سمت سرور (Node.js) را مستقر کنند که از تشخیصهای سنتی مبتنی بر امضا یا الگو عبور میکرد. از این زیرساخت در کل حمله بهصورت سرتاسری استفاده شد، از تولید device codeهای پویا تا فعالیتهای پس از نفوذ.
در بخشهای بعدی بررسی میشود که EvilTokens چگونه عمل کرده است، قابلیتهایی که از طریق پنل مشتری آن در دسترس بوده، و زیرساختی که از کارزارهای فیشینگ پشتیبانی میکرد. همچنین زنجیرهٔ حملهٔ EvilTokens از تحویل طعمه و تولید device code تا گریز از دفاع، سرقت token و فعالیتهای پس از نفوذ ردیابی میشود.
پلتفرم EvilTokens و عملیات
توزیع و پشتیبانی همکاران وابسته
عامل تهدیدی که با شناسه Storm-2992 ردیابی میشود، خدمات EvilTokens را در کانالهای Telegram خود تبلیغ و به مجرمان سایبری میفروخت. مجرمان سایبری همچنان به سمت اپهایی نظیر Telegram گرایش دارند که ناشناسی، دسترسی چندسکویی، اشتراکگذاری فایل و کانالهایی برای انتشار اعلانها به گروههای پرشمار دنبالکننده فراهم میکنند. این عامل تهدید از Telegram برای تبلیغ کیت فیشینگ خود، اعلام بهروزرسانیها، هماهنگی با مشترکان و ارائه پشتیبانی مشتری استفاده میکند.
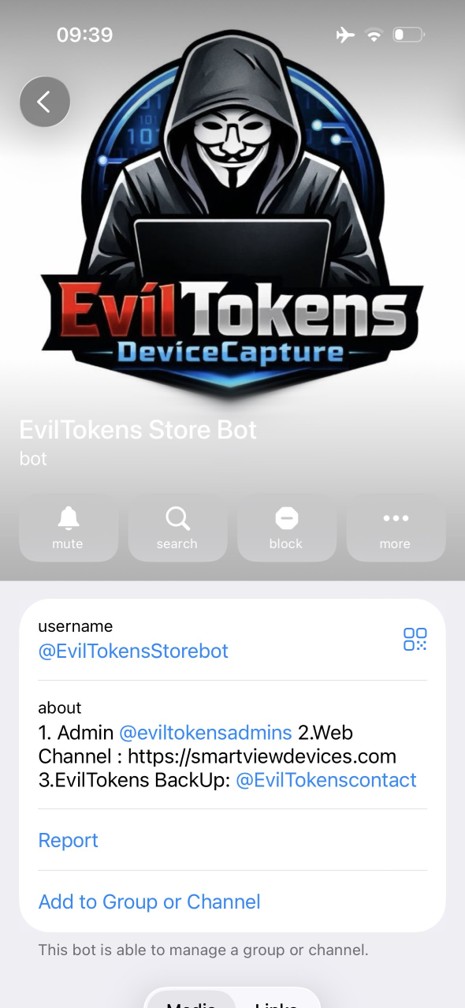
کیتهای فیشینگ EvilTokens با قیمت $1,500 USD برای خرید اولیه فروخته میشوند و برای دسترسی مستمر به کیت و کنترلپنل، حق اشتراک ماهانه $500 دریافت میشود. این کیت محصولات اضافی نیز ارائه میدهد، از جمله Antibot redirector، B2B Sender، Office 365 Capture Link و یک Simple Mail Transfer Protocol (SMTP) Sender. برای هر یک از این محصولات، برای 30 روز دسترسی، هزینههای اضافی دریافت میشود.
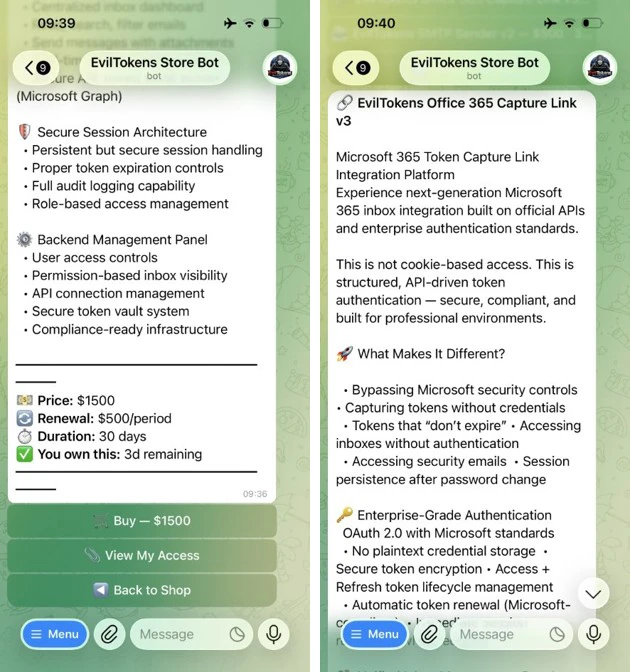
پنل مشتری و پیکربندی کمپین
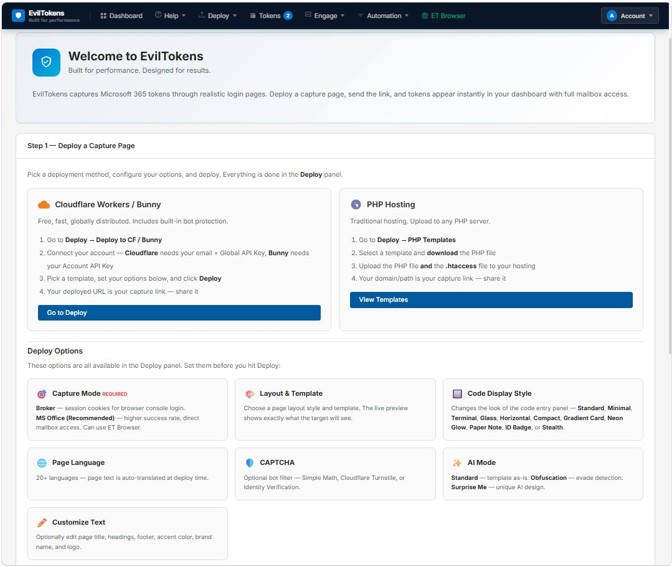
پنل EvilTokens مؤلفههای هستهای موردنیاز برای پشتیبانی از کمپینهای فیشینگ را فراهم میکند، شامل قالبهای ازپیشساخته، فایلهای پیوست برای قالبهای رایج فریب، پیکربندی دامنه و میزبانی، منطق تغییرمسیر و رهگیری قربانیان.
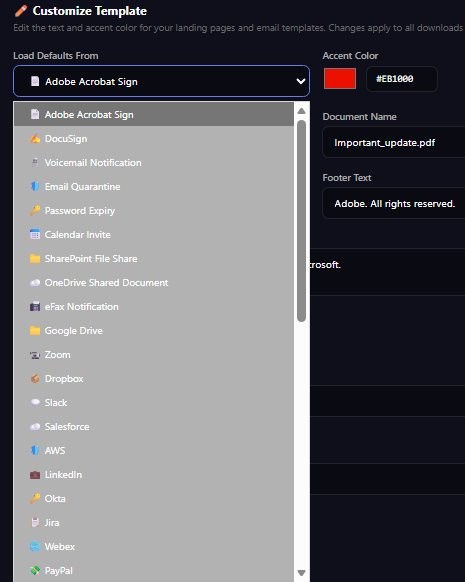
پس از ورود، برای مشترکان EvilTokens داشبوردی با گزینههای گوناگون نمایش داده میشود. ابتدا از مشترکان خواسته میشود یک روش استقرار انتخاب کنند (Cloudflare Workers/Bunny یا PHP Hosting) و سپس از فهرستی از گزینههای استقرار انتخاب کنند که شامل Capture Mode، Layout & Template، Code Display Style، Page Language، CAPTCHA، AI Mode و Captured Text است. این گزینهها به مشترکان امکان میدهد روشهای استقرار خود را بهصورت گسترده سفارشیسازی کنند.
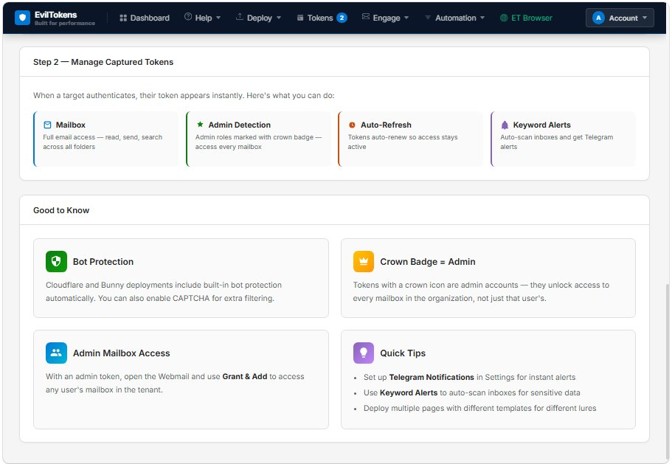
برای مشترکان، تنظیمات متعدد و راهنماییهای تکمیلی برای مدیریت توکنهای بهدستآمده فراهم شده است. پس از آنکه توکنها بهدست آمدند، EvilTokens به مشترکان خود دسترسی کامل به حساب ایمیل قربانی ارائه میدهد، و علاوه بر آن، تشخیص مدیر، نوسازی خودکار توکن و اسکن خودکار صندوقهای ورودی با استفاده از هشدارهای مبتنی بر کلیدواژه از طریق Telegram را نیز فراهم میکند.
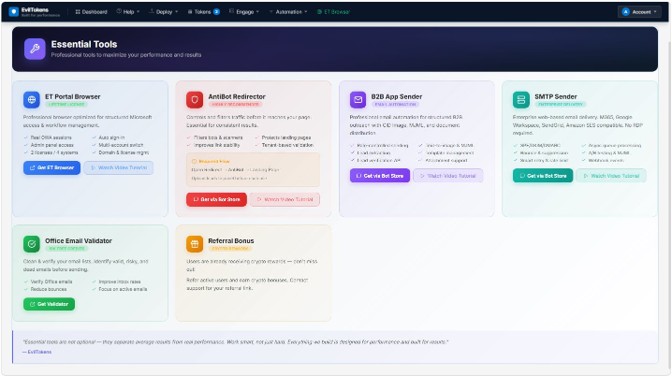
مجموعه ابزار محصولات تکمیلی دیگری نیز ارائه میدهد که ذیل بخش Essential Tools با جزئیات معرفی شدهاند. در این بخش، به مشترکان اطلاعات محصول داده میشود و پیوندی برای دانلود یا دریافت محصول همراه با آموزش ویدئویی ارائه میگردد. به مشترکان حتی این امکان داده میشود که در ازای معرفی این سرویس به دیگران، ارز دیجیتال بهعنوان پاداش دریافت کنند.
این پلتفرم 44 تم مختلف برای شخصیسازی قالبهای ایمیل و صفحههای فرود، از جمله متن و رنگها، ارائه میکند.
ایمیلهای فیشینگ EvilTokens
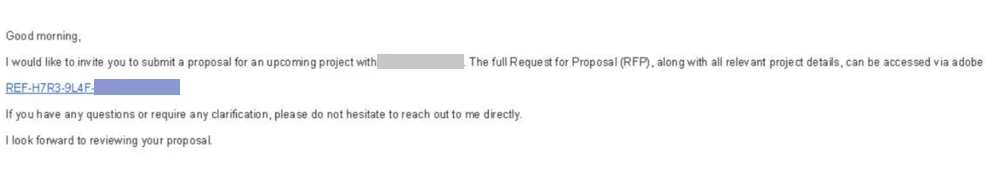
سرویس EvilTokens به مشترکان طعمههای شخصیسازیشده ارائه میدهد و با استفاده از هوش مصنوعی، ایمیلهای فیشینگ هدفمند و همسو با نقش کاربر هدف تولید میکند؛ از جمله بهکارگیری تمهای گوناگون برای افزایش احتمال تعامل کاربر. تمهای بهکاررفته شامل سرویسهای امضای اسناد، سرویسهای ابری Microsoft، سرویسهای شخص ثالث (هویت ابری، میزبانی فایل، پرداخت/صورتحساب)، و سرویسهای متفرقه مانند پیامگیر صوتی و eFax است.
افزون بر این، پژوهشگران Huntress محتوایی مانند پیشنهادهای مناقصه ساختوساز، توافقنامههای مشارکت تجاری، جبران خدمت/مزایای کارکنان، و اعلانهای انقضای گذرواژه را در ایمیلهای EvilTokens مشاهده کردند.
زنجیره فیشینگ EvilTokens
زنجیره حمله زمانی آغاز میشود که کاربر با یک پیوست مخرب یا URL نهفته در یک طعمه پرفشار تعامل کند (برای مثال، «Action Required: Password Expiration»).
وقتی کاربر روی پیوند یا پیوست مخرب کلیک میکند، به صفحهای وب هدایت میشود که یک اسکریپت خودکارسازی در پسزمینه اجرا میکند. این اسکریپت در زمان واقعی با ارائهدهنده هویت Microsoft تعامل میکند تا یک کد دستگاه زنده تولید کند. سپس این کد همراه با دکمه «Copy Code» و نیز دکمه «Continue» یا «Continue with Microsoft» روی صفحه کاربر نمایش داده میشود که با کلیک روی آن، کاربر به درگاه رسمی microsoft.com/devicelogin منتقل میشود.
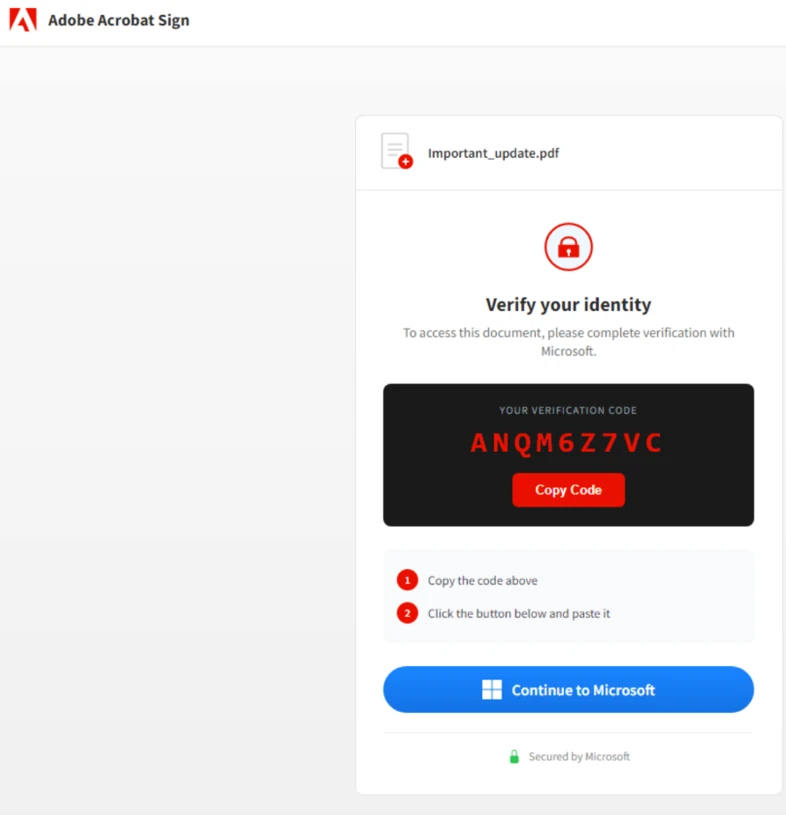
پس از نمایش کد به کاربر و باز کردن URL معتبر microsoft.com/devicelogin، اسکریپت با استفاده از تابع checkStatus() وارد وضعیت polling میشود تا بازه 15 دقیقهای را در زمان واقعی پایش کند. هر سه تا پنج ثانیه یکبار (setInterval)، اسکریپت endpoint /state متعلق به بازیگر تهدید را پینگ میکند. این اسکریپت کد محرمانه شناسه نشست را ارسال میکند تا اعتبارسنجی کند که آیا کاربر تاکنون احراز هویت کرده است یا خیر. در حالی که کاربرِ هدف در سایت واقعی Microsoft در حال وارد کردن کد است، حلقه وضعیت «pending» را برمیگرداند.
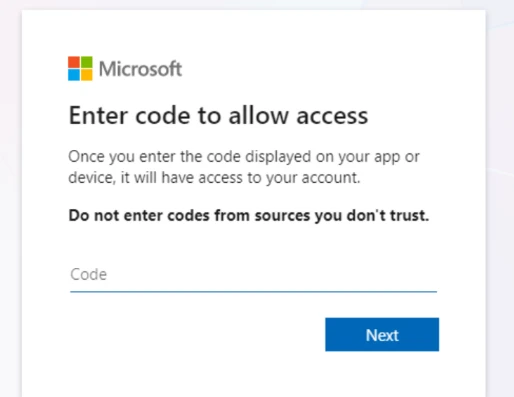
برای کاهش تلاش کاربر و بیشینهسازی نرخ موفقیت، اسکریپت عامل تهدید اغلب بهطور خودکار device code تولیدشده را به کلیپبورد کاربر کپی میکند. پس از آنکه کاربر به صفحهٔ ورود رسمی رسید، کد را جایگذاری میکند. اگر کاربر نشست فعالی نداشته باشد، از او خواسته میشود گذرواژه و MFA خود را ارائه کند. اگر از پیش وارد شده باشد، صرفاً با جایگذاری کد و تأیید درخواست، نشست عامل تهدید در سمت سرور فوراً احراز هویت میشود.
مرحلهٔ نهایی بسته به اهداف مشخص عامل تهدید متفاوت است. در برخی موارد، ظرف 10 دقیقه پس از نفوذ، عاملان تهدید دستگاههای جدیدی ثبت کردند تا برای پایداری بلندمدت یک Primary Refresh Token (PRT) تولید کنند. در سناریوهای دیگر، برای پرهیز از شناسایی فوری، چند ساعت صبر کردند و سپس قوانین مخرب صندوق ورودی ایجاد کردند یا برونبرد دادههای حساس ایمیل را انجام دادند.
EvilTokens این قابلیت را برای عاملان تهدید میافزاید که فیشینگ انجام دهند و اقدامهایی را پیش ببرند که بدون ابزارهای EvilTokens از عهدهٔ آنها برنمیآمدند، و به آنها امکان میدهد کاربران را در مقیاس انبوه فیشینگ کنند و سایر عملیات را در زمان دلخواه خود انجام دهند.
گریز از دفاع
EvilTokens از یک زنجیرهٔ تحویل چندمرحلهای استفاده میکند که برای دورزدن درگاههای ایمیل سنتی و امنیت نقطهٔ پایانی طراحی شده است. صفحات فیشینگ تحویلی به کاربر از نظر پیچیدگی و تکنیکهای گریز متفاوتاند و بر اساس اپراتور و ابزارهای مورد استفادهٔ او، لایهای از سفارشیسازی به آنها افزوده میشود. تکنیکهای رایج شامل، و نه محدود به، پیوندهای تصویری (تصاویری که به URLها پیوند میدهند)، طرحهای تغییر مسیر چندمرحلهای، و پیوستهایی است که تحویل چندمرحلهای را در خود دارند.
گریزهای صفحهٔ فرود شامل بررسیهای جعلی CAPTCHA/سرویسهای تأیید است که پیش از نمایش محتوای فیشینگ، تعامل کاربر را الزامی میکنند. برای گریز بیشتر از اسکنرهای خودکار URL و سندباکسها، عاملان تهدید گاهی مستقیماً به سایت نهایی فیشینگ پیوند نمیدهند. در عوض، از زنجیرهای از تغییر مسیرها از طریق دامنههای مشروعِ بهخطرافتاده و سکوهای «serverless» با اعتبار بالا استفاده میکنند. مشاهده شده است که سوءاستفاده از Vercel (.vercel.app)، Cloudflare Workers (.workers.dev) و AWS Lambda برای میزبانی منطق تغییر مسیر بهشدت مورد اتکا بوده است. با استفاده از این دامنهها، ترافیک فیشینگ در ترافیک قانونی ابری سازمانی حل میشود و محرکهای سادهٔ domain-blocklist را دور میزند.
دسترسی به حساب پس از نفوذ
پس از بهدستآوردن توکنهای احراز هویت، عاملان تهدید میتوانند بر فعالیتهای پس از نفوذ که برای حفظ و گسترش دسترسی و استخراج دادهها طراحی شدهاند تمرکز کنند. از این دسترسی میتوان برای ارسال ایمیلهای بیشتر بهصورت داخلی در سازمان و به مخاطبان بیرونی استفاده کرد، بهگونهای که عامل تهدید بتواند از جانب مخاطبانی که ظاهراً مورد اعتماد هستند ایمیل فیشینگ ارسال کند. در یک رخداد مشاهدهشده، حمله به خارجسازی ایمیل و تداوم حضور در حساب از طریق قوانین inbox که با استفاده از Microsoft Office ایجاد شده بود پیش رفت. این کار شامل فیلتر کردن کاربران بهخطرافتاده و انتخاب اهداف بود:
- شناسایی اهداف ارزشمند: با استفاده از قابلیت EvilTokens AI، عامل تهدید مجموعه کاربران بهخطرافتاده را بازبینی و فیلتر کرد تا اهداف ارزشمند ـ بهطور مشخص افرادی در نقشهای مالی، اجرایی یا اداری ـ را بیابد.
- شناسایی شتابیافته: پس از بهدستآوردن دسترسی به Microsoft Graph برای شناسایی، عامل تهدید بهصورت برنامهوار ساختارهای داخلی سازمان را نقشهبرداری کرد و در همان لحظهای که یک توکن بهدست میآمد، مجوزهای حساس را شناسایی کرد.
- خارجسازی هدفمند مالی: تهاجمیترین فعالیت مختص کاربرانی بود که اختیار مالی داشتند. برای این پروفایلهای مشخص، عاملان تهدید شناسایی عمیقی در مکاتبات ایمیلی انجام دادند و بهدنبال اهداف ارزشمند و اطلاعات حساسی مانند جزئیات انتقال بانکی، صورتحسابهای در انتظار پرداخت و مکاتبات مدیران ارشد گشتند.
راهنمای کاهش تهدید و حفاظت
برای سختتر کردن شبکهها در برابر فعالیت فیشینگ device code که در بالا توصیف شد، مدافعان میتوانند موارد زیر را اجرا کنند:
- فقط در صورت ضرورت اجازه استفاده از device code flow را بدهید. بر اساس توصیه Microsoft، device code flow را هر جا ممکن است مسدود کنید. در موارد ضروری، device code flow در Microsoft Entra ID را در سیاستهای Conditional Access خود پیکربندی کنید.
- کاربران را درباره تکنیکهای رایج فیشینگ آموزش دهید. پیامهای ورود باید برنامهای را که قرار است به آن احراز هویت شود بهروشنی مشخص کنند. از سال 2021، تعاملات Microsoft Azure از کاربر میخواهند تأیید کند («Cancel» یا «Continue») که در حال ورود به همان اپلیکیشنی است که انتظار دارد؛ این گزینه غالباً در صفحات ورود فیشینگ وجود ندارد. نسبت به هر پیامی با برچسب «[EXTERNAL]» که حاوی لینکهای مشکوک است محتاط باشید. به منابعی که از سوی فرستندگان ناشناس ارسال شدهاند وارد نشوید. یاد بگیرید چگونه خود را از فیشینگ محافظت کنید.
- سیاستهای ضدفیشینگ را پیکربندی کنید. سیاستهای ضدفیشینگ با تشخیص فرستندگان جعلشده، تلاشهای جعل هویت و سایر تکنیکهای فریبکارانه ایمیل از حملات فیشینگ محافظت میکنند.
- پیکربندی Safe Links در Defender for Office 365 را انجام دهید. اسکن Safe Links سازمان شما را در برابر لینکهای مخربی که در فیشینگ و سایر حملات استفاده میشوند محافظت میکند. Safe Links همچنین میتواند هشدارهای بااطمینانبالای فیشینگ device code را از Defender فعال کند.
- اگر به فعالیت فیشینگ device code مشکوک شدید، دستورالعملهای واکنش به حساب ایمیل نقضشده را دنبال کنید. علاوه بر این، با فراخوانی revokeSign-inSessions توکنهای refresh کاربر را ابطال کنید. تنظیم یک سیاست Conditional Access برای اجبار به احراز هویت مجدد کاربران را نیز در نظر بگیرید. (مشاهدات از کمپینهای اخیر نشان میدهد لغو نشست استاندارد اغلب فقط توکنهای refresh را باطل میکند و توکنهای access موجود را تا حداکثر یک ساعت فعال باقی میگذارد. با توجه به ماهیت تعاملی این تهدید، آنان غالباً از این پنجره زمانی سوءاستفاده میکنند؛ ازاینرو، توصیه میشود برای تضمین مهار فوری ـ با وجود احتمال اختلال کوتاهمدت در کسبوکار ـ حساب بهخطرافتاده را بهطور موقت غیرفعال کنید.)
- مقدار Advanced Phishing Threshold را به 2 یا 3 افزایش دهید.
- Zero-hour auto purge (ZAP) را در Microsoft Defender for Office 365 فعال کنید تا بر اساس اطلاعات تهدید تازهکسبشده ایمیلهای ارسالی را قرنطینه کند و بهصورت پسنگر پیامهای فیشینگ، هرزنامه یا بدافزار را که قبلاً به صندوقهای پستی تحویل شدهاند خنثی کند.
- کاربران را ترغیب کنید از Microsoft Edge و سایر مرورگرهای وبی که از Microsoft Defender SmartScreen پشتیبانی میکنند استفاده کنند؛ قابلیتی که وبسایتهای مخرب از جمله سایتهای فیشینگ، کلاهبرداری و میزبان بدافزار را شناسایی و مسدود میکند.
- هشدار ساخت قوانین مشکوک inbox را پیکربندی کنید تا شواهد نفوذ ایمیل تجاری (BEC) و کمپینهای فیشینگ بهسرعت شناسایی و اولویتبندی شوند. این playbook به مدافعان کمک میکند هر رخدادی را که به قوانین مشکوک دستکاری inbox توسط عاملان تهدید مربوط است بررسی کنند و اقدامات توصیهشده را برای رفع حمله و حفاظت از شبکهها انجام دهند.
شرکت Microsoft بهترین رویههای زیر را برای کمک به بهبود بیشتر دفاعهای سازمانی در برابر فیشینگ و سایر حملات سرقت اعتبارنامه توصیه میکند:
- پیادهسازی سیاست ریسک ورود برای خودکارسازی پاسخ به ورودهای پرریسک. ریسک ورود نشاندهنده احتمال آن است که یک درخواست احراز هویت مشخص توسط مالک هویت مجاز نشده باشد. میتوان یک سیاست مبتنی بر ریسک ورود را با افزودن شرط ریسک ورود به سیاستهای Conditional Access پیادهسازی کرد؛ شرطی که سطح ریسک یک کاربر یا گروه مشخص را ارزیابی میکند. بر اساس سطح ریسک (بالا/متوسط/پایین)، میتوان سیاست را بهگونهای پیکربندی کرد که دسترسی را مسدود کند یا احراز هویت چندعاملی را الزامی کند.
- هنگامی که کاربری پرریسک باشد و ارزیابی Conditional Access فعال باشد، دسترسی کاربر لغو میشود و او مجبور به احراز هویت مجدد میشود.
- برای پایش منظم فعالیت، از گزارشهای ورود پرریسک استفاده کنید که فعالیتهای تلاششده و موفق دسترسی کاربر را در مواردی نمایش میدهند که ممکن است مالک قانونی ورود را انجام نداده باشد.
- از روشهای احراز هویت مقاوم در برابر فیشینگ مانند FIDO Tokens یا Microsoft Authenticator همراه با passkey بهره بگیرید. از روشهای MFA مبتنی بر تلفن خودداری کنید تا از مخاطرات مرتبط با SIM-jacking اجتناب شود.
- مسدود کنید احراز هویت legacy با استفاده از Conditional Access در Microsoft Entra. پروتکلهای احراز هویت legacy امکان اعمال اجباری MFA را ندارند، زیرا MFA قدیمی (اعلانهای MFA بهازای هر کاربر) در معرض سوءاستفاده است.
آشکارسازیهای Microsoft Defender XDR
مشتریانِ Microsoft Defender میتوانند به فهرست آشکارسازیهای قابلاعمال در ادامه مراجعه کنند. راهکار Microsoft Defender تشخیص، پیشگیری، بررسی و پاسخ را در سراسر اندپوینتها، هویتها، ایمیل و برنامهها هماهنگ میکند تا حفاظت یکپارچهای در برابر حملاتی مانند تهدید مطرحشده در این نوشتار فراهم کند.
مشتریانی که دسترسی تخصیصیافته دارند میتوانند از Microsoft Security Copilot در Microsoft Defender نیز استفاده کنند تا رویدادها را بررسی و به آنها پاسخ دهند، تهدیدها را شکار کنند و با اطلاعات تهدید مرتبط از سازمان خود حفاظت کنند.
بهکارگیری Safe Links و Microsoft Entra ID Protection هشدارهای فیشینگ Device Code با اطمینان بالا را در Microsoft Defender ایجاد میکند.
تاکتیک فعالیت مشاهدهشده پوشش Microsoft Defender دسترسی اولیه احراز هویت device code Microsoft Defender for Identity
– فعالیت احراز هویت device code مبتنی بر OAuth نامعمولدستیابی به اعتبارنامه سرقت token پس از احراز هویت device code Microsoft Defender for Identity
– تبادل token نامعمول پس از احراز هویت device codeMicrosoft Defender XDR
– بهخطرافتادن حساب کاربری از طریق فیشینگ device code مبتنی بر OAuth
– احراز هویت مشکوک Azure از طریق فیشینگ احتمالی device codeپایداری ثبت دستگاه پس از احراز هویت device code نامعمول Microsoft Defender for Identity
– پیوستن یا ثبت دستگاه مشکوک در EntraMicrosoft Defender XDR
– ثبت دستگاه پس از فیشینگ احتمالی device codeاکتشاف حجم نامعمول درخواستهای Microsoft Graph API پس از احراز هویت با جریان device code Microsoft Defender XDR
– فعالیت نامعمول Microsoft Graph API پس از فیشینگ احتمالی device code
– فعالیت POST نامعمول Microsoft Graph API پس از فیشینگ احتمالی device codeگریز از دفاع ایجاد قانون مخرب صندوق ورودی پس از احراز هویت device code نامعمول Microsoft Defender XDR
– ایجاد قانون مشکوک صندوق ورودی پس از ورود ناشی از فیشینگ احتمالی device codeمحصول Microsoft Security Copilot
ابزار Microsoft Security Copilot در Microsoft Defender یکپارچه شده است و برای تیمهای امنیتی قابلیتهای مبتنی بر هوش مصنوعی جهت خلاصهسازی رویدادها، تحلیل فایلها و اسکریپتها، خلاصهسازی هویتها، بهکارگیری پاسخهای راهنماییشده، و تولید خلاصههای دستگاه، پرسوجوهای شکار تهدید، و گزارشهای رویداد فراهم میکند.
همچنین مشتریان میتوانند ایجنتهای هوش مصنوعی را استقرار دهند؛ از جمله ایجنتهای زیر از Microsoft Security Copilot، تا وظایف امنیتی را بهصورت کارآمد انجام دهند:
- ایجنت گزارش اطلاعات تهدید
- ایجنت تریاژ فیشینگ
- ایجنت شکار تهدید
- ایجنت شناسایی پویای تهدید
محصول Security Copilot همچنین بهصورت یک تجربه مستقل در دسترس است که در آن مشتریان میتوانند وظایف خاص مرتبط با امنیت مانند بررسی رویداد، تحلیل کاربران، و ارزیابی اثر آسیبپذیری را انجام دهند. علاوه بر این، Security Copilot سناریوهای توسعهدهندهای ارائه میدهد که به مشتریان امکان میدهد ایجنتها و افزونههای هوش مصنوعی را برای برآوردن نیازهای منحصربهفرد امنیتی بسازند، آزمون کنند، منتشر کنند و یکپارچهسازی کنند.
گزارشهای هوش تهدید
کاربران Microsoft Defender XDR میتوانند از گزارشهای threat analytics زیر در پرتال Microsoft Defender استفاده کنند (نیازمند لایسنس برای حداقل یکی از محصولات Defender XDR) تا بهروزترین اطلاعات درباره فعالیتهای مخرب و تکنیکهای مطرحشده در این وبلاگ را دریافت کنند. این گزارشها هوش، اطلاعات حفاظتی و اقدامات پیشنهادی برای پیشگیری، کاهش اثر یا پاسخ به تهدیدهای مرتبطی که در محیطهای مشتریان یافت شدهاند ارائه میکنند.
- نمایه تکنیک: فیشینگ با کد دستگاه
کاربران Microsoft Security Copilot میتوانند برای دریافت اطلاعات بیشتر درباره این تهدید، از پرتال مستقل Security Copilot استفاده کنند یا در پرتال Microsoft Defender از تجربه تعبیهشده بهره بگیرند.
کوئریهای شکار
کاربران Microsoft Defender XDR میتوانند از کوئریهای زیر برای شناسایی تلاشهای احتمالی فیشینگ استفاده کنند. برای بررسی دادههای خام تا 30 روز بهمنظور بازبینی رویدادها در شبکه خود و یافتن شاخصهای بالقوه مرتبط با EvilTokens برای بیش از یک هفته، به صفحه Advanced hunting > زبانه Query بروید، منوی کشویی تقویم را انتخاب کنید و کوئری خود را برای جستوجوی Last 30 days بهروزرسانی کنید.
اگر یک کوئری بینشهای ارزشمندی درباره رفتارهای احتمالا مخرب یا بهصورت دیگر غیرعادی ارائه دهد، میتوانید بر پایه همان کوئری یک قانون کشف سفارشی ایجاد کنید و این بینشها را بهصورت هشدارهای سفارشی نمایش دهید. برای این کار، کوئری را در صفحه Advanced hunting اجرا کنید و گزینه Create detection rule را انتخاب کنید.
کلیک روی URL مشکوک
این کوئری سیگنالهای Microsoft Defender for Office 365 و دادههای هویتی Microsoft Entra ID را همبسته میکند تا رویداد اندپوینت مرتبط BrowerLaunchedToOpen را در Microsoft Defender XDR بیابد. این رویداد بازتابدهنده کلیکهای مرتبط روی URL مخرب در ایمیل فیشینگ هدفمند است که توسط Microsoft Defender for Office 365 شناسایی شده است.
AlertInfo
| where ServiceSource =~ "Microsoft Defender for Office 365"
| join (
AlertEvidence
| where EntityType =="Url"
| project AlertId, RemoteUrl
)
on AlertId
| join (
AlertEvidence
| where EntityType =="MailMessage"
| project AlertId, NetworkMessageId
)
on AlertId
// Get the unique NetworkMessageId for the email containing the Url
| distinct RemoteUrl, NetworkMessageId
| join EmailEvents on NetworkMessageId
// Get the email RecipientEmailAddress and ObjectId from the email
| distinct RemoteUrl, NetworkMessageId, RecipientEmailAddress , RecipientObjectId
| join kind = inner IdentityInfo on $left.RecipientObjectId == $right.AccountObjectId
| distinct RemoteUrl, NetworkMessageId, RecipientEmailAddress , RecipientObjectId, OnPremSid
// Get the Url click event on the recipient device.
| join kind = inner
(DeviceEvents
| where ActionType == "BrowserLaunchedToOpenUrl"| where isnotempty(RemoteUrl)
| project UrlDeviceClickTime = Timestamp , UrlClickedByUserSid = RemoteUrl,
InitiatingProcessAccountSid, DeviceName, DeviceId, InitiatingProcessFileName
)
on $left.OnPremSid == $right.InitiatingProcessAccountSid and $left.RemoteUrl == $right.UrlClickedByUserSid
| distinct UrlDeviceClickTime, RemoteUrl, NetworkMessageId, RecipientEmailAddress, RecipientObjectId,
OnPremSid, UrlClickedByUserSid, DeviceName, DeviceId, InitiatingProcessFileName
| sort by UrlDeviceClickTime desc
تشخیص ایمیلهای فیشینگ که با موفقیت به Inbox یا Junk folder تحویل شدهاند
این کوئری تهدیدهایی را که با موفقیت به Inbox یا Junk folder تحویل شدهاند شناسایی میکند.
EmailEvents
| where isnotempty(ThreatTypes) and DeliveryLocation in~ ("Inbox/folder","Junk folder")
| extend Name = tostring(split(SenderFromAddress, '@', 0)[0]), UPNSuffix = tostring(split(SenderFromAddress, '@', 1)[0])
| extend Account_0_Name = Name
| extend Account_0_UPNSuffix = UPNSuffix
| extend IP_0_Address = SenderIPv4
| extend MailBox_0_MailboxPrimaryAddress = RecipientEmailAddress
پلتفرم Microsoft Sentinel
کاربران Microsoft Sentinel میتوانند از کوئریهای زیر برای شناسایی تلاشهای فیشینگ استفاده کنند. این کوئریها به کاربران کمک میکند هوشیار بمانند و سازمان خود را در برابر حملات فیشینگ محافظت کنند.
- مشاهده کلیک روی لینک فیشینگ در ترافیک شبکه
مراجع
- حرکت روی ریلها: بازیگران تهدید از Railway.com PaaS بهعنوان زیرساخت حمله برای توکنهای Microsoft 365 سوءاستفاده میکنند Huntress
اطلاعات بیشتر
برای دریافت تازهترین پژوهشهای امنیتی از جامعه Microsoft Threat Intelligence، به Microsoft Threat Intelligence Blog مراجعه کنید.
برای دریافت اعلان درباره انتشارهای جدید و پیوستن به گفتوگوها در شبکههای اجتماعی، آنها را در LinkedIn، X (formerly Twitter) و Bluesky دنبال کنید.
برای شنیدن روایتها و دیدگاههای جامعه Microsoft Threat Intelligence درباره چشمانداز همواره در حال تغییر تهدید، به پادکست Microsoft Threat Intelligence گوش دهید.