گروه باجگیری ShinyHunters با بهرهگیری از ترفند URL-encoding در حال دور زدن قوانین فایروال برنامههای وب است که برای کاهش نقص Oracle PeopleSoft با شناسه CVE-2026-35273 تنظیم شدهاند؛ بدینترتیب مهاجمان میتوانند بهرهبرداری گسترده از این نقص روی سرورهای آسیبپذیر را از سر بگیرند.
بهگفته Mandiant و Threat Intelligence Group (GTIG) وابسته به Google، این تکنیک جدید به مهاجم امکان داده بار دیگر سرورهای PeopleSoftی را هدف بگیرد که بهجای نصب بهروزرسانیهای امنیتی، دسترسی به endpoint آسیبپذیر PSEMHUB را با استفاده از یک WAF مسدود کرده بودند.
در تاریخ June 10، برای نخستین بار گزارش شد که گروه باجگیری ShinyHunters با سوءاستفاده از یک آسیبپذیری روز-صفر سرورهای Oracle PeopleSoft را هدف گرفته است و با این کار توانسته دادههای 100 سازمان را سرقت کند.
روز بعد، Oracle آسیبپذیری روز-صفر مربوط به PeopleSoft را با شناسه CVE-2026-35273 برطرف کرد و اعلام کرد این نقص امکان اجرای کد از راه دور بدون احراز هویت را فراهم میکند.
همان روز Google همچنین گزارش داد که ShinyHunters که آن را با شناسه UNC6240 رصد میکند، از نقص CVE-2026-35273 در حملات علیه بخش آموزش سوءاستفاده میکرد و این گزارش را تأیید کرد.
در آن زمان، Mandiant به سازمانهایی که نمیتوانستند فوراً بهروزرسانیهای امنیتی را نصب کنند یا Environment Management Hub را غیرفعال کنند توصیه کرد دسترسی خارجی به endpoint آسیبپذیر /PSEMHUB/* را مسدود کنند.
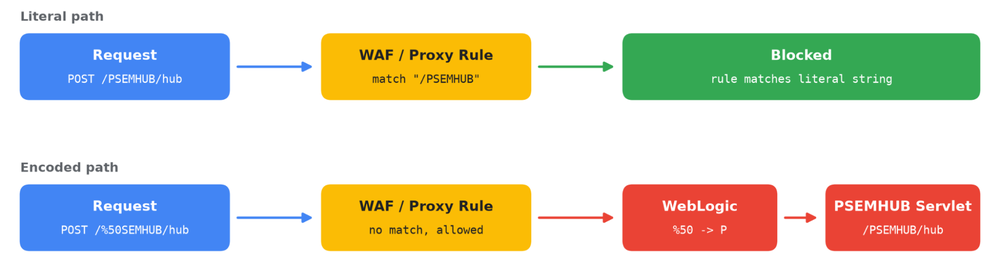
بااینحال، در یک گزارش جدید، Google میگوید ShinyHunters اکسپلویت خود را طوری تغییر داده است که قوانین WAFای را که بهدنبال همین مسیر بهصورت literal هستند و نه نسخههای encoded آن، جستوجو میکنند، دور بزند.
برای نمونه، بهجای ارسال درخواستها به:
/PSEMHUB/مهاجمان درخواست را به این صورت ارسال میکنند:
/%50SEMHUB/دنباله ‘%50’ نمایش percent-encoded حرف ‘P’ است.
بهگفته Mandiant، بسیاری از WAFها و reverse proxyها پیش از decode کردن، مسیر درخواستِ literal را مقایسه میکنند و در نتیجه قوانینی که برای مسدودسازی ‘/PSEMHUB/’ طراحی شدهاند، نسخه کدگذاریشده را تشخیص ندهند.
در مقابل، Oracle WebLogic حرف ‘P’ کدگذاریشده را decode میکند و درخواست را به endpoint آسیبپذیر مسیردهی میکند و از این طریق از قانون WAF عبور میکند.
«این کار به مهاجم امکان میدهد به endpoint روی سامانههایی برسد که گردانندگان آنها ممکن است تصور کرده باشند قوانین WAF آنها مواجهه را کاهش داده است»، Mandiant توضیح میدهد.
منبع: Mandiant
گوگل هشدار میدهد که ShinyHunters لزوماً همیشه از گونه «’%50’» برای دورزدن استفاده نمیکند و ممکن است برای دورزدن WAFها به گونههای percent-encoded دیگر، گونههای mixed-case، یا تغییرات دیگری از «’/PSEMHUB/’» تغییر دهد.
بهجای اتکا به WAF، Mandiant از سازمانها میخواهد جدیدترین بهروزرسانی امنیتی را برای محافظت در برابر CVE-2026-35273 نصب کنند.
همچنین به سازمانها توصیه شده است برای شناسایی نشانههای بهرهبرداری، لاگهای دسترسی WebLogic را برای درخواستهای «’/PSEMHUB/’» و انواع رمزگذاریشده مانند «’/%50SEMHUB/’» جستوجو کنند.
دورزدن WAF به حملات تازه سرقت داده منجر میشود
گوگل میگوید موج تازه حملات، وبشلها را روی دهها سیستم در سراسر جهان و درون سازمانهای آموزش عالی، فناوری، خدمات IT، بهداشت و درمان، کشاورزی، حملونقل و نهادهای دولتی مستقر کرده است.
«Mandiant توصیه میکند سازمانهایی که Oracle PeopleSoft را اجرا میکنند اقدامات فوری زیر را انجام دهند. راهنماییهای تکمیلی برای اصلاح و سختسازی در ادامه این مطلب آمده است»، Mandiant هشدار میدهد.
پیش از تلاش برای بهرهبرداری، مهاجمان معمولاً بین 5 و 15 درخواست POST به «`/%50SEMHUB/hub`» میفرستند که شامل اشیای Java سریالشده است.
در سیستمهای آسیبپذیر، این درخواستها بدون نوشتن فایل یا اخلال در سرویس، اطلاعاتی درباره سیستمعامل میزبان بازمیگردانند و به ShinyHunters امکان میدهند تشخیص دهند آیا یک سرور را میتوان بیسروصدا بهرهبرداری کرد یا نه.
پس از آنکه مشخص کنند یک سیستم آسیبپذیر است، عاملان تهدید بار دیگر از نقص سوءاستفاده میکنند تا دستورات را مستقیماً در حافظه اجرا کنند یا وبشلهای JSP را مستقر کنند.
گوگل میگوید مهاجمان یک وبشل «’x.jsp’» برای اجرای دستورات و شلهای «’u.jsp’» و «’u2.jsp’» را برای بارگذاری فایلهای بزرگتر مستقر میکنند.
روی سرورهای Windows که به خطر افتادهاند، ShinyHunters با استفاده از این شلها اجراییای به نام «’Ple64.exe’» را مستقر کرده است که خود را بهجای نصبکننده امضاشده پخشکننده رسانه Light Alloy جا میزند اما یک backdoor را نصب میکند که گوگل آن را با نام SIDEEYE ردیابی میکند.
بدافزار SIDEEYE برای سرقت اعتبارنامهها، مدیریت فرایند و فایل، ایجاد reverse shellهای تعاملی، و ارائه قابلیت reverse proxy استفاده میشود.
عاملان تهدید همچنین ابزار تونلزنی متنباز Neo-reGeorg را از طریق فایلهای ‘tunnel.jsp’ و ‘tunnel.jspx’ مستقر کردند.
این ابزار امکان تونلکردن ترافیک پروکسی SOCKS5 روی اتصالهای معمولی HTTP و HTTPS را فراهم میکند و به این ترتیب اجازه میدهد از سرور PeopleSoft که به خطر افتاده است برای گسترش جانبی به درون شبکه داخلی استفاده شود.
شرکت Mandiant همچنین مشاهده کرد که گروه ShinyHunters برای حفظ دسترسی به سامانههای Linux به خطر افتاده از نرمافزار مشروع مدیریت از راه دور MeshAgent استفاده میکردند.
گروه ShinyHunters پیشتر ادعای وجود یک آسیبپذیری روز-صفر جدید در PeopleSoft را مطرح کرده بود
این حملات جدید پس از آن رخ میدهد که گروه ShinyHunters ادعا کرد که با بهرهگیری از آنچه یک آسیبپذیری روز-صفر جدید در Oracle PeopleSoft توصیف کردند، به سامانههای FBI نفوذ کردهاند.
گروه ShinyHunters در تاریخ 22 سپتامبر به BleepingComputer گفت که آسیبپذیری ادعایی امکان اجرای کد از راه دور را فراهم میکرد و برای دسترسی به سکوی FBI Jobs به کار رفت و سپس بهصورت جانبی در زیرساخت AWS GovCloud متعلق به FBI گسترش یافت.
این گروه ادعا کرد که بین 2TB تا 3TB داده مرتبط با کارکنان فعلی و پیشین FBI، متقاضیان شغل و دیگر سامانههای داخلی را سرقت کرده است.
در آن زمان، BleepingComputer نتوانست بهصورت مستقل آسیبپذیری روز-صفر ادعاشده، جابهجایی جانبی ادعاشده یا میزان دادههای گزارششده بهسرقترفته را تأیید کند.
اداره فدرال تحقیقات آمریکا (FBI) تأیید کرد که در حال بررسی ادعاهای مربوط به فعالیت غیرمجاز مؤثر بر FBIjobs.gov است، اما تأیید نکرد که سامانههایش نقض شده یا دادهای سرقت شده باشد.
گروه ShinyHunters به BleepingComputer تأیید کرده است که از این دورزدن WAF علیه FBI Jobs استفاده کردهاند، اما همچنان ادعا میکنند که علاوه بر آن از «آسیبپذیری ناشناخته جدیدی در همان مؤلفه PSEMHUB» نیز بهرهبرداری کردهاند.
نقشهراه امنیتی خود را برای حملات توانگرفته از هوش مصنوعی بسازید
در همایش دیجیتال دوساعتهای با حضور Mikko Hyppönen و رهبران امنیتی از NFL، CHANEL و Atlassian شرکت کنید؛ درباره اینکه حملات با سرعتِ هوش مصنوعی چه تغییراتی ایجاد میکنند، مدافعان چه کارهایی را باید متوقف کنند، و چگونه با سرعت ماشین اعتبارسنجی، تصمیمگیری، رفع و بازاعتبارسنجی انجام دهند.