گروه تازهای از جاسوسی سایبری وابسته به چین با نام TA419 به چندین کارزار فیشینگِ اعتبارنامه نسبت داده شده که کارشناسان هوش مصنوعی (AI) شاغل در اندیشکدهها، دانشگاهها و سازمانهای بخش حقوقی در ایالات متحده را هدف گرفته است.
این کارزارها با جعل هویت اقتصاددانان و سیاستگذاران برجسته حوزه AI و نیز یکی از کارکنان شناختهشده شرکت Anthropic، در فوریه 2026 یک کارشناس سیاستگذاری AI در یک اندیشکده آمریکایی را به طور مشخص هدف گرفتند. ایمیل فیشینگ با عنوان “Request for Feedback on Military Integration of Claude.” ارسال شد.
شرکت Proofpoint در تحلیلی که این هفته منتشر شد، گفت: «این فعالیت احتمالاً از اهداف گستردهتر اطلاعاتی چین برای درک بهتر تحولات جاری در چشمانداز سیاست و رگولاتوری AI ایالات متحده پشتیبانی میکند و در میانه رقابت راهبردی شدید، اتهامهای مربوط به تقطیر مدل و کنترلهای صادراتی میان ایالات متحده و چین رخ میدهد».
این شرکت امنیت سازمانی، TA419 را بهعنوان عامل تهدیدِ همسو با چین و با انگیزه جاسوسی توصیف کرده است. بنا بر سوابق، این گروه دستکم از آوریل 2025 کارزارهای فیشینگِ اعتبارنامه را علیه افرادی که در اندیشکدهها، پیمانکاران دفاعی، دانشگاهها و شرکتهای حقوقیِ مستقر در ایالات متحده و ژاپن کار میکنند ساماندهی کرده است.
در حدود ژوئیه 2026، گفته میشود این عامل تهدید با جعل هویت چندین فرد، از جمله یکی از اعضای پیشین تیم رهبری White House Office of Science and Technology Policy، بخشی از کارزارهای فیشینگِ اعتبارنامهای بوده که کارشناسان سیاستگذاری AI در ایالات متحده را هدف گرفته است.
حمله با دعوتنامههای ظاهراً بیخطر آغاز میشود که هدف آن ایجاد اعتماد نزد هدف است. تنها زمانی که گیرنده به این ارتباط پاسخ میدهد، مرحله بعدی فعال میشود و مهاجم سپس یک URL کوتاهشده ارسال میکند که زنجیره بازهدایت چندمرحلهای را به راه میاندازد. پس از عبور از بررسی Cloudflare Turnstile، کاربر به یک صفحه فیشینگِ اعتبارنامه از نوع AitM در OneDrive هدایت میشود.
این صفحه از تکنیکی به نام Frameless BitB استفاده میکند؛ نسخهای از حمله browser-in-the-browser (BitB) که با ساخت یک پنجره جعلی مرورگر درون یک نشست معتبرِ مرورگر و با استفاده از HTML، CSS و JavaScript، یک وبسایت یا صفحه ورود مورد اعتماد را جعل میکند.
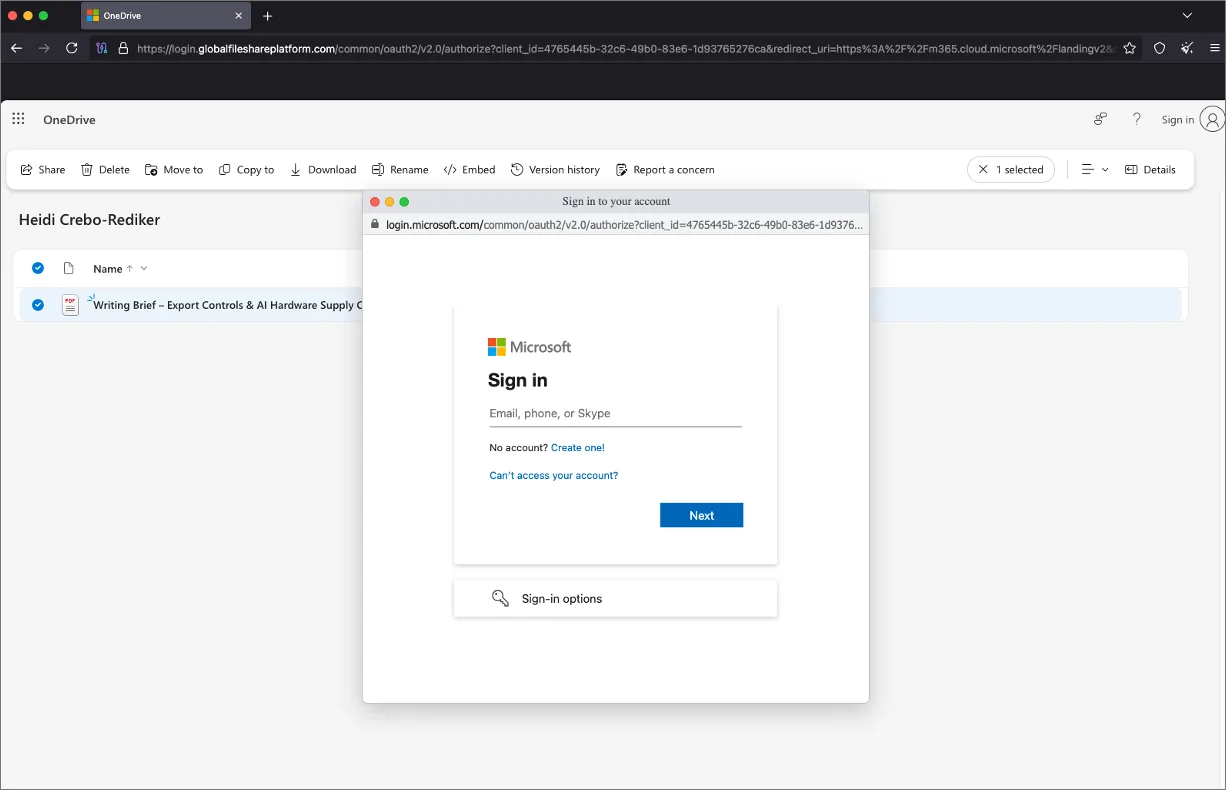
در حالی که تکنیک BitB با ارائه صفحه ورود در یک iframe عمل میکند، روش Frameless BitB همانگونه که از نامش پیداست، بدون استفاده از این عنصر HTML به همان هدف میرسد. پژوهشگر امنیتی Wael Masri در ژانویه 2024 خاطرنشان کرده بود: «این کار را میتوان با تزریق اسکریپتها و HTML در کنار محتوای اصلی از طریق جستوجو و جایگزینی (که به آن substitutions نیز گفته میشود) انجام داد و سپس کاملاً بر ترفندهای HTML/CSS/JS برای ایجاد جلوه بصری تکیه کرد.»
به گفته Proofpoint، TA419 این ابزار متنباز را با یک ماژول اختصاصی تلهمتری و خودکارسازی گسترش داده است که جریان ورود Microsoft قربانی را رصد میکند و با استفاده از پروکسی AitM اطلاعات اعتبارنامه را ضبط میکند؛ همزمان، این جزئیات در پسزمینه به زیرساخت واقعی Microsoft ارسال میشود.
مزیت اصلی این روش آن است که قربانی متوجه مشکلی نمیشود؛ رویداد ورود موفق است و هیچ نشانهای وجود ندارد که کوکیهای نشست حاصل بهطور مخفیانه توسط مهاجم ضبط شدهاند.
برای محافظت در برابر این تهدید، توصیه میشود سازمانها روشهای احراز هویت مقاوم در برابر فیشینگ مانند passkeys را فعال کنند. افرادی که در کانون توجه فعالیت TA419 قرار دارند باید به تماسهای ناخواسته با مضامین تخصصی با احتیاط پاسخ دهند و پیش از هر اقدام دیگری اصالت آنها را راستیآزمایی کنند.
به گزارش شرکت Proofpoint، گروه TA419 بهطور مستمر به اهداف حوزه دفاع، امنیت ملی، انرژی، روابط بینالملل و سیاست خارجی علاقه نشان داده است؛ عمدتاً با پیوندی به ایالات متحده و ژاپن. هدفگیری کارشناسان سیاستگذاری هوش مصنوعی گسترشی در همان مأموریت است، نه انحراف از آن.