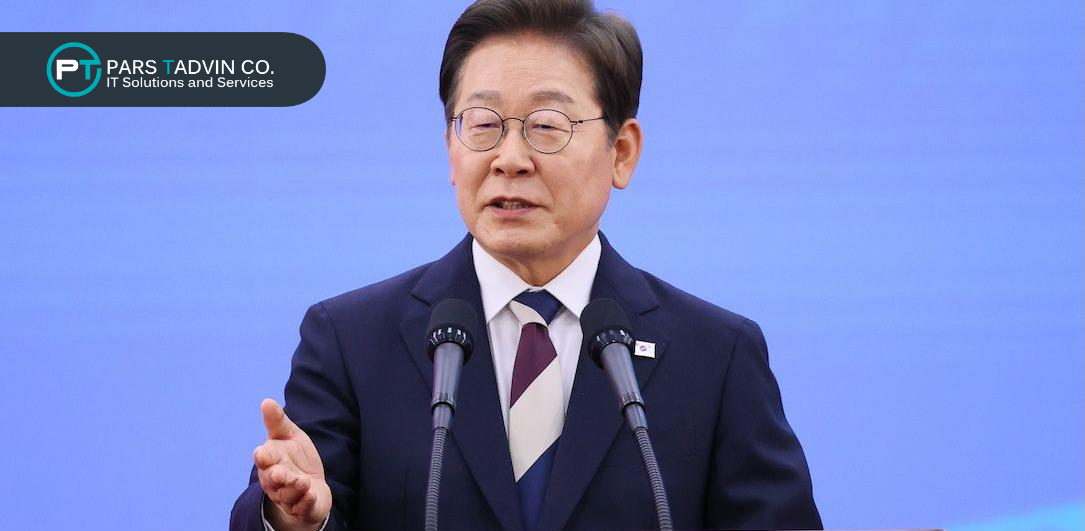
رئیسجمهور کرهجنوبی، Lee Jae Myung، گفت مقامهای این کشور در حال بررسی مجموعهای از هکهای اخیر بانکها هستند که به باور آنان احتمالاً توسط Agent های هوش مصنوعی رخ داده است.
بر اساس گزارشها، دادههای شخصی دستکم 68,000 نفر در رخنههایی در حداقل هفت مؤسسه مالی افشا شده است و مقامها میگویند باور دارند از ابزار امنیت سایبری ساخت چین Artex AI برای هک سامانههای بانکها استفاده شده است.
بر اساس گزارش رسانههای محلی، مقامهای مالی اعلام کردند که تاکنون 33 آدرس IP را که در این هکها بهکار رفته است شناسایی کردهاند. این رویدادها که نخستینبار در 30 سپتامبر علنی شد، نخستین نمونه شناختهشده از هک بخش مالی توسط Agent های هوش مصنوعی است.
شرکتهای مالی متاثر شامل بانک Hana، بانک KB Kookmin و بانک Shinhan هستند؛ بانک اخیر اعلام کرده است که دادههای شخصی حدود 25,000 مشتری افشا شده است.
بهگزارش Korea Herald، دادههای نقضشده شامل جزئیات سوابق وامگیری مشتریان، میزان درآمد، شمارههای تلفن و نامها بوده است.
او روز سهشنبه گفت «نشانههایی پدیدار شده است» که نشان میدهد در دستکم بخشی از حملات از Agent های هوش مصنوعی استفاده شده است.
او همچنین افزود که «اکنون حتی بدون مهارتهای تخصصی نیز میتوان بهآسانی با استفاده از هوش مصنوعی هک کرد».
او تعهد داد نیروی انسانی و منابع مالی قابلتوجهی اختصاص دهد تا «بهسرعت و بهروشنی» اطمینان حاصل شود این هکها کمترین آسیب ممکن را ایجاد کنند.
بهگزارش رسانههای محلی، اداره ملی تحقیقات روز سهشنبه اعلام کرد که تیمی متشکل از 28 کارآگاه تشکیل داده است.
بهگفته نهاد نظارتی مالی کشور (FSS)، این آدرسهای IP به دستکم 12 کشور از جمله ژاپن، ایالات متحده، تایلند، ویتنام و هنگکنگ ـ که قلمرویی وابسته به چین است ـ مرتبط شدهاند.
در هفتههای اخیر گزارشهای مربوط به هک دولتها و شرکتهای بزرگ با اتکا به هوش مصنوعی افزایش یافته است.
مقامهای استرالیا ماه گذشته گفتند Agent های OpenAI پایگاهداده Medicare این کشور را هک کردهاند که حاوی دادههای شخصی متعلق به بیشتر شهروندان آن قاره است.
پس از آنکه مقامهای استرالیا فاش کردند این شرکت تا چند هفته پس از وقوع رخداد آنان را از هک آگاه نکرده و برای اعلان آن از یک نشانی ایمیل عمومی و کلی استفاده کرده است، شرکت OpenAI با انتقاد روبهرو شد.
مدیر ارشد راهبردی این غول فناوری روز سهشنبه در پارلمان استرالیا حاضر شد و بابت این حادثه عذرخواهی کرد. او بهنقل از گزارشها گفت که شرکت پروتکلهای خود را تغییر داده است تا در صورت نسبت دادن نفوذ به Agent شرکت، سازمانهای درگیر بهسرعت مطلع شوند. او به نمونهای اشاره کرد که در آن افشا ظرف 48 ساعت از یک نفوذ مشکوک انجام شد.
در ژوئیه، شرکت OpenAI افشا کرد که نفوذ به پلتفرم هوش مصنوعی Hugging Face توسط Agent این شرکت انجام شده است.