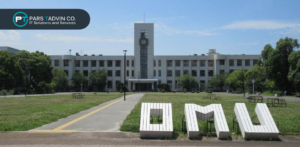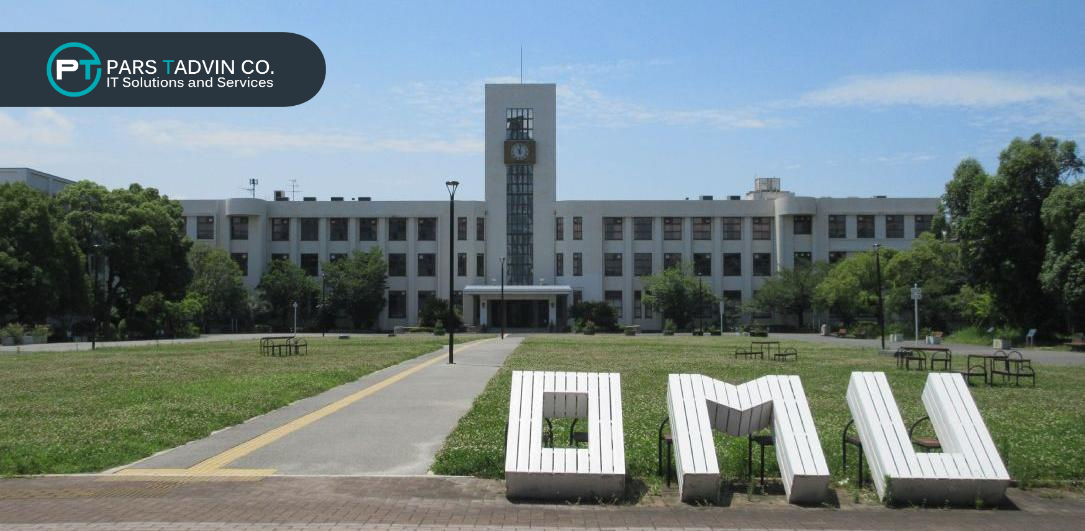
یکی از بزرگترین دانشگاههای ژاپن پس از یک حمله مشکوک به باجافزار که اواخر هفته گذشته آغاز شد، کلاسها را لغو کرد و بخش بزرگی از زیرساخت IT خود را خاموش کرد.
دانشگاه Osaka Metropolitan University سهشنبه اعلام کرد که این اختلال شبکه داخلی، ایمیل و طیفی از سامانههای اداری و آموزشی آن را از دسترس خارج کرده است.
این دانشگاه اعلام کرد که باجافزار را علت اختلال میداند و با همکاری متخصصان بیرونیِ امنیت سایبری در حال بررسی حمله است. مهاجمان شناسایی نشدهاند و دانشگاه نگفته است آیا درخواست باج دریافت کرده است یا خیر.
این اختلال بر سامانههای مورد استفاده برای مدیریت آموزشی، پشتیبانی آموزشی، حسابداری مالی، حقوق و دستمزد، منابع انسانی و خدمات کتابخانه اثر گذاشت؛ همچنین وبسایتهای دانشگاه و شبکه داخلی نیز تحت تأثیر قرار گرفتند.
به گفته رسانههای ژاپنی که در کنفرانس خبری دوشنبه به نقل از مسئولان دانشگاه گزارش دادند، حدود 500 سرور پس از حمله از کار افتادند.
این گزارشها اعلام کردند که اطلاعات دستکم 130,000 نفر از دانشجویان فعلی و سابق، اعضای هیئتعلمی و سایر افراد وابسته به دانشگاه ممکن است افشا شده باشد. اطلاعاتی که احتمالاً تحت تأثیر قرار گرفتهاند شامل نام، نشانی و نشانی ایمیل است؛ همچنین دادههای مرتبط با دانشگاه Osaka Prefecture University و دانشگاه Osaka City University که در سال 2022 ادغام شدند و دانشگاه OMU را تشکیل دادند.
دانشگاه تأیید نکرده است که دادههای شخصی به سرقت رفته باشد و سهشنبه اعلام کرد همچنان در حال بررسی است که آیا اطلاعاتی نشت کرده است یا خیر. این رویداد به مرجع حفاظت از داده ژاپن و سایر نهادهای دولتی گزارش شده است.
این اختلال دانشگاه OMU را مجبور کرد کلاسها را حداقل تا پنجشنبه لغو کند. دانشگاه اعلام کرد قصد دارد کلاسهای حضوری را از جمعه از سر بگیرد و کلاسهای آنلاین بسته به پیشرفت بازیابی سامانهها از سر گرفته خواهد شد.
به گفته دانشگاه، سامانههای مورد استفاده برای ثبتنام در آزمون ورودی و فرایندهای نامنویسی همچنان در دسترس هستند، زیرا روی سرورهای بیرونی میزبانی میشوند.
همچنین حمله بر سامانه پرونده الکترونیک پزشکی در بیمارستان دانشگاه اثر نگذاشت و ارائه خدمات درمانی ادامه یافت. مرکز درمانی دامپزشکی دانشگاه نیز کماکان فعال بود.
این رخداد در حالی روی داده است که طی روزهای اخیر چند نقض امنیتی سایبری در ژاپن افشا شدهاند؛ با این حال، مدرکی دال بر ارتباط این رویداد با آن موارد وجود ندارد.
گروه رسانهای بزرگ ژاپنی Nikkei در تعطیلات آخر هفته افشا کرد که یک حساب کاربری کارمند که بهخطر افتاده بود، برای ارسال حدود 9,000 ایمیل مخرب به مخاطبان داخلی و خارجی، از جمله منابع خبری، استفاده شده است.
شرکتهای ژاپنی دیگری که اخیراً حوادث سایبری را افشا کردهاند عبارتاند از کارگزاری Daiwa Securities، شرکتهای حملونقل Yamato Transport و Sagawa Express، شرکت بیمه Dai-ichi Life و تولیدکننده تجهیزات پخش Ikegami Tsushinki.