یک آسیبپذیری بحرانی در Citrix NetScaler ADC و همچنین NetScaler Gateway برای اجرای فرمان روی دستگاههای در معرض اینترنت، نصب وبشل و رساندن بدافزار مورد سوءاستفاده قرار میگیرد.
این نقص با شناسه CVE-2026-88771 ردیابی میشود و به مهاجم بدون احراز هویت امکان میدهد از راه دور فرمان اجرا کند. شرکت Citrix آن را در 27 سپتامبر 2026 افشا کرد و بهرهبرداری از دستگاههایی را که با بهروزرسانی محافظت نشده بودند تأیید کرد.
به گزارش تیم ThreatLabz شرکت Zscaler، این آسیبپذیری بر اساس CVSS v3.1 امتیاز 9.8 و بر اساس CVSS v4.0 امتیاز 9.5 دارد. این فعالیت نگرانکننده است، زیرا دستگاههای NetScaler غالباً در لبه شبکههای سازمانی قرار دارند و ترافیک دسترسی از راه دور یا برنامه را مدیریت میکنند.
وبشل میتواند مسیر بازگشت به دستگاه بهخطر افتاده را فراهم کند، و یک ایمپلنت بدافزاری مجزا میتواند جای پای دیگری به مهاجمان بدهد.
این کارزار همچنین نشان میدهد نصب صرفِ پچ کافی نیست؛ سازمانها باید بررسی کنند آیا مهاجمان پیشتر فایلها، تنظیمات یا لاگهای سیستم را تغییر دادهاند یا خیر.
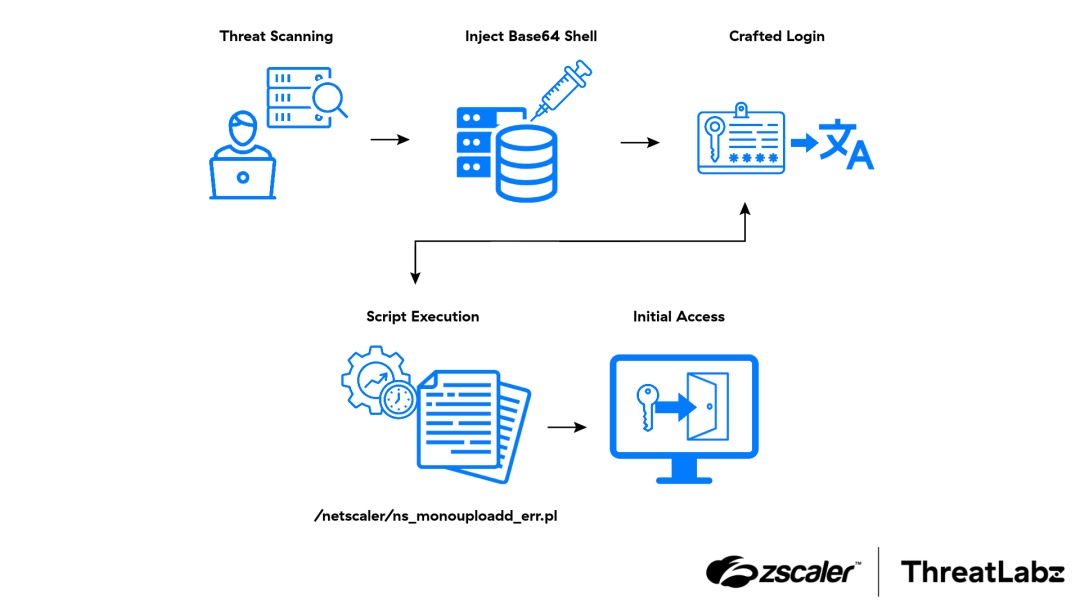
پژوهشگران تیم ThreatLabz شرکت Zscaler شناسایی کردند که یک زنجیره بهرهبرداری مرحلهای با استفاده از مسمومسازی لاگ، اجرای فرمان، تلاش برای استقرار وبشل و رساندن یک ایمپلنت بدافزاری برای FreeBSD به کار رفته است.
در تحلیل فنی آنها درباره CVE-2026-88771 آمده است که مهاجمان ابتدا محتوای کدگذاریشده را در لاگهای دسترسی وب قرار دادند. سپس درخواستهای احراز هویتِ دستکاریشدهای ارسال کردند که برای فعالکردن یک فرایند عیبیابی آسیبپذیر طراحی شده بود.
سوءاستفاده مهاجمان از آسیبپذیری RCE بحرانی در Citrix NetScaler
در فعالیت مشاهدهشده، درخواستها به مسیرهای وب متداول NetScaler یک نشانۀ متمایز «INDEX:» و محتوای کدگذاریشده در فیلد User-Agent داشتند.
هدف از این درخواستها این بود که دادههای تحت کنترل مهاجم در لاگهای دسترسی نوشته شود؛ خودِ درخواست اولیه payload کامل را اجرا نمیکرد. سپس مهاجمان درخواستهای احراز هویت حاوی متنی ارسال کردند که شبیه پیام خطای Packet Processing Engine بود.
فرایند آسیبپذیر، که یک اسکریپت عیبیابی Perl بود، بعداً ورودیهای لاگیِ منطبق را پردازش میکرد. به گفته شرکت Zscaler، این اسکریپت نویسههای تحت کنترل مهاجم را در پیام جعلی بهصورت ایمن مدیریت نمیکرد.
وقتی اسکریپت یک ورودی مسموم را پردازش میکرد، فرمانهای الصاقشده میتوانستند با امتیازات آن اجرا شوند. این روشِ تأخیری توضیح میدهد چرا درخواستی که ظاهراً ترافیک عادی وب یا ورود است، ممکن است بخشی از تلاشی بزرگتر برای بهخطر انداختن دستگاه باشد.
چند payload مشاهدهشده تلاش کردند فایلهایی قابل دسترسی از طریق وب ایجاد کنند، پردازش زبان PHP یا زبان Perl را در وبسرور فعال کنند، و فایلهایی با نام Nx_7508.php و Nx_7508.pl نصب کنند.
پژوهشگران همچنین تلاشهایی برای دانلود و اجرای یک باینری 64-bit برای FreeBSD با نام kw2-freebsd-x64-s11 مشاهده کردند. شرکت Zscaler گزارش داد که همین زیرساخت دانلود در فعالیتی که سامانه Magento و پلتفرم Adobe Commerce را با CVE-2026-75650 هدف قرار میداد نیز دیده شده است. این نقص با نام StyleSmuggler شناخته میشود.
این همپوشانی یک سرنخ تحقیقاتی است، نه دلیلی بر اینکه همان عامل تهدید هر دو کارزار را اجرا کرده است.
رسانه Cyber Security News پیشتر درباره وبشلها روی سرورهای NetScaler شرکت Citrix که هک شده بودند و یک کارزار جداگانه مبتنی بر نقصهای روز صفر در NetScaler شرکت Citrix و بدافزار گزارش داده بود.
این گزارشهای پیشین زمینه مفیدی فراهم میکنند، اما به رخدادهای متفاوتی مربوطاند و نباید بهعنوان مدرکی برای نسبت دادن مسئولیت به همان عاملان در نظر گرفته شوند.
سازمانها چه باید بکنند؟
نسخههای اصلاحشده شرکت Citrix که در گزارش شرکت Zscaler فهرست شدهاند عبارتاند از محصول NetScaler ADC و درگاه NetScaler Gateway با بیلد 14.1-73.46 یا جدیدتر، و 13.1-64.29 یا جدیدتر. همچنین برای 14.1-FIPS، بیلد 14.1-73.46 FIPS یا جدیدتر، و برای 13.1-FIPS و 13.1-NDcPP، بیلد 13.1.37.283 یا جدیدتر ذکر شده است.
توصیه میشود مدیران بیلد صحیح متناسب با محصول خود را راستیآزمایی کنند و فوراً بهروزرسانی را انجام دهند. پیش از بهروزرسانی، تا حد امکان شواهد مرتبط را حفظ کنید؛ از جمله دادههای remote syslog، بستههای technical support و نمونههای core dump موجود.
سپس لاگهای احراز هویت و دسترسی وب را بازبینی کنید. به مقادیر مشکوک User-Agent با عبارت “INDEX:”، پیامهای خطای جعلی “pitboss PPE”، درخواستهای غیرمنتظره به مسیرهای فهرستشده در ادامه، و اتصالهایی که از سوی خود دستگاه به میزبانهای ناآشنا آغاز شدهاند دقت کنید.
همچنین برای فایلهای وب تأییدنشده، تنظیمات تغییرکرده وبسرور و فرآیندهای مشکوک بازرسی انجام دهید. اگر احتمال بهخطر افتادن وجود دارد، ضمن حفظ شواهد دستگاه را ایزوله کنید و اعتبارنامهها، توکنها و گواهیهایی را که ممکن است در دسترس آن بوده باشد تعویض کنید.
پچ کردن از بهرهبرداری بیشتر از نقص جلوگیری میکند، اما بهتنهایی وبشل یا implant موجود را حذف نمیکند. مطالب مرتبط درباره یک آسیبپذیری بحرانی دیگر در NetScaler و بهرهبرداری پیشین از NetScaler میتواند به تیمها کمک کند فعالیت جاری را با افشاهای پیشین مقایسه کنند.
آسیبپذیریها و کارزارها با هم تفاوت دارند؛ بنابراین تیمهای پاسخگو باید از شاخصهای زیر برای این رخداد استفاده کنند و برای هر نقص، راهنمای مرتبطِ فروشنده را بررسی کنند.
شاخصهای نفوذ (IoCs) :-
| نوع | شاخص | زمینه |
|---|
| نوع | شاخص | زمینه |
|---|---|---|
| IP مبدأ | 45.153.212[.]101 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 46.233.40[.]20 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 46.236.167[.]143 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 46.33.33[.]95 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 49.150.197[.]119 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 78.190.152[.]64 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 81.10.79[.]197 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 82.167.14[.]7 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 95.105.74[.]172 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 100.38.125[.]66 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 102.213.132[.]123 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 102.222.146[.]45 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 103.181.212[.]245 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 103.197.249[.]161 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 103.83.146[.]100 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 111.92.128[.]89 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 114.145.49[.]215 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 120.244.160[.]182 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 125.62.88[.]26 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 130.12.182[.]7 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 154.183.158[.]198 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 154.241.254[.]9 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 174.60.63[.]37 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 177.52.203[.]23 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 183.63.88[.]227 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 190.117.56[.]56 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 195.62.37[.]119 |
آدرس مبدأ گزارششده. |
| IP مبدأ | 207.48.184[.]10 |
آدرس مبدأ گزارششده. |
| سرور دانلود | 209.141.43[.]95 |
سروری که به دانلود payload برای FreeBSD مرتبط است. |
| فایل دانلودشده | kw2-freebsd-x64-s11 |
نام فایل ایمپلنت برای FreeBSD نسخه x64. |
| مسیر فایل | /var/kw2s11 |
مسیر مقصد بدافزارِ گزارششده. |
| وبشل / نام فایلها | Nx_7508.php, Nx_7508.pl |
نامهایی که در تلاشهای مشاهدهشده برای استقرار استفاده شدهاند. |
| فایل اثرنگاری | Nx_7508.html |
نامی که در اثرنگاری دستگاه مشاهده شد. |
| نشانگر User-Agent | INDEX: |
نشانگری که در لاگهای دسترسی با محتوای آمادهسازیشده مرتبط است. |
| نشانگر لاگ احراز هویت | pitboss PPE |
متن خطای جعلی که در درخواستهای دستکاریشده مشاهده شد. |
| مسیر HTTP | /logon/LogonPoint/tmindex.html |
مسیر درخواست مشاهدهشده. |
| مسیر HTTP | /logon/LogonPoint/index.html |
مسیر درخواست مشاهدهشده. |
| مسیر HTTP | /vpn/index.html |
مسیر درخواست مشاهدهشده. |
| مسیر HTTP | /logon/tmindex.html |
مسیر درخواست مشاهدهشده. |
| مسیر احراز هویت | /nf/auth/doAuthentication.do |
مسیر درخواست مشاهدهشده. |
| مسیر احراز هویت | /cgi/login |
مسیر درخواست مشاهدهشده. |
نکته: نشانیهای IP و دامنهها عمداً بیخطرسازی شدهاند (برای نمونه، [.]) تا از حل نام یا پیونددهی ناخواسته جلوگیری شود. آنها را فقط در پلتفرمهای کنترلشده اطلاعات تهدید مانند پلتفرم MISP، سرویس VirusTotal یا سامانه SIEM شما به حالت واقعی بازگردانید.