باجافزار PAYLOAD با ربایش Group Policy شبکههای AD را مختل کرد
باجافزار PAYLOAD با ربایش Group Policy در Active Directory، بدون رمزگذاری فایلها و با لینک

باجافزار PAYLOAD با ربایش Group Policy در Active Directory، بدون رمزگذاری فایلها و با لینک
پلتفرم فیشینگ EvilTokens با سوءاستفاده از device code و هوش مصنوعی، بیش از 12,000 صندوق
گروه TraderTraitor با مخازن GitHub مسلحشده و رجیستریهای تقلبی Terraform، backdoorهای macOS از نوع FLATROOF
دستکم چهار گروه جاسوسی منسوب به چین از آگوست تا همین هفته با کیت BlueMoon

آسیبپذیری RCE بدوناحراز هویت با شناسه CVE-2025-25249 در FortiOS/FortiSwitchManager مورد سوءاستفاده قرار گرفت و PivotC2
پژوهش Talos نشان میدهد کارزار ClearFake با زنجیره WebDAV و ترفند ClickFix کاربران را به
بدافزار JSCeal، یک JavaScript کامپایلشده برای V8، با malvertising توزیع میشود، کوکی و گذرواژه مرورگرهای
بیش از ۲۱ هزار Microsoft Exchange Server در نقاط مختلف جهان همچنان در برابر آسیبپذیری
SQL Injection (SQi) چیست؟ SQL Injection یک نوع حمله سایبری است که به مهاجم این
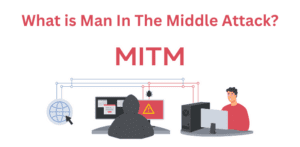
حمله Man in the Middle چیست؟ حمله MITM به موقعیتی گفته میشود که در آن
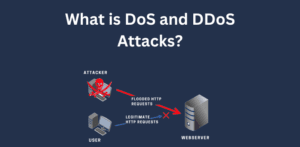
توضیح حملات DoS و DDoS: حمله denial-of-service (DoS) یک نوع حمله سایبری است که هدف
کیلاگر یا Keylogger نرمافزار یا سختافزاری است که بهطور پنهانی تمامی ضربات صفحهکلید شما را