پژوهشگران امنیت سایبری جزئیات یک واریانتِ پیشتر مشاهدهنشده از کیت اکسپلویت iOS با نام DarkSword را با عنوان P7 DarkSword افشا کردهاند.
«در مقایسه با واریانتهایی که معمولاً مشاهده میشود، P7 ردپای روی دستگاه را کاهش میدهد، قابلیت سرقت keychain و کیف پولهای رمزارزی را روی خود دستگاه اضافه میکند، و ارتباط دوطرفه C2 با زیرساخت مهاجم برقرار میکند.» شرکت iVerify در گزارشی تازه که پنجشنبه منتشر شد اعلام کرد.
نام «P7» به استفاده عامل تهدید از پیشوند متغیر «p7_» در تغییراتی که روی کد اصلی DarkSword اعمال شده، اشاره دارد.
ابزار DarkSword برای نخستین بار در اوایل مارس توسط گروه Google Threat Intelligence Group (GTIG)، شرکت iVerify و شرکت Lookout بهصورت عمومی مستندسازی شد. در این گزارش توانایی آن در هدف قرار دادن گوشیهای iPhone که iOS در بازه نسخههای iOS 18.4 تا iOS 18.7 را اجرا میکنند تشریح شد. این کیت در نوامبر 2025 در حملات فعال شناسایی شد.
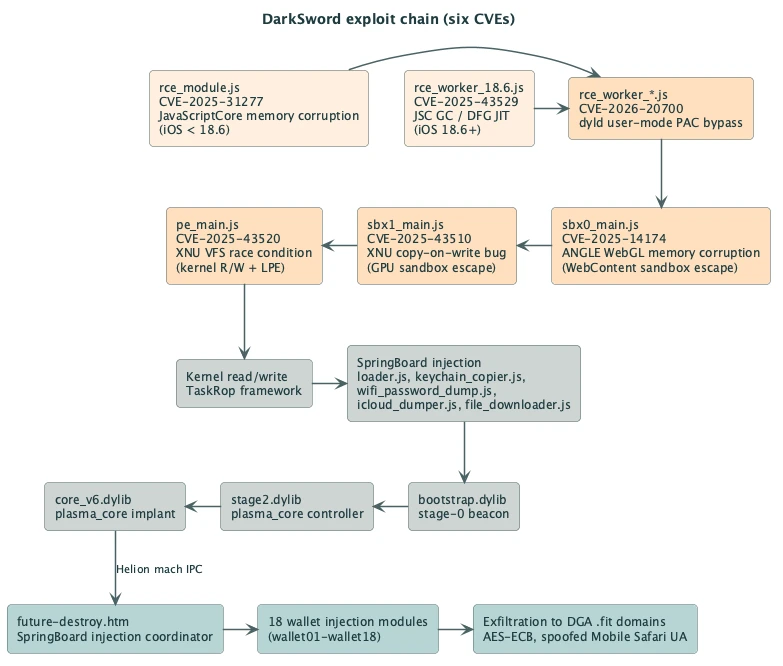
این جعبهابزار برای زنجیرهکردن چندین آسیبپذیری iOS طراحی شده است تا از sandbox مرورگر فرار کند، امتیازهای هسته را بهدست آورد، و payload اصلی را در SpringBoard تزریق کند؛ فرآیند iOS که راهاندازی اپلیکیشنها و صفحه خانه را مدیریت میکند. به ارزیابی پژوهشگران، این زنجیره اکسپلویت یک محصول تجاری است که بهنحوی به بازار دستدوم راه یافته است. عاملان دارای انگیزه مالی و سایر عاملان تهدید از اواخر 2025 آن را از آنجا تهیه کردهاند.
این کیت اکسپلویت در حملاتی علیه عربستان سعودی، ترکیه، مالزی و اوکراین بهکار رفته است. چندین عامل تهدید در این حملات دخیل بودهاند؛ از جمله یک فروشنده نظارت تجاری ترکیهای با نام شرکت PARS Defense که از طریق یک وبسایت جعلی با تم Snapchat عمل کرده است، و یک عامل تهدید همسو با روسیه با نام Star Blizzard (با نام دیگر COLDRIVER) که از طعمههای دعوتنامه جعلی استفاده کرده است.
در اوت 2026، پلتفرم مدیریت سطح حمله Censys کارزاری را تشریح کرد که توسط یک عامل تهدید ناشناس چینیزبان اجرا میشد. در این کارزار، دستگاههای iOS شرکت Apple با این کیت اکسپلویت هدف قرار میگرفتند و در کنار آن یک صفحه جعلی ورود Apple ID نیز ارائه میشد.
تا همین ماه گذشته، شرکت iVerify گفت تلاشهای متعددِ ناموفق ــ احتمالاً با کمک LLM ــ برای بهروزرسانی چارچوب بهمنظور پشتیبانی از iOS 26.x را مشاهده کرده است؛ تلاشهایی که نشت این کیت اکسپلویت اندکی پس از افشای عمومی آن، محرکشان بوده است. به گفته این شرکت امنیت موبایل، این واریانتها بر پایداری، پنهانکاری و کیفیت دادههای سرقتشده متمرکزند.
به گفته شرکت iVerify، در مواردی نادر مشاهده شده است که DarkSword و Coruna بهصورت بسته مشترک توزیع میشوند و این استقرار ترکیبی DarkCoruna نام گرفته است.
شرکت iVerify اعلام کرد: «باور داریم این مهاجمان به کد منبع کیت اکسپلویت Coruna دست یافته و آن را تغییر دادهاند. نشانهای از پچ کردن باینری دیده نشد و تغییرات عمده در کد اعمال و به باینریهای جدید کامپایل شد.»
این شرکت افزود: «بسیاری از واریانتهای بستهای که میبینیم تلاشهای بیکیفیت مبتنی بر هوش مصنوعی هستند که کار نمیکنند. مهاجمان کمتجربه در حال استقرار نسخههای خراب یا ازکارافتاده از نسخههای پچشده Coruna و DarkSword از GitHub هستند. با این حال، نمیتوانیم احتمال این را منتفی بدانیم که مهاجمانی که به کد منبع Coruna دسترسی ندارند، با کمک مدلهای LLM دست به مهندسی معکوس و بازپیادهسازی Coruna بزنند؛ تنها شواهدی از وقوع این سناریو تا کنون در دست نداریم.»
P7 DarkSword در این جنبهها تکامل یافته است: لاگهای اشکالزدایی از طریق درخواستهای HTTP و syslog حذف شده و از localStorage مرورگر برای جلوگیری از بهرهبرداری مجدد استفاده میشود. برخلاف واریانتهای پیشین که پایگاهداده keychain را کپی و برای پردازش به زیرساخت مهاجم ارسال میکردند، نسخه جدید دادههای keychain را پیش از خروج داده، روی خود گوشی به قالب JSON استخراج میکند.
به گفته iVerify، «ایمپلنت در فرایند SpringBoard تزریق میشود و همین فرایند همه ارتباطات با زیرساخت مهاجم را مدیریت میکند.»
جدیدترین تکرار میتواند هر 15 ثانیه برای فرمانها پایش کند، پیام «heartbeat» ارسال کند، فهرست برنامههای نصبشده را بفرستد و اطلاعات iCloud Keychain و دادههای برنامههایی مانند Notes شرکت Apple، Photos شرکت Apple و کیف پولهای رمزارزی را منتقل کند.
پاسخ به پرسوجوی دورهای وظایف، فرمانهایی را در بر دارد که باید روی گوشی قربانی اجرا شوند. این فرمانها شامل موارد زیر است:
- execute_command، برای اجرای فرمانهای سیستمعامل مانند ls، dir، cat، mkdir، rm، echo، ps، memdump، ipconfig، netstat و whoami و موارد مشابه.
- ls، برای فهرست کردن محتوای دایرکتوری.
- download، برای خواندن یک فایل از دستگاه و بارگذاری آن روی سرور C2.
- photos، برای بارگذاری فایلهای عکس از مسیر “/var/mobile/Media/DCIM”.
- apps، برای شمارش کانتینرهای برنامه و استخراج شناسههای Bundle ID.
- exec، برای اجرای JavaScript دلخواه بهطور مستقیم در runtime ایمپلنت.
- file_upload، برای پیمایش بازگشتی یک یا چند مسیر و بارگذاری فایلهای مطابق.
- basic_info، برای ارسال فراداده دستگاه به سرور C2.
- disk_scan، برای پیمایش بازگشتی فایلسیستم از مسیر “/,”، ثبت فراداده فایلها، دایرکتوریها و پیوندهای نمادین و بارگذاری اطلاعات در قالب یک گزارش.
- ios_app_data، برای یافتن sandbox برنامه و کانتینرهای app-group مربوط به Bundle IDهای درخواستی و بارگذاری فایلهای انتخابشده برنامه.
- wallet_scan، برای پیمایش برنامههای کیف پول نصبشده.
- wallet_extract، برای استخراج دادههای مرتبط با کیف پول در برنامه imToken.
- memo_scan، برای بارگذاری پایگاهدادههای Apple Notes.
- photo_scan، برای بارگذاری عکسها از Apple Photos.
- sleep، برای تغییر بازه زمانی پایش beacon.
- exit، برای متوقف کردن حلقه beacon و خاتمه اجرای ایمپلنت.
نکته قابل توجه این است که همان اکسپلویت P7 DarkSword از طریق دامنهای که به یک استارتاپ چکی تحلیل تجارت الکترونیکیِ اکنون منحلشده مرتبط بود توزیع شده است. به گفته سرویس Report URI، عاملان تهدید ناشناس پس از انقضای دامنه، در 15 سپتامبر 2026 آن را با نام «ecomtrack[.]io» دوباره ثبت کردهاند تا سایتهایی را که هنوز برچسبهای رهگیری ارجاعدهنده به آن محصول تحلیلی را نگه داشتهاند، با JavaScript مخرب آلوده کنند؛ کدی که بدافزار را تحویل میدهد.
«تا وقتی این برچسب هنوز در فروشگاههای آنلاین باقی مانده است، اکنون بازدیدکنندگان را ربوده، آنها را به شبکههای تبلیغاتی میفروشد و در یک مورد، یک زنجیره کامل اکسپلویت iOS و یک ایمپلنت جاسوسی تحویل میدهد»، پژوهشگر امنیتی Scott Helme گفت.
JavaScript جدید مجموعهای از روشهای گریز را برای شناسایی خزندهها، مرورگرهای headless و رباتها بهکار میگیرد و با تاکتیکهای cloaking به آنها محتوای تهی میدهد تا رد خود را پنهان کند. همچنین اطلاعات مربوط به دستگاه و مرورگر را جمعآوری میکند و جزئیات را به یک سرور خارجی ارسال میکند. سپس بازدیدکننده به یک سایت کلاهبرداری یا یک کازینوی آنلاین تغییر مسیر داده میشود.
یکی از مسیرها به یک پلتفرم جعلی معامله رمزارز با دامنه «chainmate[.]top» منتهی میشود که بهصورت پنهانی زنجیره اکسپلویت iOS مربوط به DarkSword را ارائه میکند. ایمپلنتی که از طریق DarkSword تحویل میشود برای ضبط SMS، مخاطبان، تاریخچه تماس، پیامصوتی، عکسها، دادههای Apple Health، تاریخچه موقعیت مکانی، اعلانها، گذرواژههای ذخیرهشده Wi‑Fi و فایلهای متعلق به بیش از 25 اپلیکیشن کیفپول طراحی شده است.
به گفته Helme، کدی که بازیابی شد طوری پیکربندی شده است که هر 30 ثانیه با mertio.cc تماس بگیرد و دستورات شامل exec، download، photos و spy را پردازش کند. «نسخهای که بازیابی کردیم جدیدتر به نظر میرسد (v24)، به زیرساخت متفاوتی گزارش میدهد و کیفپولهای رمزارزی بسیار بیشتری را هدف قرار میدهد».
این افشا در زمانی صورت میگیرد که شرکت Censys اعلام کرده است روی پنج میزبان، دایرکتوریهای باز را شناسایی کرده که مؤلفههایی مرتبط با کیت DarkSword و کیت Coruna حمل میکردند؛ کیت اکسپلویت iOS دیگری که امسال کشف شد و در حملات مسلحشده علیه مدلهای iPhone با نسخههای iOS بین 13.0 تا 17.2.1 بهکار گرفته شده است.
«Coruna کیت payloadِ همراهی است که همان اکوسیستم آن را توزیع میکند»، شرکت Censys گفت. «مراحل آن پس از استقرار مراحل اکسپلویت کیت DarkSword داخل نشست مرورگر قربانی اجرا میشوند و ماژولهای سرقت کیفپولِ آن، عبارات بازیابی رمزارز، موجودیها و دادههای keystore را از اپلیکیشنهای iOS میدزدند. گردانندگان کیت DarkSword و کیت Coruna را بهطور همزمان در برابر زیرساخت C2 خود اجرا میکنند».
پنج میزبان زیر فهرست شدهاند.
- آدرس IP 43.134.165[.]205، که DS-Fusion v1.0 (با نام دیگر DarkSword Fusion) را ارائه میکند؛ یک بسته ترکیبی که ابزار DarkSword و کیت Coruna را در یک بسته واحد گرد آورده است.
- آدرس IP 166.88.95[.]90، که بهعنوان سرور C2 برای ایمپلنت عمل میکند و ثبت کرده است که دو دستگاه واقعی iOS در چین (183.154.173[.]30 و 182.239.114[.]223) در 6 سپتامبر 2026 به مدت چند ساعت، هر سه ثانیه یکبار یک صفحه beacon را فراخوانی کردهاند.
- آدرس IP 23.148.212[.]237، که بهعنوان یک فضای کاری تحلیل عمل میکند و نشان میدهد گرداننده در حال توسعه زنجیرههای اکسپلویت برای iOS 26 است (برای نمونه CVE-2026-31001)؛ زنجیرههایی که توسط ابزار DarkSword یا کیت Coruna پوشش داده نمیشوند.
- آدرس IP 47.102.192[.]23، که بهعنوان میزبان staging برای کیت Coruna عمل میکند.
- آدرس IP 156.239.230[.]120، که کل سکوی C2 را در معرض دید قرار میدهد و مشاهده شده است که در 15 سپتامبر 2026 در حال پرسوجوی دورهای یک دستگاه بوده است.
تحلیل رجیستری اکسپلویتِ سرور عملیاتی نشان داده است که کیت اکسپلویت DarkSword شامل دو شناسه CVE است که پیشتر مستندسازی نشده بودند.
- شناسه CVE-2025-24201، یک آسیبپذیری نوشتن خارج از محدوده در موتور WebKit که میتواند به مهاجم اجازه دهد از sandbox محتوای وب خارج شود. (در iOS 18.3.2 و iPadOS 18.3.2 اصلاح شده است.)
- شناسه CVE-2025-31200، یک آسیبپذیری خرابی حافظه در فریمورک Core Audio که اجازه میدهد هنگام پردازش یک جریان صوتی در یک پرونده رسانهای با ساختار مخرب، کد اجرا شود. (در iOS 18.4.1 و iPadOS 18.4.1 اصلاح شده است.)
گمان میرود کلاستر open-directory و سکوی 156.239.230[.]120 توسط یک عامل تهدید چینیزبان اداره میشود که هدف آن سرقت کیفپولهای رمزارزی است. با این حال، هویت دقیق عامل ناشناخته است.
«این سکو یک عملیات exploitation-as-a-service به زبان چینی را اجرا میکند»، پژوهشگر شرکت Censys، آیدان هالند، گفت. «پنل admin یک مدل Agent/نماینده فروش را آشکار میکند و از یک نسخهِ سرور عملیاتی، 11 عبارت بازیابیِ قربانی، 179 دایرکتوری loot مربوط به دستگاهها، و یک فهرست control-plane با 75 حساب بازیابی شد.»
شرکت Censys اعلام کرد همچنین یک گرداننده مستقل مستقر در چین را شناسایی کرده است که همین کیت را در حملات فعال، علیه سرور C2 خود در «66ds[.]lol» بهکار گرفته است؛ در عین حال یک هدف کیفپول رمزارزی جدید (BitKeep) را هم افزوده است که در مجموعه open-directory وجود نداشت. این یافتهها بار دیگر گسترش این کیت را در میان عاملانی با انگیزه مالی نشان میدهد.
به گفته شرکت Censys، «زیرساخت متعلق به این گرداننده بر بستر میزبانی شرکت Tencent و میزبانی در Shenyang قرار دارد و از طریق یک مرجع صدور گواهی خودامضای منحصربهفرد به همان گرداننده مرتبط میشود».
(این گزارش پس از انتشار بهروزرسانی شد تا اطلاعات تکمیلی از سوی شرکت iVerify و سرویس Report URI را نیز شامل شود.)