به گزارش شرکت Previdian، عوامل تهدید در تلاشاند از یک آسیبپذیری امنیتی که بهتازگی افشا شده و OpenSSH را تحت تأثیر قرار میدهد سوءاستفاده کنند؛ نقصی که میتواند امکان ورود به حسابهایی را که هیچ گذرواژهای برایشان تنظیم نشده فراهم کند.
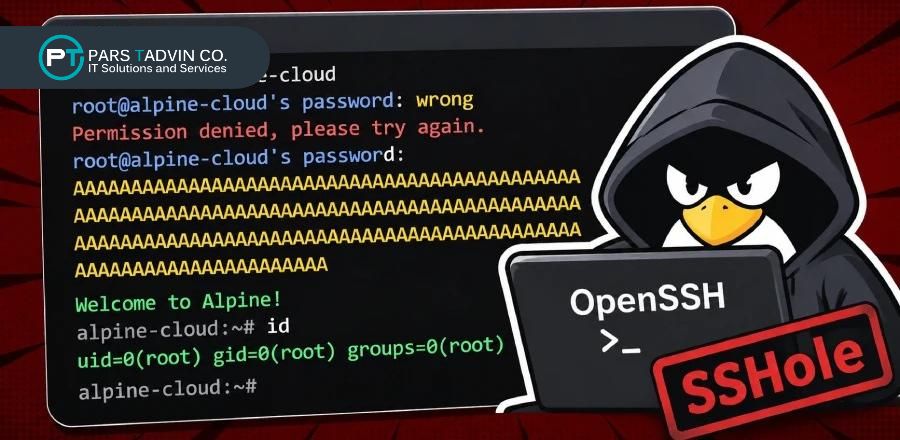
این آسیبپذیری با شناسه CVE-2026-123158 (امتیاز CVSS: 8.1) و با نام SSHole (یا *sshole) شناخته میشود و سیستمهای Linux را تحت تأثیر قرار میدهد که OpenSSH را بر روی کتابخانه musl C اجرا میکنند و در آنها PAM غیرفعال است؛ از جمله پیکربندی پیشفرض سرور OpenSSH در توزیع Alpine Linux.
یک مهاجم بدون احراز هویت میتواند با ارائه یک گذرواژه بیشازاندازه بلند، به حسابهایی دسترسی پیدا کند که عمداً بدون گذرواژه قابل استفاده پیکربندی شدهاند؛ بیآنکه نیاز باشد اعتبارنامه یا کلیدهای SSH را سرقت کند. این مشکل که توسط پژوهشگر امنیتی Ozgun Kultekin کشف شده، در نسخه OpenSSH 10.6p2 برطرف شده است.
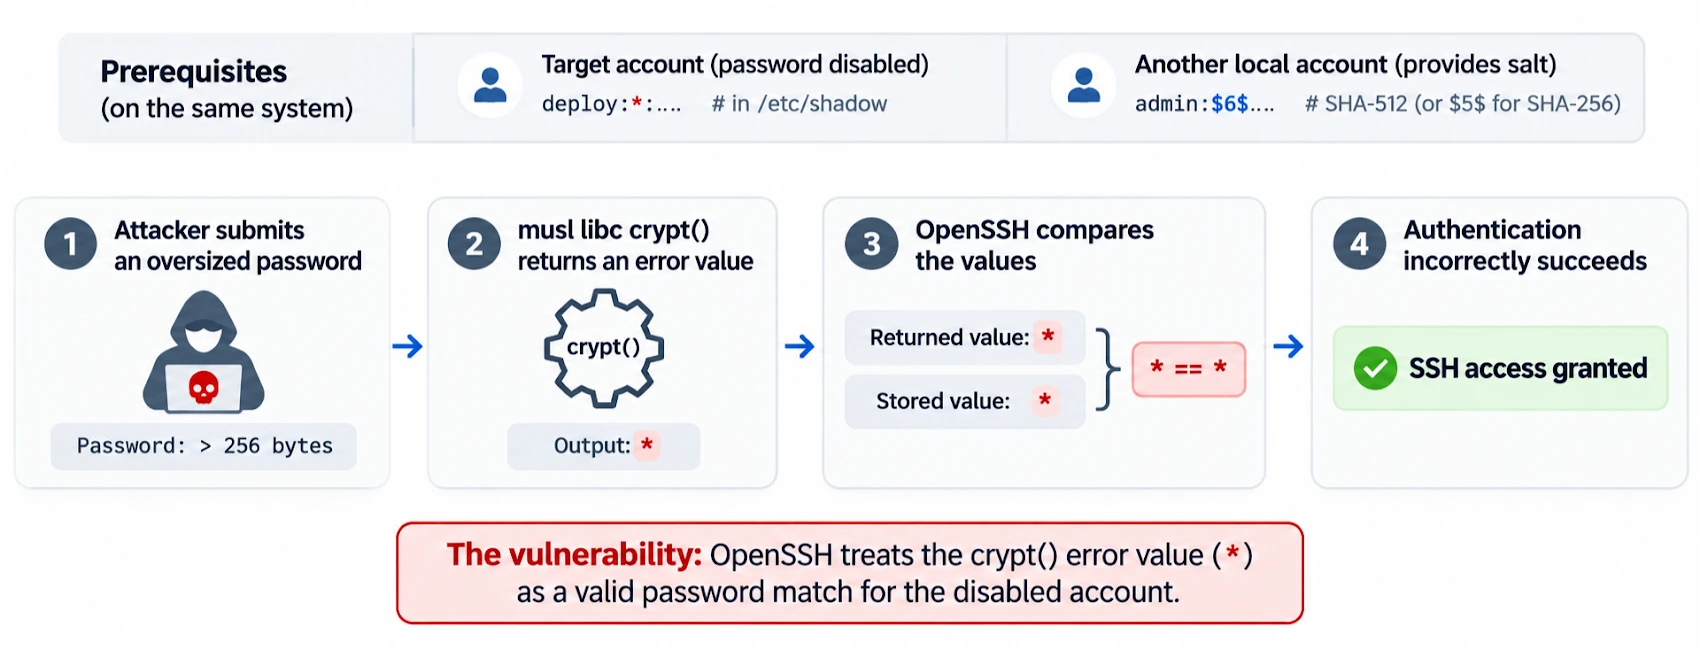
ریشه این مشکل به یک پچ در سال 2016 برمیگردد که برای رفع آسیبپذیری شمارش نام کاربری با شناسه CVE-2016-6210 معرفی شد. در شرایط خاص، منطق رسیدگی به گذرواژه در OpenSSH وقتی عملیات هشسازی گذرواژه شکست میخورد، بهاشتباه همان مقداری («*») را تولید میکند که در سطح سیستم برای نشان دادن غیرفعال بودن گذرواژه یک حساب به کار میرود؛ و همین خروجی بهمنزله موفقیت احراز هویت تفسیر میشود.
مهاجم میتواند این آسیبپذیری را طوری تحریک کند که با استفاده از یک گذرواژه دلخواه با طولی بین 257 و 1,024 بایت، به برخی حسابهای دارای گذرواژه غیرفعال احراز هویت شود. این کار باعث میشود تلاش برای تولید هش شکست بخورد و کاراکتر ستاره بازگردانده شود. سپس دیمن sshd آن را با ستاره ذخیرهشده در فیلد گذرواژه حساب مقایسه میکند و ورود موفق انجام میشود.
برای شفافیت، موفقیت بهرهبرداری مستلزم آن است که دستکم یک حساب وجود داشته باشد که مقدار هش گذرواژه آن ستاره (*) باشد. این نقص اجازه نمیدهد گذرواژه حسابهایی که هش معتبر دارند دور زده شود.
شرکت Safe Security گفت: «یک حمله موفق SSHole دسترسی را در حد مجوزهای موجود همان حسابی که بهخطر افتاده فراهم میکند. برای سازمانها، پیامدهای SSHole به سطح امتیازهای حساب بهخطر افتاده بستگی دارد.»
«در حالیکه اثر فوری، دسترسی غیرمجاز SSH است، مهاجمان ممکن است به اعتبارنامههای استقرار، اسرار برنامه و زیرساختهای متصل نیز دست یابند؛ امری که میتواند زمینه جابهجایی جانبی یا اخلال در سرویس را فراهم کند.»
| منبع تصویر: Safe Security |
شایان ذکر است که این آسیبپذیری تأثیری ندارد بر Dropbear، توزیعهای Linux مبتنی بر glibc، سامانههای غیر-Linux، و سامانههایی که بررسی گذرواژه را از طریق PAM انجام میدهند.
شرکت Previdian که در حوزه اطلاعات تهدید فعالیت میکند اعلام کرد نخستین تلاش برای بهرهبرداری کمتر از 9 ساعت پس از انتشار CVE مشاهده شده است؛ و افزود که دسترسی موفق سطح root روی یک Honeypot که با توزیع Alpine Linux و سرویس OpenSSH اجرا میشد تأیید شده است. دادههای تلهمتری نشان میدهد در مجموع 8 تلاش برای بهرهبرداری از یک آدرس IP با موقعیت مکانی در ژاپن ثبت شده است.
به گفته Ryan Dewhurst، بنیانگذار و مدیرعامل شرکت Previdian، «آدرس IP مبدأ مشاهدهشده، 89.116.89[.]18، با استفاده از گذرواژههای بسیار بزرگ برای دور زدن احراز هویت اقدام کرد و از طریق نشستهای غیرتعاملی SSH فرمانهای شناسایی از جمله دستور id، دستور uname و دستور hostname را اجرا نمود».
به کاربران تحت تأثیر توصیه میشود OpenSSH 10.6p2 یا بسته پچشده توزیع خود را نصب کنند و سپس سرویس sshd را راهاندازی مجدد کنند. پروژه Alpine نیز توصیه میکند ورودیهای لاگ با عبارت “Accepted password for” را که به حسابهایی مربوط میشود که نباید ورود با گذرواژه را بپذیرند، بررسی کنند.
پروژه Alpine اعلام کرد: «در /var/log/messages بهدنبال خطوط sshd بگردید که عبارت “Accepted password for” را برای حسابی که گذرواژه ندارد نشان میدهند (کاربر alpine، کاربر root یا هر کاربری که تنها با کلید وارد میشود). استفاده از doas و کاربران، فایلها و authorized keys که اخیراً ایجاد شدهاند را روی ماشینهای در معرض بررسی کنید. اگر نتوانستید وقوع یک ورود را منتفی کنید، ماشین را بهعنوان بهخطر افتاده تلقی کنید.»