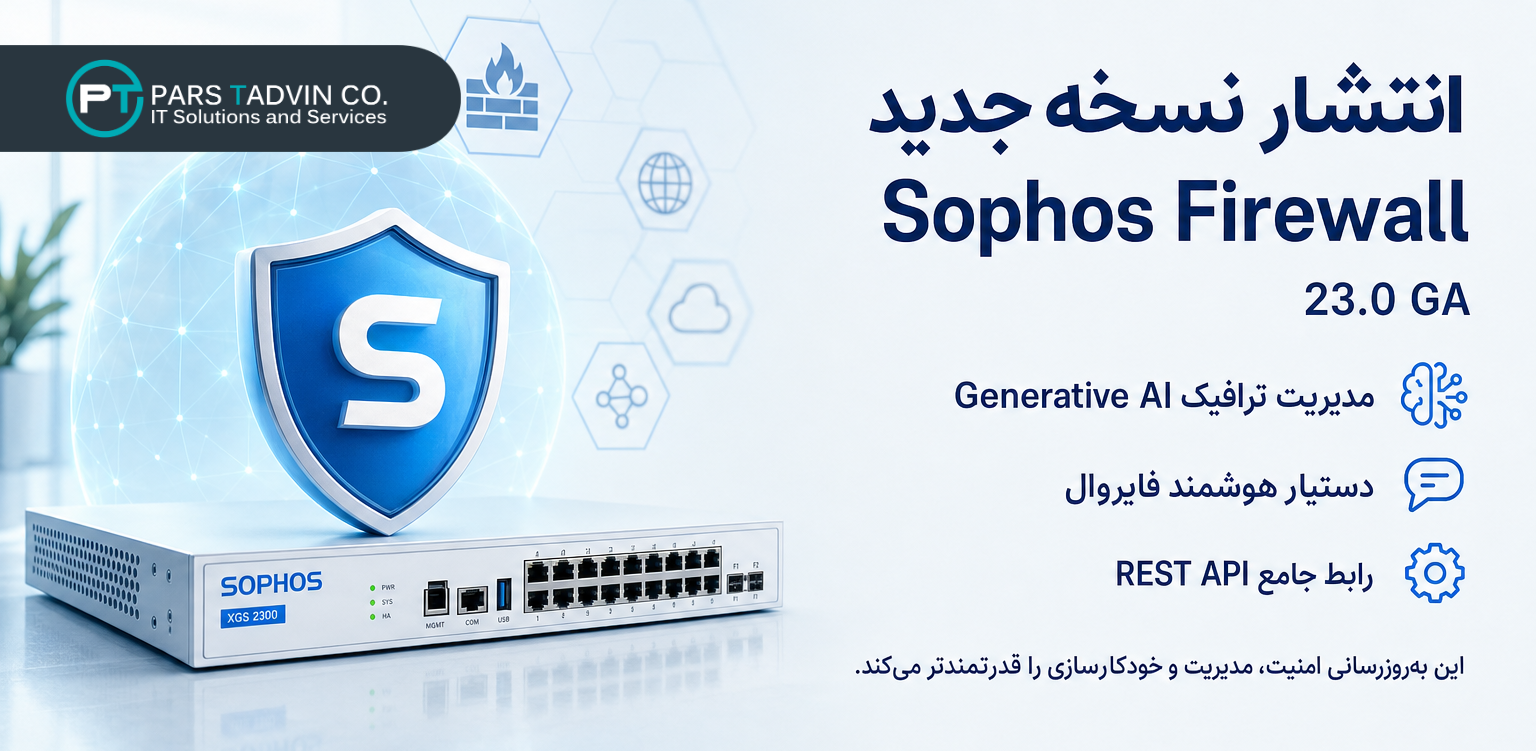
بهروزرسانی Sophos Firewall 23.0 GA منتشر شد و مجموعهای گسترده از قابلیتهای امنیتی و مدیریتی نو را به همراه دارد. این نسخه، ادغام با Sophos AI Defense برای مدیریت ترافیک Generative AI، «دستیار هوشمند فایروال» در پلتفرم Sophos Fusion، و یک رابط جامع REST API برای خودکارسازی را ارائه میکند. علاوه بر این، بهبودهای عمیق در کارایی رابط، HA، DNS، مسیریابی، WAF و مدیریت ابری، بههمراه فهرست مفصل رفع اشکالها در Build 371 عرضه شده است.
موارد جدید در بهروزرسانی Sophos Firewall 23.0 GA
دفاع مبتنی بر هوش مصنوعی و کنترل Generative AI
- ادغام با سامانه Sophos AI Defense: این ادغام دید و کنترل لازم برای کشف و مدیریت استفاده از ابزارهای هوش مصنوعی مولد در سراسر سازمان را فراهم میکند.
- دستهبندی برنامهها برای Generative AI: یک دسته جدید در Application filter اضافه شده است تا بتوانید ترافیک ابزارهای AI را شناسایی و با خطمشیها کنترل کنید.
- دسته وب برای Generative AI: یک دسته جدید در Web category افزوده شده است تا ابزارهای مجاز را اجازه دهید، ابزارهای غیرمجاز را محدود کنید و از اشتراکگذاری ناخواسته دادههای حساس با سرویسهای AI جلوگیری کنید.
دستیار هوشمند فایروال در پلتفرم Sophos Fusion
- دستیار AI فایروال: در فاز اولیه، این دستیار بر قوانین فایروال متمرکز است و اجازه میدهد با زبان طبیعی قوانین موجود را بازیابی و قوانین جدید ایجاد کنید. قوانین تازه ایجاد شده بهصورت پیشفرض خاموش هستند و در انتهای جدول قوانین افزوده میشوند؛ لازم است آنها را بازبینی، در جای مناسب قرار دهید و دستی روشن کنید.
- منابع تکمیلی: مستند «Read AI assistant» و ویدئوی «Watch AI assistant overview» برای آشنایی سریع با قابلیتها معرفی شدهاند.
رابط REST API برای خودکارسازی
- رابط مدرن REST API: فایروال اکنون یک REST API مدرن (منطبق با OpenAPI 3.0) برای یکپارچهسازی با جریانهای کاری IT، امنیت و خودکارسازی ارائه میکند. با احراز هویت مبتنی بر کلید API، میتوانید استقرار پیکربندی، بهروزرسانی خطمشیها و واکنش به رخدادها را خودکار کنید.
- مستندسازی کامل در وبکونسول: در مسیر Administration > API access پیوندهایی به مستندات جامع شامل endpointها، schemaها و payloadهای نمونه وجود دارد. امکان دریافت فایل مشخصات OpenAPI برای ابزارهایی مانند Swagger نیز فراهم است.
- منابع تکمیلی: ویدئوی «Watch Get started with REST APIs» و مرجع «Read Sophos Firewall API reference» معرفی شدهاند.
بهبودهای تجربه کاربری و مدیریت روزمره
- بازطراحی مدیریت قوانین فایروال: چیدمان جدول قوانین تمیزتر و منعطفتر شده است. گروههای قانون اکنون در یک ستون مجزا نمایش داده میشوند. جستوجوی متنی و فیلتر روی همه دادههای قوانین قابل استفاده است. با آیکون چرخدنده میتوانید ستونها را انتخاب، فریز/آنفریز و تغییر اندازه دهید. با قرار دادن نشانگر ماوس روی ویژگیها میتوانید ببینید کدام قابلیتها روی هر قانون اعمال شدهاند.
- ناوبری بالای صفحه: شماره سریال همیشه در دسترس است و گزینه کپی کردن اضافه شده است. وضعیت HA نیز در نوار بالا نمایش داده میشود تا نقش گرهها و سلامت آنها در هر صفحهای از وبکونسول قابل مشاهده باشد. مدل فایروال، شماره سریال و hostname کنار هم برای تشخیص سریعتر نشان داده میشوند.
- بهبود کارایی رابط مدیر: وبکونسول اکنون از پروتکل HTTP/2 استفاده میکند که پاسخگویی و زمان بارگذاری صفحات را بهویژه روی لینکهای با تاخیر بالا بهبود میدهد.
- نمایش اعضای LAG در Control center: مرکز کنترل اکنون اطلاعات اعضای LAG را برای رؤیت سریع وضعیت لینک و ترافیک ارسالی/دریافتی نمایش میدهد.
- هشدارهای استثناهای وب: وبکونسول درباره عبارتهای منظم (regex) نامعتبر یا ناکارا در Web exceptions هشدار میدهد. الگوهای بیش از حد گسترده، مبهم یا بدساخت میتوانند باعث انطباقهای نادقیق و سربار پردازشی غیرضروری شوند. مستندات «How to write URLs as regex patterns» و «Manage URL regex patterns with Config Studio» برای راهنمایی ارائه شدهاند.
مدیریت از پلتفرم Sophos Fusion
- مدیریت فایروال — همگامسازی سریعتر پیکربندی: پلتفرم Sophos Fusion اکنون تغییرات پیکربندی را بلافاصله به فایروالهایی که SFOS 23.0 یا جدیدتر اجرا میکنند، ارسال میکند. پیشتر، فایروالها هر دقیقه برای بررسی تغییرات معوق اقدام و بهروزرسانی را pull میکردند.
- زمانبندی خودکار برای ارتقای firmware: امکان زمانبندی تکرارشونده برای بهروزرسانیهای نگهداری و اصلی فراهم شده است. پشتیبانی از staged rollout و override در سطح هر فایروال، کنترل بیشتر و زحمت کمتر برای بهروز نگهداشتن ناوگان بزرگ را ممکن میسازد.
ایمن از طراحی: بهبودهای DNS و Hotfix
- محافظت DNS با راهاندازی یککلیکی: DNS Protection اکنون راهاندازی بسیار سادهتری دارد تا استقرار و مدیریت آن آسانتر شود.
- فروکاست به DoH و DNS بدون رمزگذاری: هنگامی که DNS Protection در دسترس نباشد، فایروال میتواند به DoH یا DNS بدون رمزگذاری بازگردد. همچنین زمانی که DNS Protection پیکربندی نشده است میتوانید از DoH یا DNS بدون رمزگذاری استفاده کنید. DoH درخواستهای DNS را با HTTPS رمزگذاری میکند تا ارتباط امن با سرویسهای عمومی DNS برقرار و از رهگیری و دستکاری جلوگیری شود.
- محافظت DNSSEC: پشتیبانی از DNS Security Extensions (DNSSEC) برای اعتبارسنجی پاسخهای DNS با امضاهای رمزنگاریشده و تضمین یکپارچگی دادههای DNS اضافه شده است. منابع «Configure DNS servers» و ویدئوی «DNS enhancements» برای جزئیات در دسترساند.
- بهروزرسانیهای امنیتی Hotfix: اکنون در وبکونسول و در مسیر Backup and firmware میتوانید همه hotfixهای امنیتی اعمالشده را ببینید. این فهرست شامل CVE، توضیح، شدت، پیوند اطلاعیه و تاریخ اعمال است. همین اطلاعات در Log viewer، اعلانهای ایمیلی و Central Firewall Reporting نیز موجود است. مستند «Hotfix: Security updates» برای مطالعه بیشتر معرفی شده است.
- گسترش رخدادهای Active Threat Response: گزارش رخدادهای NDR Essentials و NDR Active اکنون اطلاعات دستگاه endpoint را نیز شامل میشود تا دید و قابلیت تحقیق افزایش یابد.
- کدهای QR برای MFA از طریق ایمیل: ارسال ایمن QR برای فعالسازی چندمرحلهای اکنون بهصورت ایمیلی پشتیبانی میشود تا ریسک نامنویسی غیرمجاز در برابر حملات brute-force و credential-stuffing کاهش یابد. در استقرارهای جدید، این روش بهصورت پیشفرض فعال است. QRهای استفادهنشده پس از 24 ساعت منقضی میشوند.
دسترسپذیری بالا و تابآوری
- HA آگاه از سختافزار: سامانه HA اکنون سلامت SSD را علاوه بر لینکها و پورتهای HA پایش میکند. در صورت افت سلامت SSD، کلاستر میتواند خودکار failover انجام دهد تا از ایجاد اختلال توسط دستگاه دچار افت کارایی جلوگیری شود.
- تشخیص سریعتر Failover: با تسریع keepalive، پنجره تشخیص خرابی HA از 4 ثانیه به 300 میلیثانیه کاهش یافته است؛ تشخیص خرابی همتا 13 برابر سریعتر انجام میشود.
- پایداری بهتر HA زیر بار: بستههای keepalive مربوط به HA اکنون از مسیر پردازش اولویتدار جدا از ترافیک داده عبور میکنند تا در بار ترافیکی و CPU بالا نیز ضربانهای HA پاسخگو بمانند و تأخیر در تشخیص failover رخ ندهد.
- پورتهای پایششده بیشتر: سقف پورتهای قابل پایش از 15 به 24 افزایش یافته است.
احراز هویت و هویتسنجی
- SSO مبتنی بر OpenID Connect: فایروال اکنون SSO برای کاربران و مدیران از طریق ارائهدهندگان هویت OIDC را پشتیبانی میکند. در SFOS 23.0 ارائهدهندگان زیر پشتیبانی میشوند: Google Workspace و Microsoft Entra ID. پیکربندیهای موجود Microsoft Entra ID به SFOS 23.0 مهاجرت میشوند و پس از مهاجرت در نوع سرور OpenID Connect در دسترساند. مستند «When you upgrade to 23.0» برای جزئیات مهاجرت معرفی شده است.
- پشتیبانی Microsoft Entra ID برای Synchronized Security: یکپارچهسازی با Microsoft Entra ID اکنون Synchronized Security با Sophos Endpoints را پشتیبانی میکند؛ فایروال میتواند کاربران را بر مبنای اطلاعات گزارششده از endpoint احراز هویت کند و خطمشیهای کاربر و گروه Entra ID را اعمال نماید. محیطهای هیبرید Entra ID و Active Directory داخلی نیز پشتیبانی میشوند تا بدون نیاز به captive portal در بسیاری سناریوها احراز هویت روان انجام شود.
- SSO برای Sophos Chromebook User ID: نسخه جدید افزونه Chromebook User ID با پشتیبانی Manifest V3 منتشر شده است. همه کاربران باید افزونه قبلی Sophos Chromebook User ID را حذف و افزونه جدید را نصب کنند. مطلب «Sophos Chromebook User ID SSO extension with Manifest V3 support is available» برای راهنمایی بیشتر معرفی شده است.
- SATC با XDR Sensor: حالت سبک XDR Sensor در Sophos Authentication for Thin Client هشیاری هویت کاربر را به سامانههای اشتراکی مانند RDP و سرورهای ترمینال اضافه میکند تا اجرای خطمشیهای وب، برنامه و قوانین فایروال بهصورت کاربرمحور در محیطهای چندکاربره ممکن شود.
- SSO مبتنی بر Active Directory برای Windows Server: در محیطهایی که امضای LDAP و channel binding در AD اجباری است، SSO همچنان بدون نیاز به تغییر پیکربندی در فایروال کار میکند.
بهبودهای مسیریابی
- ارتقای موتور مسیریابی: ارتقای موتور مسیریابی بستری امنتر، مدرن و غنی از امکانات ارائه میکند.
- کنسول یکپارچه مسیریابی: دسترسی و مدیریت چندین پروتکل مسیریابی از یک رابط یکپارچه ساده شده است. همچنین پشتیبانی آزمایشی از BFD برای BGP و مسیرهای استاتیک اضافه شده تا تشخیص خرابی سریعتر و تابآوری بیشتر مسیرها در استقرارهای مستقل را بررسی کنید. منابع «Route configuration» و «Changes in the dynamic route configurations in 23.0 and later» معرفی شدهاند.
مقیاسپذیری و شبکه
- انتقال DHCP به Control Plane مدرن: سرویس DHCP اکنون روی معماری کنترلپلین مدرن اجرا میشود و مقیاسپذیری، تابآوری و مدیریت سرویس را بهبود میدهد. این بهروزرسانی مدیریت lease و کارایی لاگ را بهبود داده، محافظت در برابر سیل را اضافه میکند، از bindingهای استاتیک بیشتر پشتیبانی میکند، گزینههای DHCP را مطابق RFCها سادهسازی میکند، تنظیمات پیشرفته DHCP را به وبکونسول منتقل و بازیابی lease از طریق REST API را بهبود میدهد.
- بازتابدهنده mDNS: قابلیت mDNS اجازه میدهد کشف سرویسها در VLANها و سابنتهای ایزوله بدون حذف جداسازی شبکه انجام شود. پشتیبانی برای IPv4 و IPv6 فراهم است و در محیطهای آموزشی و Campus که دستگاههای مشترکی مانند پرینتر، نمایشگر و رسانه روی شبکههای جدا قرار دارند مفید است. این قابلیت در مسیر Network > mDNS در وبکونسول در دسترس است. مستند «mDNS reflector» معرفی شده است.
- پشتیبانی IPv6 IPoE: فایروال اکنون از IPv6 IPoE و تونلزنی 4in6 پشتیبانی میکند، شامل سرویسهای IPoE در ژاپن مانند Xpass (CrossPass). یکپارچهسازی Dynamic DNS با VNE سازگار است و نشانیهای IPv6 عمومی را خودکار بهروز میکند. بهبودهای تونل IPIP نیز شامل انتخاب مبدأ مبتنی بر رابط، endpointهای دوردست مبتنی بر FQDN، ارثبری ToS و تنظیم MTU و MSS است.
- افزایش تعداد Zoneها: سقف Zoneها از 100 به 248 افزایش یافته است.
بهبودهای Web Application Firewall
- مسیرگذاری و اقدامهای در مسیر در WAF: قوانین WAF اکنون اقدامهای در مسیر (Per-path) شامل Protect، Block، Redirect و Passthrough را پشتیبانی میکنند تا درخواستها را به مسیر دیگری هدایت و برای مسیرهای مختلف در یک دامنه اقدامهای متفاوت اعمال کنید. اقدام Passthrough جایگزین تنظیم WebSocket Passthrough در سطح قانون شده است. میتوانید چند مسیر با اقدام مشابه را در یک route entry گروهبندی کنید تا پیچیدگی پیکربندی و مدیریت قوانین کاهش یابد. مستند «Add a WAF rule» برای جزئیات معرفی شده است.
- بهبود کارایی و مقیاسپذیری WAF: WAF اکنون از معماری Apache Event MPM استفاده میکند تا از گلوگاه thread-per-request مدل قبلی عبور کرده و توان عملیاتی، مقیاسپذیری و تابآوری زیر بار را بهبود دهد.
پشتیبانی پلتفرمی و زیرساخت
- پشتیبانی از IONOS Cloud: ایمیج مجازی SFOS اکنون روی پلتفرم IONOS Cloud نیز پشتیبانی میشود و گزینههای استقرار ابری را برای سازمانهایی که مدل BYOI را دنبال میکنند گسترش میدهد.
- پشتیبانگیری روی AWS S3: امکان اجرای Backup Now و ارسال خودکار فایل پشتیبان رمزگذاریشده به باکت Amazon S3 در استقرارهای پشتیبانیشده AWS افزوده شده است.
- پشتیبانی گرافیکی UEFI در نصب ISO: نصبهای Software ISO اکنون از بوت گرافیکی UEFI پشتیبانی میکنند و فرایند نصب روی سختافزارهای سازگار را سادهتر میسازند.
- سازگاری گستردهتر درایورهای رابط شبکه برای ISO: پشتیبانی از درایورهای bnxt و tg3 اضافه شده تا سازگاری با طیف وسیعتری از آداپتورهای شبکه Broadcom NetXtreme بهبود یابد.
موارد اصلاحشده در نسخه 23.0 GA Build 371
- مشکل NC-187231 — بخش Antivirus: سرویس Antivirus راهاندازی نمیشد.
- مشکل NC-180066 — بخش Antivirus: بهروزرسانی الگوهای SAVI و AVIRA شکست میخورد و باعث توقف سرویس Antivirus میشد.
- مشکل NC-177519 — بخش Antivirus: اعلانهای «Unscannable» پس از ارتقا به SFOS 22.0 در زمان بهروزرسانی الگوهای Antivirus تولید میشد.
- مشکل NC-180414 — بخش ATP Framework: نشانیهای IP که قبلاً مسدود شده بودند حتی پس از حذف از فهرست اطلاعات تهدید همچنان بهعنوان تهدید شناسایی میشدند.
- مشکل NC-185491 — بخش Authentication: فیلترکردن کاربران بر اساس گروه کاربری در صفحه Users در برخی موارد کار نمیکرد.
- مشکل NC-184278 — بخش Authentication: کاربرانی که عضو چندین OU بودند، در تلاش اول نمیتوانستند با VPN Portal احراز هویت شوند.
- مشکل NC-182021 — بخش Authentication: فیلتر رابط کاربری برای گروههای کاربری عمل نمیکرد.
- مشکل NC-181942 — بخش Authentication: پیکربندی سرور AD در فایروال نام دامنههایی با TLD طولانیتر از هفت کاراکتر را نمیپذیرفت.
- مشکل NC-180824 — بخش Authentication: کاربران جدید Active Directory که عضو یک گروه ثانویه AD بودند نمیتوانستند وارد VPN portal شوند.
- مشکل NC-176806 — بخش Authentication: SSO مبتنی بر Microsoft Entra ID بهدلیل نبود گواهیهای CA میانی در فایروال شکست میخورد.
- مشکل NC-176367 — بخش Authentication: پس از ارتقای firmware، ورودیهای «null» در فهرست Live user در کلاستر HA ظاهر میشد.
- مشکل NC-176222 — بخش Authentication: ورود STAS پس از ارتقا به SFOS 22.0 GA تحت تأثیر قرار گرفته بود.
- مشکل NC-176109 — بخش Authentication: احراز هویت تکراری XML API با MFA فعال، مانع ورود مدیران به وبکونسول و API میشد.
- مشکل NC-172558 — بخش Authentication: پورتال کاربر گزینه Microsoft Entra ID SSO را زمانی که برای پورتال پیکربندی نشده بود نشان میداد و در انتخاب آن خطای 404 بازمیگشت.
- مشکل NC-171261 — بخش Authentication: احراز هویت SSL VPN با SSO پس از failover و بازگشت HA شکست میخورد.
- مشکل NC-167549 — بخش Authentication: احراز هویت LDAP نامهای کاربری با فاصله انتهایی را میپذیرفت و ورودیهای کاربری تکراری ایجاد میکرد.
- مشکل NC-167173 — بخش Authentication: تنظیمات sign-out در captive portal رفتار Microsoft Entra ID SSO را بهدرستی توصیف نمیکرد.
- مشکل NC-166341 — بخش Authentication: کاربران Microsoft Entra ID پس از ورود به VPN portal به سیاستهای SSL VPN افزوده میشدند، حتی وقتی گروه آنها از قبل به سیاست تخصیص داده شده بود.
- مشکل NC-162171 — بخش Authentication: احراز هویت L2TP VPN با استفاده از MS-CHAP یا MS-CHAPv2 شامل NAS-Identifier پیکربندیشده نبود.
- مشکل NC-161118 — بخش Authentication: کاربران با احراز هویت AD داخلی به اینترنت دسترسی داشتند اما با Microsoft Entra ID SSO خیر.
- مشکل NC-160157 — بخش Authentication: زمان آخرین دسترسی کاربر پس از حذف کاربر باقی میماند و در ورود مجدد همان کاربر نمایش داده میشد.
- مشکل NC-148705 — بخش Authentication: سیاست QoS برای کاربران clientless زمانی که تعداد آنها از 3000 فراتر میرفت اعمال نمیشد.
- مشکل NC-176113 — بخش Backup-Restore: بازیابی پشتیبان تهیهشده از دستگاه HA بهدلیل عدم انطباق نگاشت رابط شکست میخورد.
- مشکل NC-181147 — بخش Bridge: اجارهدهی DHCP در حالت Bridge شکست میخورد.
- مشکل NC-175860 — بخش Certificates: اتصال IPsec دسترسی از راه دور پس از HA failover و بازتولید Appliance Certificate شکست میخورد.
- مشکل NC-182222 — بخش Clientless Access: کاربران با نام کاربری عددی پس از ارتقا به SFOS 22.0 MR1 نمیتوانستند اتصال SSL VPN برقرار کنند.
- مشکل NC-183421 — بخش CM: برخی تراکنشهای Sophos Fusion پس از راهاندازی مجدد فایروال در وضعیت «In progress» گیر میکردند.
- مشکل NC-181175 — بخش CM: Push خطمشی گروهی از Sophos Fusion معلق میماند و روی فایروالها اعمال نمیشد.
- مشکل NC-180529 — بخش CM: دستگاه HA کمکی از Sophos Fusion لغو ثبت (deregister) میشد.
- مشکل NC-177526 — بخش CM: بررسی سلامت فایروال (health check) قادر به بارگذاری داده نبود.
- مشکل NC-183013 — بخش Config Migration Framework: ارتقا از SFOS 22.0 MR1 به MR2 بهدلیل Lets_Encrypt CA شکست میخورد.
- مشکل NC-182765 — بخش CP 2.0 HA: انتساب پورت 6222 به پورت HTTPS کنسول مدیر امکانپذیر نبود.
- مشکل NC-181687 — بخش CP 2.0 HA: ایجاد سیاست SSL VPN با خطای داخلی سرور شکست میخورد.
- مشکل NC-181331 — بخش CP 2.0 HA: فایروال بهدلیل پر شدن پارتیشن پیکربندی وارد حالت failsafe میشد.
- مشکل NC-187233 — بخش CSC: ایجاد AP VXLAN در SFOS 22.0 MR2 کندتر از انتظار بود.
- مشکل NC-180152 — بخش CSC: بهروزرسانی رابطها در SFOS 22.0 طولانیتر از 21.5 بود.
- مشکل NC-188373 — بخش DNS: DNS Protection پس از ارتقا از کار میافتاد.
- مشکل NC-186632 — بخش DNS: ابزار Test name resolution پس از خاموشکردن fallback همچنان از سرورهای DNS پشتیبان استفاده میکرد.
- مشکل NC-180219 — بخش DDNS: DDNS با Cloudflare پس از ارتقا به SFOS 22.0 MR1 شکست میخورد.
- مشکل NC-175885 — بخش DNS: ابزار Name lookup نام میزبان را به 40 کاراکتر محدود میکرد.
- مشکل NC-175952 — بخش DHCP: فرایند dhcpd پس از بازیابی پیکربندی جزئی DHCP server در وضعیت exiting باقی میماند.
- مشکل NC-190566 — بخش Dynamic Routing (OSPF): همسایگی OSPF روی تونلهای IPsec مبتنی بر Route با مسیر SD-WAN Any-Any برقرار نمیشد.
- مشکل NC-183979 — بخش Email: یک دستگاه XGS در ارتقا به SFOS 22.0 MR2 بهدلیل حجم بالای mail spool زمان راهاندازی مجدد طولانی داشت.
- مشکل NC-179341 — بخش Email: برخی ایمیلها پس از ارتقای firmware به SFOS 22.0 GA برگشت میخوردند (bounce).
- مشکل NC-177930 — بخش Email: بهدلیل crash در mailpoller، ایمیلها در mail spool گیر میکردند.
- مشکل NC-173014 — بخش Email: ایمیلهای حاوی گزارشها در احراز هویت smart host شکست میخوردند.
- مشکل NC-171602 — بخش Email: ایمیلهای اعلان فایروال در اعتبارسنجی DKIM شکست میخوردند.
- مشکل NC-184219 — بخش Firewall: پس از HA failover در SFOS 22.0 MR1 اختلال OSPF رخ داد.
- مشکل NC-184117 — بخش Firewall: با وجود پیکربندی STAS، کاربران پس از احراز هویت موفق دوباره برای ورود به captive portal دعوت میشدند.
- مشکل NC-183728 — بخش Firewall: سیاستهای وب با فیلتر گروه کاربر روی ترافیک SATC در HA فعال-فعال اعمال نمیشد.
- مشکل NC-183679 — بخش Firewall: شمارندههای ترافیک برای همه قوانین فایروال روی صفر باقی میماند.
- مشکل NC-183447 — بخش Firewall: دستگاه HA کمکی هنگام پردازش ترافیک چندبخشی (multicast) IPv6 دچار kernel crash میشد.
- مشکل NC-182532 — بخش Firewall, SDWAN Routing: سرویس policy route متوقف میشد.
- مشکل NC-182441 — بخش Firewall: فایروال طی ارتقای firmware وارد حالت failsafe میشد.
- مشکل NC-182434 — بخش Firewall: هنگام پردازش ترافیک multicast فایروال kernel crash داشت.
- مشکل NC-181968 — بخش Firewall: پرسوجو روی IP setهای بزرگ به خطای internal loop منجر میشد.
- مشکل NC-181741 — بخش Firewall: ترافیک کاربران بدون احراز هویت هر ساعت drop میشد.
- مشکل NC-181344 — بخش Firewall: First Alive NAT پس از در دسترس شدن دوباره سرور اول به آن failback نمیکرد.
- مشکل NC-180974 — بخش Firewall: kernel crash در sdwan_profile باعث HA failover میشد.
- مشکل NC-180960 — بخش Firewall: فایروال پس از ارتقا به SFOS 22.0 GA و وجود گروه سرویس خالی در Rules and policies وارد failsafe میشد.
- مشکل NC-180464 — بخش Firewall: ترافیک SMTP که با DNAT پیکربندی شده بود پس از ارتقا به SFOS 22.0 بهاشتباه drop میشد.
- مشکل NC-178996 — بخش Firewall: Packet capture رابط gateway نادرست را برای ترافیک مسیریابیشده از طریق مسیر SD-WAN نشان میداد.
- مشکل NC-178903 — بخش Firewall: کاربران SATC پس از ارتقا به SFOS 22.0 GA به اینترنت دسترسی نداشتند.
- مشکل NC-178413 — بخش Firewall: مقدار خالی در Services باعث خطای ipset و راهاندازی فایروال در حالت failsafe میشد.
- مشکل NC-178354 — بخش Firewall: هنگام تطبیق قانون SD-WAN kernel crash رخ میداد.
- مشکل NC-177934 — بخش Firewall: فایروال پس از ارتقا به SFOS 22.0 GA وارد حالت failsafe میشد.
- مشکل NC-177047 — بخش Firewall: برنامههای agentless مربوط به ZTNA پشت WAF پس از ارتقای فایروال دروازه به SFOS 22.0 GA قابل دسترس نبودند.
- مشکل NC-176846 — بخش Firewall: Log Viewer پیام «No Heartbeat» را در لاگهای فایروال نمایش میداد در حالی که وضعیت واقعی Security Heartbeat روی endpoint سبز بود.
- مشکل NC-176836 — بخش Firewall: حذف یک قانون SNAT برای ترافیک تولیدشده توسط سیستم شکست میخورد.
- مشکل NC-176582 — بخش Firewall: فایروال هنگام پردازش بستههای malformed مربوط به IPv6 neighbor solicitation یا neighbor advertisement بهطور خودکار restart میشد.
- مشکل NC-176532 — بخش Firewall: پس از ارتقا به SFOS 22.0 GA امکان ping به IPهای خارجی از Diagnostics از طریق WAN پشتیبان وجود نداشت.
- مشکل NC-175949 — بخش Firewall: قوانین فایروال ایجادشده از طریق Firewall API حذفپذیر نبودند و پیام نادرستی مبنی بر ایجاد توسط مدیر Sophos Fusion نمایش داده میشد.
- مشکل NC-175933 — بخش Firewall: فایروال کمکی پس از تغییر وضعیت HA بهطور مکرر restart میشد و باعث قطعی شبکه میگردید.
- مشکل NC-173054 — بخش Firewall: کاربران SSL VPN هنگام دسترسی به وبکونسول با CAPTCHA مواجه میشدند، حتی زمانی که CAPTCHA برای Zone مربوطه غیرفعال بود.
- مشکل NC-169537 — بخش Firewall: فرایند packet capture هنگام پردازش ترافیک IPv6 با هدرهای ESP یا AH مصرف CPU بالایی داشت.
- مشکل NC-169452 — بخش Firewall: خروجی گرفتن (export) از قوانین فایروال شکست میخورد.
- مشکل NC-170200 — بخش Firmware Management: ارتقاهای firmware وقتی چند تلاش ارتقا در چند دقیقه انجام میشد شکست میخورد.
- مشکل NC-188293 — بخش FW AI Assistant: فیلترهای نام در REST API اشیای بازگشتی را مطابق انتظار فیلتر نمیکردند.
- مشکل NC-182024 — بخش Gateway Management: بهروزرسانی یک قانون failover دروازه WAN وقتی نام gateway و نام monitor object همخوان نبود شکست میخورد.
- مشکل NC-186809 — بخش HA: دسترسی به وبکونسول و VPN portal بهدلیل شکست همگامسازی گواهی روی appliance کمکی، وقتی برخی نامفایلهای گواهی با دو نقطه متوالی شروع میشدند، ممکن نبود.
- مشکل NC-183680 — بخش HA: دستگاه کمکی هنگام تغییر وضعیت HA وارد حالت failsafe میشد.
- مشکل NC-183651 — بخش HA: دستگاههای endpoint با آدرسهای IP فرد از طریق VLAN روی یک Bridge در HA فعال-فعال نمیتوانستند به اینترنت دسترسی یابند.
- مشکل NC-181343 — بخش HA: دستگاه کمکی هنگام برقراری HA وارد حالت failsafe میشد.
- مشکل NC-177467 — بخش HA: دستگاه کمکی بهدلیل تعداد بیش از حد درخواستهای همزمان SSH بدون احراز هویت نتوانست راهاندازی شود.
- مشکل NC-176051 — بخش HA: پس از قطع ناگهانی برق، HA برقرار نمیشد.
- مشکل NC-173031 — بخش HA: سیاستهای Application که به کلاستر HA وارد شده بودند خودکار به دستگاه کمکی همگامسازی نمیشدند.
- مشکل NC-169390 — بخش HA: ایجاد قوانین فایروال بهدلیل شکست همگامسازی بین دستگاههای HA انجام نمیشد.
- مشکل NC-182263 — بخش Hotspot: خروجی گرفتن از کوپنهای hotspot وقتی بیش از 20 کوپن در یک دسته ایجاد میشد، شامل کدهای تکراری بود.
- مشکل NC-191261 — بخش Interface Management: افزودن یا بهروزرسانی DHCP Option 43 برای DHCPv4 servers ممکن نبود.
- مشکل NC-177599 — بخش Interface Management: دستور mtr در SFOS 22.0 GA شکست میخورد.
- مشکل NC-183871 — بخش IPsec: گزینه Create firewall rule پس از برداشتن تیک، هنگام پیکربندی اتصال IPsec مبتنی بر Route دوباره خودکار انتخاب میشد.
- مشکل NC-180433 — بخش IPsec: فایروال هنگام ارسال ترافیک multicast از طریق تونل VPN بهطور مکرر crash میکرد.
- مشکل NC-178704 — بخش IPsec: تونلهای IPsec پس از قطع برق بهطور خودکار reconnect نمیشدند.
- مشکل NC-178305 — بخش IPsec: یک دروازه WAN حتی وقتی بررسی سلامت آن موفق بود Down باقی میماند.
- مشکل NC-178121 — بخش IPsec: اتصالهای site-to-site IPsec پس از drag-and-drop برای تغییر ترتیب در SFOS 22.0 GA به موقعیتهای نادرست در گروه failover منتقل میشدند.
- مشکل NC-177635 — بخش IPsec: پس از ارتقا به SFOS 22.0 GA، ترافیک ورودی IPsec بین Sophos Firewall و برخی روترهای ثالث کار نمیکرد.
- مشکل NC-171719 — بخش IPsec: مشکل مسیریابی SD-WAN با ترافیک ESP وجود داشت.
- مشکل NC-177844 — بخش IPS Engine: دستگاه اصلی HA در زمان restart سرویس IPS بهطور موقت به وضعیت standalone تغییر میکرد و قطع کوتاه اینترنت ایجاد میشد.
- مشکل NC-183859 — بخش IPS Ruleset Management: یک دستگاه کمکی مجازی هنگام راهاندازی بهدلیل خطای پیکربندی منطقه زمانی پایگاه امضا وارد حالت failsafe میشد.
- مشکل NC-176587 — بخش IPS Ruleset Management: سیاست IPS که از یک قانون فایروال ساخته شده بود در فهرست سیاستهای IPS نمایش داده نمیشد و قانون فایروال قابل ذخیره یا لغو نبود.
- مشکل NC-166726 — بخش IPS Ruleset Management: دستگاه کمکی پس از failover در HA و پس از ارتقا از SFOS 20.0 MR1 به 21.5 MR1 وارد حالت failsafe میشد.
- مشکل NC-161000 — بخش IPS Ruleset Management: بهروزرسانی امضاهای IPS و Application زمانی که لایسنس Network Protection وجود نداشت شکست میخورد.
- مشکل NC-184931 — بخش Logging Framework: اطلاعات بهروزرسانی Dynamic DNS در وبکونسول نمایش داده نمیشد.
- مشکل NC-182435 — بخش Logging Framework: مرکز کنترل مقادیر نادرست استفاده از پهنایباند را نشان میداد.
- مشکل NC-181730 — بخش Logging Framework: Executive Report در بازه زمانی یکماهه بهصورت PDF دانلود نمیشد.
- مشکل NC-180110 — بخش Logging Framework: دستگاه اصلی HA بهدلیل راهنیفتادن daemon لاگ وارد حالت failsafe شد.
- مشکل NC-180082 — بخش Logging Framework: نمودارهای روند SD-WAN و SD-WAN SLA در Central Firewall Reporting خالی نمایش داده میشدند.
- مشکل NC-178745 — بخش Logging Framework: یک دستگاه HA بهدلیل وضعیت out-of-memory بهطور خودکار restart میشد.
- مشکل NC-172912 — بخش Logging Framework: نمودار سیستم چشمکزن (flicker) بود.
- مشکل NC-171847 — بخش Logging Framework: فایروال بهطور غیرمنتظره restart میشد.
- مشکل NC-165769 — بخش Logging Framework: مسئله مرتبط با واحد KBps در مقابل Kbps در نمودار رابط سیستم برطرف شد.
- مشکل NC-160238 — بخش Logging Framework: استفاده بالای دیسک باعث بار سیستمی بالا و وقفه شبکه شد.
- مشکل NC-152553 — بخش Logging Framework: سازوکار بازیابی برای active.db شکست میخورد.
- مشکل NC-151296 — بخش Logging Framework: لاگ فیلتر وب وقتی DPI روشن بود نمایش داده نمیشد.
- مشکل NC-151089 — بخش Logging Framework: دانلود Executive Report وقتی محدوده تاریخ روی یک روز تنظیم شده بود شکست میخورد.
- مشکل NC-185420 — بخش NDR intrusion detection: فایروال پس از بازیابی پشتیبان XGS 116 روی دستگاه XGS 118 به درخواستهای SNMP پاسخ نمیداد.
- مشکل NC-178141 — بخش Netfilter Utils: پیامهای خطای خاص ICMP پس از ارتقا به SFOS 22.0 GA توسط قوانین ACL محلی drop میشدند.
- مشکل NC-180933 — بخش NFP-Firewall: مدیران نمیتوانستند وارد وبکونسول شوند.
- مشکل NC-179604 — بخش NFP-Firewall: هنگام روشن بودن شتابدهی فایروال، پیامهای بیمورد مرتبط با tuple در syslog تولید میشد.
- مشکل NC-177769 — بخش NFP-Firewall: سرویس eBPF پس از بهروزرسانی pattern بیپاسخ میشد.
- مشکل NC-176855 — بخش NFP-Firewall: مشکلات throughput IPv6 روی اتصال IPsec مبتنی بر Route وجود داشت.
- مشکل NC-177441 — بخش Postgres: پس از ارتقا به SFOS 22.0 GA، دستگاه اولیه وارد حالت failsafe شد.
- مشکل NC-180255 — بخش PPPoE: پس از معیوبشدن دستگاه فعال و وقوع HA failover، دستگاه معیوب مجدداً اتصال PPPoE خود را برقرار میکرد و اتصال اینترنت دستگاه فعال فعلی را مختل مینمود.
- مشکل NC-178197 — بخش QoS: ترافیک برنامه وقتی سیاست پهنایباند مبتنی بر Application اعمال میشد بهصورت متناوب متوقف میشد.
- مشکل NC-181808 — بخش RED: پس از reset و پرویژنیگ مجدد دستگاه RED، بهدلیل حذفنشدن ورودیهای مانده RED_DEVICE_DROP ترافیک مسدود میشد.
- مشکل NC-178906 — بخش RED: فایروال با خطای «Failed to start Red server service» وارد حالت failsafe میشد.
- مشکل NC-184632 — بخش Reporting: گزارش Events بهجای «Notice» اعداد را در ستون شدت (severity) برای رخداد «New firmware is available for installation» نشان میداد.
- مشکل NC-180313 — بخش Reporting: لوگوهای سفارشی در گزارشهای زمانبندیشده ارسالی از طریق ایمیل با رزولوشن نادرست نمایش داده میشدند.
- مشکل NC-172020 — بخش Reporting: فایروالهایی که گزارشگیری روی دستگاه نداشتند هر روز ایمیلهایی با PDF خالی داشبورد Traffic ارسال میکردند.
- مشکل NC-169646 — بخش Reporting: گزارشهای PDF برخط (On-demand) هنگام تولید در Chrome نمودارها و جداول نادرست داشتند.
- مشکل NC-155252 — بخش Reporting: عملیات سنگین I/O دیسک باعث جهش CPU و قطعی متناوب اینترنت تا یک دقیقه میشد.
- مشکل NC-186411 — بخش SDWAN Routing: پس از ارتقای firmware به SFOS 22.0 MR1، برخی مسیرهای SD-WAN بهاشتباه تطبیق DSCP را اعمال میکردند حتی وقتی در وبکونسول خاموش بود.
- مشکل NC-185846 — بخش SDWAN Routing: ترافیک برگشتی TFTP روی تونل IPsec مبتنی بر Route از رابط WAN بهجای رابط تونل مسیریابی میشد و باعث شکست پرویژنیگ TFTP میگردید.
- مشکل NC-182935 — بخش SDWAN Routing, VPN: هنگام افزودن یک سایت جدید به گروه SD-WAN، وقفه شبکه رخ میداد.
- مشکل NC-177603 — بخش SDWAN Routing, VPN: افزودن یک سایت جدید به گروه SD-WAN موقتاً اتصال شبکه در سایتهای دیگر گروه را مختل میکرد.
- مشکل NC-176012 — بخش SecurityHeartbeat: وضعیت heartbeat مفقود گزارش میشد وقتی دو endpoint از یک داکینگاستیشن یا رابط USB مشترک استفاده میکردند.
- مشکل NC-164973 — بخش Sentry framework: فایلهای مانده Sentry mini-dump از cstad باعث پر شدن پارتیشن /var و افزایش استفاده دیسک میشد.
- مشکل NC-181904 — بخش SFOS-Central: آزادسازی ایمیلهای quarantine هنگام دسترسی به فایروال از طریق Sophos Fusion شکست میخورد.
- مشکل NC-183165 — بخش Snort-app: پس از ارتقای firmware، بهدلیل نبود جدول پایگاه امضا، سرویس Garner راه نیفتاد و فایروال شروع به کار نکرد.
- مشکل NC-180226 — بخش Spoofing: وبکونسول هنگام افزودن MAC تکراری در Spoof protection trusted MAC خطایی نمایش نمیداد.
- مشکل NC-182395 — بخش SSLVPN: Split tunnel در SSL VPN ترافیک به مقصد میزبانهای FQDN را که بهعنوان منابع شبکه مجاز پیکربندی نشده بودند، بهاشتباه مسیریابی میکرد.
- مشکل NC-179224 — بخش SSLVPN: ارتباط از طریق SSL VPN site-to-site پس از HA failover متوقف شد، حتی با وجود فعالبودن تونل.
- مشکل NC-177903 — بخش SSLVPN: سرویس SSL VPN با برخی پیکربندیها بهصورت دورهای restart میشد.
- مشکل NC-140332 — بخش SSLVPN: پس از 7 تا 8 ساعت اتصال تونل SSL VPN، endpointهای لینوکسی با IPهای ثابت در احراز هویت دچار خطا میشدند.
- مشکل NC-181299 — بخش Static Routing: پایگاه GeoIP در SFOS یک IP را بهاشتباه به United Kingdom بهجای Germany نگاشت میکرد.
- مشکل NC-165730 — بخش Static Routing: Supernetting برای 10.96.255.0/24 زمانی که subnet به 22 یا کمتر تغییر داده میشد کار نمیکرد.
- مشکل NC-185225 — بخش Synchronized App Control: پس از ارتقای firmware، فایروال هنگام بهینهسازی دادههای Synchronized Application Control بهاشتباه کمبود فضای ذخیرهسازی را گزارش میداد.
- مشکل NC-182635 — بخش Synchronized App Control: بهروزرسانیهای تکراری مسیر برنامه باعث تازهسازیهای اضافی فیلتر برنامه و افزایش مصرف CPU میشد.
- مشکل NC-186948 — بخش UI Framework: کلیک روی ویجت Cloud Applications در Control center صفحه Cloud Applications را باز نمیکرد.
- مشکل NC-181575 — بخش UI Framework: فیلد زمان در Schedule بهاشتباه نمایش داده میشد.
- مشکل NC-171424 — بخش UI Framework: حذف تنها استثنا در آخرین صفحه باعث خالیبودن صفحه Web Exceptions میشد در حالی که باید صفحه قبلی نمایش داده میشد.
- مشکل NC-189640 — بخش WAF: WAF کند میشد و در نهایت از کار میافتاد.
- مشکل NC-188249 — بخش WAF: وقتی در قانون web server از ناممیزبان حاوی کاراکترهای غیر ASCII استفاده میشد، WAF شروع به کار نمیکرد.
- مشکل NC-180587 — بخش WAF: پس از احراز هویت مبتنی بر فرم، WAF کاربران را به مسیر سایت هدایت میکرد بهجای URL درخواستی اولیه.
- مشکل NC-180200 — بخش WAF: در نسخه Home Edition، WAF هنگام همگامسازی شبانه لایسنس متوقف میشد.
- مشکل NC-179812 — بخش WAF: گواهی Let’s Encrypt بهطور خودکار تمدید نمیشد.
- مشکل NC-177457 — بخش WAF: هنگام روشن بودن اشکالزدایی WAF، گذرواژه در reverseproxy.log قابل مشاهده بود.
- مشکل NC-177201 — بخش WAF: کد OTP پیش از ارسال به backend از گذرواژه حذف نمیشد.
- مشکل NC-176796 — بخش WAF: وجود یک گواهی Let’s Encrypt نامعتبر در قانون WAF باعث از کار افتادن همه اتصالات WAF میشد.
- مشکل NC-176788 — بخش WAF: مقدار ResponseFieldSize هنگام تغییر گواهی در قانون WAF به مقدار پیشفرض بازمیگشت.
- مشکل NC-181286 — بخش Web: پیوندهایی که از برنامههای Google Workspace باز میشدند بهصورت متناوب با خطای HTTP 400 بارگذاری نمیشدند.
- مشکل NC-177257 — بخش Web: فهرست محلی TLS Exclusion روی XGS 88 قابل ویرایش نبود و باعث شکست همگامسازی با Sophos Fusion میشد.
- مشکل NC-176679 — بخش Web: سرویس Antivirus پس از ارتقا به SFOS 22.0 GA زمانی که TCP 9090 از قبل در حال استفاده بود متوقف شد.
- مشکل NC-175950 — بخش Web: برای برخی برنامهها لاگهای Application filter تولید نمیشد.
- مشکل NC-174477 — بخش Web: فرایند httplogd زمانیکه bytes sent یک رکورد کامل نبود، دادههای خراب به garner ارسال میکرد.
- مشکل NC-182336 — بخش WebInSnort: فایلهای موقت اسکن Antivirus انباشته میشد و باعث پر شدن 100 درصدی پارتیشن /var میگردید.
- مشکل NC-179938 — بخش WebInSnort: سرویس IPS زمانیکه فایلهای سیاست وب خراب میشدند از کار میافتاد و قابل راهاندازی مجدد نبود.
- مشکل NC-167019 — بخش WebInSnort: مصرف CPU بالا بهدلیل Snort هنگامی که برای ترافیک VEEAM استثنا تعریف نشده بود، رخ میداد.
- مشکل NC-182994 — بخش Wireless: پس از راهاندازی مجدد، هشدار firmware جدید برای اکسسپوینتهای APX حتی زمانیکه firmware تغییری نکرده بود بهاشتباه لاگ میشد.
- مشکل NC-180133 — بخش Wireless: اکسسپوینتهای APX طی ارتقای firmware ثبت خود را نزد فایروال از دست میدادند و غیرفعال میشدند.
نکات سازگاری، مهاجرت و استقرار
- پلتفرم مدیریت ابری: پلتفرم Sophos Fusion اکنون تغییرات پیکربندی را بهصورت آنی به فایروالهایی که SFOS 23.0 یا جدیدتر را اجرا میکنند push میکند. همچنین زمانبندیهای تکرارشونده برای ارتقای firmware با قابلیت staged rollout و override در سطح هر فایروال پشتیبانی میشود.
- مهاجرت Microsoft Entra ID: پیکربندیهای موجود Microsoft Entra ID در زمان ارتقا به SFOS 23.0 مهاجرت داده میشوند و در نوع سرور OpenID Connect در دسترس قرار میگیرند.
- افزونه Chromebook: همه کاربران باید افزونه قبلی Sophos Chromebook User ID را حذف و نسخه جدید با پشتیبانی Manifest V3 را نصب کنند.
- مسیریابی و BFD: پشتیبانی آزمایشی BFD برای BGP و مسیرهای استاتیک در کنسول یکپارچه مسیریابی فراهم است تا امکان ارزیابی تشخیص خرابی سریعتر در استقرارهای مستقل فراهم شود.
- DNS و DoH/DNSSEC: وقتی DNS Protection دردسترس نیست میتوان به DoH یا DNS بدون رمزگذاری بازگشت. پشتیبانی DNSSEC برای اطمینان از اصالت پاسخهای DNS اضافه شده است. پیکربندی سرورها از مسیر Network و بخش مربوط در مستندات قابل مراجعه است.
- Hotfixها و CVEها: همه Hotfixهای امنیتی اعمالشده همراه با CVE، توضیح، شدت و تاریخ نصب در وبکونسول در مسیر Backup and firmware نمایش داده میشوند و همین اطلاعات در Log viewer، ایمیلها و Central Firewall Reporting نیز موجود است.
- REST API و مستندات: مستندات کامل REST API، از جمله endpointها، schemaها و نمونه payloadها، و نیز فایل OpenAPI برای استفاده در ابزارهایی مانند Swagger از مسیر Administration > API access قابل دریافت است.
- mDNS reflector: برای فعالسازی کشف سرویسها میان VLANها و سابنتهای ایزوله، گزینه mDNS در مسیر Network > mDNS در وبکونسول اضافه شده است.