
تازهترین هشدارهای آسیبپذیری، وصلههای امنیتی و بهروزرسانی محصولات کسپرسکی، سوفوس، بیتدیفندر، ESET، Symantec و SearchInform را اینجا بخوانید؛ کوتاه، به زبان ساده و همراه با کاری که مدیر شبکه باید انجام دهد.
مهاجمان از آسیبپذیری بحرانی CVE-2026-102255 در تجهیزات SonicWall مدل SMA1000 بهرهبرداری میکنند. نقص در رابط WorkPlace به مهاجمِ بدون احراز هویت امکان ارسال درخواست داخلی میدهد.
پلیس فدرال آمریکا هشدار میدهد حملات FortiBleed ادامه دارد و فایروالهای FortiGate و درگاههای SSL VPN را هدف قرار میدهد. مهاجمان با سوءاستفاده از اعتبارنامههای نشتیافته مدیران را قفل میکنند.
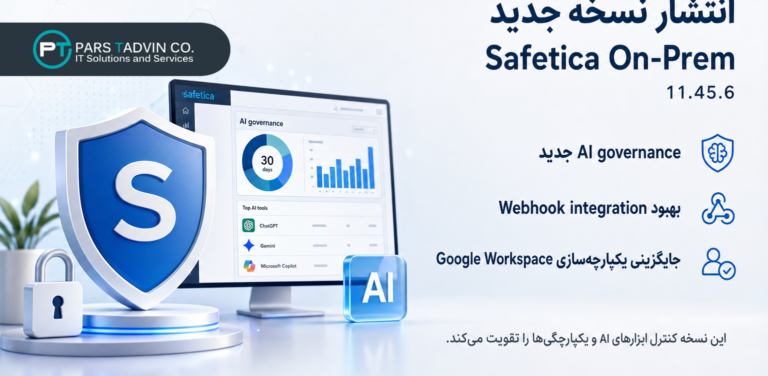
نسخه 11.45.6 از Safetica On-Prem با AI governance، بهبود Webhook و جایگزینی یکپارچه Google Workspace منتشر شد. توجه: بهروزرسانی فقط سرور کافی نیست؛ Safetica Client روی همه دستگاهها باید ارتقا یابد.
دانشگاه Osaka Metropolitan University پس از یک حمله مشکوک به باجافزار کلاسها را لغو و بخشی از زیرساخت IT را خاموش کرد. حدود 500 سرور از کار افتاد و احتمال نشت دادههای 130,000 نفر در دست بررسی است.
نسخه 3.2.6164.0 از ESET Inspect Server منتشر شد. این بهروزرسانی پشتیبانی از macOS 27 را اضافه و پشتیبانی از macOS 11 را حذف میکند و شامل بهبودهای جزئی و رفع اشکال برای پایداری بیشتر است.
مقامهای کرهجنوبی در حال بررسی مجموعهای از هکهای بانکی هستند که بهگفته آنان با Agent های هوش مصنوعی انجام شده است. دستکم 7 مؤسسه مالی و 68,000 نفر متأثر و ابزار Artex AI مظنون است.
تیم CERT-UA از کارزار ClickFix خبر داد که با تزریق کد به بیش از 100 وبسایت اوکراینی، صفحه تأیید جعلی Cloudflare نشان میداد و قربانی را به اجرای PowerShell و نصب بدافزار Lunex وادار میکرد.
عاملان تهدید با سوءاستفاده از CVE-2021-35394 در SDK شرکت Realtek باتنت Cling، معروف به ClingSTUN، را توزیع کردهاند. این بدافزار با C2 مبتنی بر STUN ماندگاری، انتشار و حملات DoS را ممکن میکند.
شرکت VulnCheck هشدار داد عاملان تهدید از CVE-2026-61500 در Rejetto HFS سوءاستفاده میکنند و با دور زدن احراز هویت به RCE میرسند. ریشه نقص، پیشبینیپذیری کوکی نشست است؛ پچ در نسخه 3.2.1 منتشر شد.
نسخه 8.26.10.671 از Bitdefender BEST Windows Agent منتشر شد. انتشار مرحلهای است و هنگام نصب، سرویس Microsoft Exchange Transport متوقف میشود. تمرکز این نسخه بر نگهداری و پایداری Agent است.
آسیبپذیری روز صفر CVE-2026-88779 در محصول NetScaler ADC و محصول NetScaler Gateway هنگام پیکربندی بهصورت SAML SP یا SAML IdP در حملات فعال سوءاستفاده شد و موجب انکار سرویس و راهاندازی مجدد دستگاهها شد؛ CISA آن را به KEV افزود.
گروه همسو با چین TA419 با کارزارهای فیشینگِ AitM و Frameless BitB کارشناسان سیاستگذاری AI در آمریکا را هدف گرفت. ورود Microsoft در OneDrive جعل شد و کوکیهای نشست ربوده شد.
پارس تدوین Gold B2B Partner کسپرسکی، نماینده طلایی (Reseller Gold) بیتدیفندر، Authorized Partner سوفوس و SearchInform، Authorized Reseller ESET و Registered Partner سیمانتک است. در این بخش مهمترین خبرهای امنیت سایبری را برای مدیران شبکه و امنیت سازمانها خلاصه میکنیم: آسیبپذیریهایی که باید زود وصله شوند، نسخههای تازهٔ محصولات و تغییرهای لایسنس. برای مشاوره، خرید یا تمدید لایسنس، صفحهٔ هر برند را ببینید:
هشدارهای مهم امنیتی را زودتر از همه در کانال تلگرام پارس تدوین ببینید.
عضویت در کانال تلگرام امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 Eset
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 بیت دیفندر
 امنیت شبکه
 امنیت شبکه