به گفته شرکت Hunt.io که یک شرکت اطلاعات تهدید است، یک مهاجم درون شبکه شرکت 3BB که یکی از بزرگترین ارائهدهندگان اینترنت پهنباند در تایلند است فعالیت میکرد و با استفاده از یک ابزار مدیریتی مشروع به نام MeshCentral کنترل از راه دور ماشینهای داخلی را حفظ کرده بود.
این شرکت با بررسی سروری که مهاجم روی اینترنت باز گذاشته بود و ابزارهای خود مهاجم و فهرستی از ماشینهای از پیش تحت کنترل را در خود داشت، این نفوذ را کشف کرد.
پژوهشگران در تاریخ 3 ژوئن 2026، زمانیکه عملیات هنوز فعال بود، سرور افشاشده را ضبط کردند. ابزارهای موجود روی آن از رایانهای درون شبکه خودِ 3BB اجرا شده بود و یکی از فایلهای بازیابیشده نشان میداد مهاجم کنترل کامل مدیریتی، موسوم به root، را بر یک سرور داخلی بهدست آورده است.
برای حفظ آن دسترسی، مهاجم MeshCentral را که ابزاری رایگان است و تیمهای IT معمولاً برای مدیریت از راه دور رایانهها از آن استفاده میکنند نصب کرد. تنظیمات بازیابیشده نشان میدهد که آن بهصورت یک درِپشتی پنهان پیکربندی شده بود، بهطوریکه ایجنتها به سرور کنترلی که مهاجم در www.ayuthayatech[.]com اجرا میکرد گزارش میدادند و زیر یک گروه دستگاه با نام TH-3BB قرار داشتند.
مهاجمان از این نوع نرمافزارهای مدیریت از راه دور بهطور فزاینده سوءاستفاده میکنند، زیرا این گونه نرمافزارها مورد اعتمادند و فعالیتشان با اداره روزمره در هم میآمیزد.
فهرست دستگاههای بازیابیشده از سرور، ماشینهایی را که در پیکربندی MeshCentral مهاجم ثبت شده بودند فهرست کرده بود. در زمان تهیه فهرست، چند مورد متصل بودند و با امتیازات root اجرا میشدند؛ به گفته پژوهشگران، این موضوع نشان میداد مهاجم در آن مقطع کنترل مدیریتی فعال را در اختیار داشته است.
یک اسکریپت پاکسازی جداگانه برای پاککردن لاگها و حذف سایر ابزارهای مهاجم نوشته شده بود، در حالیکه عامدانه ایجنت MeshCentral را در جای خود باقی میگذاشت تا دسترسی پابرجا بماند.
درون شبکه، مهاجم برای گسترش دامنه دسترسی خود کار میکرد. اسکریپتهای بازیابیشده گذرواژهها را بهصورت پاششی علیه بیش از 55 رایانه داخلی از طریق SSH آزمایش میکردند، درگاه فروش داخلی 3BB را در agent.3bb.co[.]th میکاویدند، و در ماشینهای بهخطرافتاده بهدنبال گذرواژههای ذخیرهشده، ورودهای پایگاهداده و کلیدهای SSH جستوجو میکردند. اسکریپتهای دیگر میتوانستند web shell نصب کنند، صفحات پنهانی که دستورات مهاجم را اجرا میکنند، و کلیدهای SSH را بهعنوان راههای پشتیبان برای بازگشت اضافه کنند.
وبسایت Hunt.io اعلام کرد که هدف اصلی مهاجم، دادههای مشترکان 3BB بوده است. اسکریپتهای روی سرور برای استخراج پایگاههای داده RADIUS شرکت ساخته شده بودند؛ یعنی سامانههایی که اعتبارنامههای ورودِ مشترکان پهنباند را که برای اتصال به اینترنت استفاده میکنند، نگهداری میکنند. شواهد نشان میدهد آن پایگاههای داده هدف گرفته شدهاند، نه اینکه دادهای برداشت شده باشد.
همان سرور به هدف دومی نیز اشاره داشت. یک گواهی VPN معتبر متعلق به سامانههای خود 3BB و نشستهای ورودِ فعالِ مربوط به سرویسهای موجود در شبکه Jasmine را در اختیار داشت؛ شرکتی که 3BB زمانی بخشی از آن بوده و هنوز هم زیرساختهایی با آن بهاشتراک میگذارد. بهگفته Hunt.io، این امر نشان میداد مهاجم علیه هر دوی آنها عمل میکرد، هرچند تأیید نکرد که خود Jasmine نقض شده باشد.
چگونگی دسترسی اولیه مهاجم به 3BB مشخص نشده است. روی سرور، یک جعبهابزار کامل هدفگرفتهِ یک دروازه FortiGate SSL-VPN در 3BB وجود داشت؛ همان تجهیز دسترسی از راه دور در نشانی mail.3bb.co[.]th، که یک اکسپلویت کامل برای CVE-2024-21762 را نیز شامل میشد؛ نقص جدی Fortinet در سال 2024 که به مهاجم امکان میدهد بدون ورود، روی دستگاه کد اجرا کند. دروازه هدف، نسخهای از firmware را اجرا میکرد که تحت تأثیر این نقص بود.
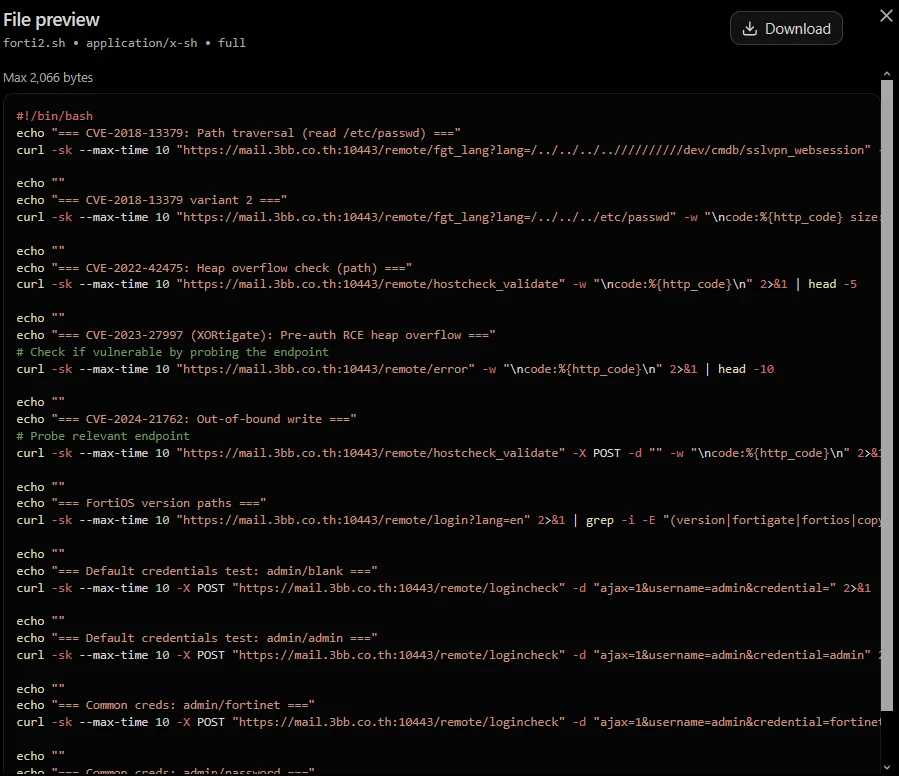
با این حال، هیچیک از موارد بازیابیشده توسط Hunt.io نشان نمیدهد که اکسپلویت عملاً کار کرده باشد یا اینکه مهاجم از همان مسیر وارد شده باشد. ابزارهای FortiGate پیشرفتهترین بخش این مجموعه بودند، اما صرفاً بر توانمندی و قصد مهاجم دلالت دارند، نه بر وقوع نفوذی تأییدشده از طریق آن دستگاه.
مهاجم از آن زمان دایرکتوریِ افشاشده را بسته است. اینکه آیا هنوز درون 3BB دسترسی دارد روشن نیست، زیرا شواهد، رخداد نفوذ را همانگونه که در اوایل ژوئن بوده توصیف میکند، نه وضعیت امروز را.
پژوهشگران گفتند پیش از انتشار، یافتههای خود را به شرکتهای متأثر و تیم ملی پاسخگویی ذیربط اطلاع دادهاند.
مدافعان چه باید بکنند
جعبهابزار بازیابیشده مجموعهای روشن از اقدامات را برای سازمانهایی که دستگاههای لبه شبکه و سامانههای احراز هویت مشابهی را اجرا میکنند نشان میدهد:
- بهروزرسانی کنید یا اطمینان حاصل کنید که دستگاههای FortiGate SSL-VPN در برابر CVE-2024-21762 اصلاح شدهاند. اعلان امنیتی Fortinet بیان میکند که اگر فوراً نمیتوانید وصله را اعمال کنید، باید SSL-VPN را خاموش کنید و اینکه خاموشکردن صرفِ web mode بهتنهایی راهکار موقت معتبری نیست.
- برای یافتن ایجنتهای MeshCentralی که شما نصب نکردهاید و اتصالهایی به سرورهای مدیریت که آنها را نمیشناسید، بررسی کنید.
- اعتبارنامههایی را که ممکن است افشا شده باشند، بچرخانید؛ از جمله کلیدهای SSH، گذرواژههای پایگاهداده و RADIUS، گواهیهای VPN و اسرار برنامه. اعمال وصله، ایجنتی را که از پیش نصب شده حذف نمیکند و گذرواژهای را که قبلاً کپی شده بازنشانی نمیکند.
- برای راههای پنهانیِ بازگشت مهاجم جستوجو کنید؛ مانند فایلهای SUID غیرمنتظره، وبشلها، کلیدهای SSHِ تغییریافته و نرمافزارهای مدیریت راهدورِ تازه افزودهشده.
- پیش از پاکسازی، لاگها و شواهد را حفظ کنید، زیرا اسکریپت خودِ مهاجم برای پاککردن آنها ساخته شده بود.
شاخصهای کلیدیِ گزارش، بهشکل بیخطرسازیشده:
- نشانی IP: 92.63.180[.]133، سرور مهاجم (روی پورت 8888 فهرست دایرکتوری باز بود، روی پورت 9443 فراخوان اکسپلویت دریافت میشد).
- دامنه: www.ayuthayatech[.]com، سرورِ کنترلِ MeshCentral.
- گروه MeshCentral: TH-3BB.
- مسیرهای ماندگاری: /usr/local/bin/.rc، یک بکدور پنهان، و /usr/local/mesh_services/meshagent/.
- اهداف: mail.3bb.co[.]th (FortiGate SSL-VPN) و agent.3bb.co[.]th (پرتال داخلی).
فهرست کامل شاخصها بههمراه جزئیات فنی در گزارش Hunt.io آمده است.