عاملان تهدید مشاهده شدهاند که برای استقرار بدافزار باتنتی به نام Cling تلاش کردهاند از یک آسیبپذیری امنیتی بحرانی که اکنون پچ شده و بر کیت توسعه نرمافزار Realtek Jungle (SDK) اثر میگذارد سوءاستفاده کنند.
شرکت Nozomi Networks در گزارشی که هفته گذشته منتشر شد، اعلام کرد: «برجستگی Cling نه بهدلیل معرفی یک روش انتشار تازه، بلکه از آن جهت است که رفتار STUN معمول را به یک کانال عملیاتی فرماندهی و کنترل تبدیل میکند.» «نتیجه، باتنتی است که ترافیک آن میتواند شبیه فعالیت مشروع عبور از NAT باشد و در عین حال از انتشار، پروکسی، تونلسازی و دستورات انکار سرویس پشتیبانی کند.»
این شرکت امنیتیِ حوزه فناوری عملیاتی (OT) اعلام کرد از حدود 5 سپتامبر 2026 افزایش محسوسی در تلاشها برای سوءاستفاده از CVE-2021-35394 (امتیاز CVSS: 9.8) مشاهده کرده است؛ این نقص بحرانیِ اجرای کد از راه دور (RCE) در Realtek Jungle SDK بوده است که در بخشی از این فعالیتها به تحویل Cling انجامیده است.
تحلیل نمونه بدافزار نشان میدهد که منطق اکسپلویت برای طیفی از آسیبپذیریهای تزریق فرمان و اجرای کد از راه دور را که روترها و DVRهای چندین فروشنده را تحت تأثیر قرار میدهد، در خود جای داده است ـ
- اجرای کد از راه دور (RCE) در Realtek SDK (CVE-2014-8361)
- اجرای کد از راه دور (RCE) در روتر Eir D1000 (CVE-2016-10372)
- اجرای کد از راه دور (RCE) در MVPower CCTV DVR (CVE-2016-20016)
- اجرای کد از راه دور (RCE) در روترهای LB-LINK (CVE-2023-26801)
- اجرای کد از راه دور (RCE) در روتر FiberHome SR1041F و نیز در مدل HG6543C4 از اپراتور China Mobile (CVE-2023-41011)
- اجرای کد از راه دور (RCE) در TBK DVR (CVE-2024-3721)
- اجرای کد از راه دور (RCE) در Linksys (CVE-2025-34037)
به گفته شرکت Nozomi Networks، بررسی برای اجرای تنها یک نمونه شامل bind کردن یک socket با SO_REUSEADDR به پورت 33957 است و اگر این کار ناموفق باشد، برنامه بهشکل تمیز خارج میشود. این نمونه خودش را به مسیرهای /root/.cling و نیز /usr/local/bin/.cling کپی میکند. هر دو فایل اجرایی به /etc/inittab، همچنین به /etc/init.d/rcS و به /etc/rc.d/rc.boot افزوده میشوند و بدینترتیب روی سامانههای init از نوع SysV و نیز BusyBox ماندگاری برقرار میشود.
سازوکار ماندگاری جایگزین شامل شناسایی باینری wget روی سامانه آلوده و سپس جایگزینکردن آن با بدافزار است؛ با این حال، پیش از آن نسخه اصلی به محل دیگری منتقل میشود. در نتیجه، هرگاه یک فرآیند مشروع فرمان “wget” را فراخوانی کند، بدافزار اجرا میشود.
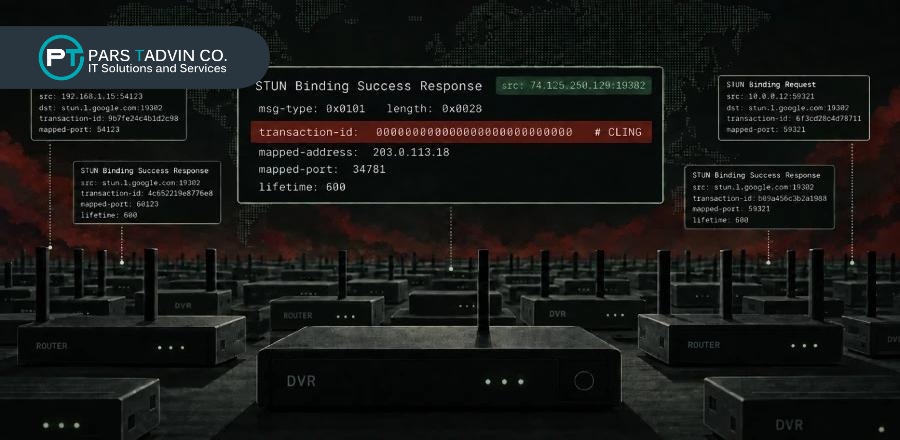
یکی از جنبههای قابلتوجه Cling، سوءاستفاده از ترافیک STUN با ظاهر بیآزار و از زیرساخت عمومی STUN برای ثبت میزبانهای آلوده، دریافت دستورات اپراتور و کمتر بهچشمآمدن فعالیت مخرب از منظر پایش شبکه است.
پروتکل STUN، مخفف Session Traversal Utilities for Network Address Translation (NAT)، یک پروتکل استاندارد شبکه است که برای کمک به دستگاههای پشت NAT یا فایروال در برقراری ارتباطات همتابههمتای بلادرنگ طراحی شده است.
بهطور مشخص، این بدافزار برای ارتباطات فرماندهی و کنترل (C2) چهار گام را دنبال میکند:
- ارسال STUN Binding Request به فهرستی ثابت از 13 سرور STUN که در کد جاسازی شده است، تقریباً هر 5 ثانیه. شناسه تراکنش بهجای مقدار تصادفیِ مقرر در مشخصات پروتکل، روی صفرهای پیدرپی تنظیم میشود.
- پس از دریافت پیام Binding Success Response که شامل IP عمومی نقطه پایانی و شمارهپورتهای مرتبط است، پورتهای خارجیِ مشاهدهشدهای را که آن سرورها برگرداندهاند ثبت میکند.
- ارسال یک پیام ثبتنام سفارشی (یک دیتاگرام UDP) به هر سرور که شامل پورتهای نگاشتشده و برچسبی درباره نحوه آلودهشدن دستگاه است؛ نظیر «realtek.selfrep» و «selfrep.router».
- پایش دورهای برای بستههای UDP که فرمانهای اپراتور در فیلد transaction ID در STUN کدگذاری شدهاند.
به گفته شرکت Nozomi Networks، «از منظر پایش شبکه، این فعالیت شبیه تعامل بیخطر با سرورهای STUN دیده میشود. با توجه به اینکه پیام ثبتنام سفارشی به همه سرورهای STUN موجود در فهرست ارسال میشود، بدیهی است که اپراتور باید دستکم به یکی از آن سرورها دید داشته باشد تا رباتهای جدیدی را که به خوشه میپیوندند پیگیری کند و بداند فرمانها را به کجا بفرستد».
شایان ذکر است این پیامهای ثبتنام با تعریف پروتکل STUN سازگار نیستند و در نتیجه، سرورهای STUN مشروع بسته را رها میکنند. با این حال، گفته میشود یکی از آن 13 سرور («145.249.115[.]184») در پیام Binding Success Response بهجای بازتاب دادن transaction ID مربوط به Binding Request اولیه، یک transaction ID تمامصفر برگردانده است.
این رفتار غیرمعمول به گفته شرکت Nozomi Networks نشان میدهد آن سرور STUN برای ترافیک اختصاصی این بات سفارشیسازی شده است و از آن برای ارسال فرمانهای صادرشده توسط اپراتور به دستگاه آلوده، از طریق جاسازی در فیلد transaction ID در STUN، استفاده میشود.
این فرمانها به عامل تهدید اجازه میدهد بهصورت بازگشتی اسکن انجام دهد و گستره باتنت را بهشکل کرمگونه گسترش دهد، تونل TCP ایجاد یا متوقف کند، یک پراکسی را راهاندازی یا متوقف کند، و علیه هدفی مشخص برای بازه زمانی تعیینشده حمله انکار سرویس (DoS) انجام دهد. برخی از اهداف این حملات سیلآسا در ادامه آمده است.
- نشانی 112.151.157[.]222:8080 (ارائهدهنده خدمات اینترنت در کره جنوبی)
- نشانی 192.170.240[.]137:53 (خوشه دانشگاه شیکاگو)
- نشانی 23.81.40[.]193:25565 (بازی Minecraft)
- نشانی 147.185.221[.]129:25565 (بازی Minecraft)
به گفته شرکت Nozomi Networks، جالبترین بخش ترافیک C2 منشأیی است که فرمانها از آن ظاهر میشوند. این شرکت توضیح داد: «بستههایی که حامل فرمانهای اپراتور هستند از 74.125.250[.]129 منشأ میگیرند؛ این همان نشانی IP است که دامنه stun.l.google.com به آن ترجمه میشود.»
به بیان دیگر، اپراتور تنها فرمانها را درون بستههایی با ظاهر STUN پنهان نمیکند، بلکه آنها را طوری جلوه میدهد که گویی پاسخهای معتبر از یکی از شناختهشدهترین سرویسهای STUN در اینترنت هستند.
بهروزرسانی
آزمایشگاه FortiGuard شرکت Fortinet در یک گزارش جدید که در 5 اکتبر 2026 منتشر شد، این بدافزار را چنین توصیف کرد: از آسیبپذیریهای پچنشده در دستگاههای روبهاینترنت سوءاستفاده میکند تا جای پایی پایدار برقرار کند. این شرکت امنیت سایبری نام ClingSTUN را برای آن برگزیده است.
همچنین مشاهده شده است که این بدافزار برای دستیابی به دسترسی اولیه از چند آسیبپذیری تزریق فرمان دیگر سوءاستفاده میکند –
- آسیبپذیری CVE-2019-7256 (شرکت Linear)
- آسیبپذیریهای CVE-2019-17621، CVE-2022-37055، CVE-2024-23624، CVE-2024-10914، CVE-2024-10915، CVE-2024-23625 (شرکت D-Link)
- آسیبپذیری CVE-2021-36380 (محصول Sunhillo SureLine)
- آسیبپذیریهای CVE-2022-26289، CVE-2022-35555، CVE-2024-32281، CVE-2024-32292، CVE-2024-32314، CVE-2024-35340، CVE-2024-46048 (شرکت Tenda)
- آسیبپذیری CVE-2022-36553 (روترهای Hytec Inter HWL-2511-SS)
- آسیبپذیری CVE-2023-1389 (شرکت TP-Link)
- آسیبپذیریهای CVE-2023-46805، CVE-2024-21887 (محصول Ivanti Connect Secure و محصول Policy Secure)
- آسیبپذیری CVE-2024-7029 (شرکت AVTECH)
- آسیبپذیری CVE-2025-34035 (شرکت EnGenius)
- آسیبپذیری CVE-2025-67038 (محصول Lantronix EDS5000)
- آسیبپذیری CVE-2026-36356 (شرکت MeiG)
مشابه خانوادههای دیگر بدافزارهای باتنت، این حملات برای دریافت payloadهای بدافزاری متناسب با معماریهای مختلف Linux از دانلودرهای اسکریپت پوسته استفاده میکنند؛ از جمله ARM، Intel 80386، MIPS R3000، PowerPC و AMD X86-64.
پس از اجرا، بدافزار Cling میتواند رقبا را حذف کند، سازوکارهای ماندگاری را روی میزبان آلوده برقرار کند و اجرای دستور از راه دور و خودگسترش را ممکن سازد. برای دستیابی به خودگسترش، این بدافزار اکسپلویتهای مربوط به هفت آسیبپذیری را بهصورت ثابت در کد تعبیه کرده است –
- شناسه CVE-2014-8361 (شرکت Realtek)
- شناسه CVE-2016-20016 (شرکت MVPower)
- شناسه CVE-2023-26801 (شرکت LB-LINK)
- شناسه CVE-2023-41011 (شرکت China Mobile)
- شناسه CVE-2024-3721 (شرکت TBK)
- شناسه CVE-2025-34037 (شرکت Linksys)
- شناسه CVE-2026-87827 (DVR شرکت KGUARD)
“بدافزار ClingSTUN بهعنوان یک بکدورِ پراکسیِ اتصال معکوس عمل میکند و سامانههای آلوده را به گرههای پراکسیِ تحت کنترل از راه دور تبدیل میکند”، شرکت Fortinet گفت. “این بدافزار از زیرساخت عمومی STUN (Session Traversal Utilities for NAT) سوءاستفاده میکند تا آدرسهای IP و پورتهای نگاشتشده در بیرون را شناسایی کند، نگاشتهای NAT را حفظ کند، و اتصالپذیری میان میزبانهای بهخطر افتاده و گردانندگان راهدور را بهبود دهد.”
“از آنجا که بسیاری از سرورهای STUN که به آنها متصل میشود سرویسهای عمومی معتبر هستند، ترافیک حاصل بهراحتی با ارتباطات معمول VoIP و WebRTC درمیآمیزد.”