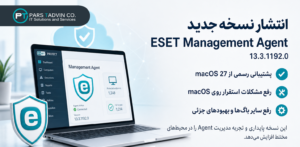
نسخه جدید ESET Management Agent 13.3.1192.0 منتشر شد و تمرکز آن بر بهبود پشتیبانی از macOS و افزایش پایداری است. این انتشار برای تیمهای IT که استقرار و مدیریت Endpointها را در محیطهای مختلط بهویژه شامل macOS انجام میدهند اهمیت دارد، زیرا یک قابلیت کلیدی اضافه شده و چند اشکال مهم رفع شده است. با این نسخه، سازمانها میتوانند فرآیند استقرار Agent روی macOS را مطمئنتر انجام دهند و ریسک خطاهای مرتبط با گواهینامه را کاهش دهند.
چه چیزهایی جدید است؟
- افزوده شد: پشتیبانی رسمی از macOS 27 Golden Gate. این پشتیبانی رسمی برای تیمهای عملیاتی به این معنا است که میتوانند روالهای استاندارد استقرار، بهروزرسانی و پشتیبانی را برای این نسخه از macOS با اتکا به سازگاری اعلامشده دنبال کنند.
چه مشکلهایی برطرف شده است؟
- رفع شد: مشکلات استقرار روی macOS در سناریوهای خاص (تحلیل گواهینامه). این مشکل میتوانست در برخی محیطها مانع تکمیل صحیح نصب یا ثبت Agent شود و اکنون با اصلاح منطق Parsing گواهینامه برطرف شده است.
- رفع شد: سایر باگها و بهبودهای جزئی. مجموعهای از ریزبهبودها و اصلاحات با هدف افزایش پایداری و تجربه کاربری در این نسخه اعمال شده است.
راهنمای بهروزرسانی به نسخه جدید ESET Management Agent
برای سازمانهایی که macOS را در سبد سیستمعاملهای خود دارند، ارتقا به نسخه جدید ESET Management Agent 13.3.1192.0 توصیه میشود تا از پشتیبانی رسمی macOS 27 Golden Gate بهرهمند شوند. این ارتقا بهویژه برای تیمهایی که با خطاهای هنگام استقرار روی macOS مواجه بودهاند ارزشمند است، زیرا اصلاحات مرتبط با تحلیل گواهینامه میتواند نرخ موفقیت استقرار را افزایش دهد.
پیش از آغاز استقرار گسترده، پیشنهاد میشود یک گروه Pilot از دستگاههای macOS تعریف و بهروزرسانی را بهصورت مرحلهای اعمال کنید. پس از نصب، وضعیت ثبت و ارتباط Agent با سرور مدیریتی را بررسی کنید تا اطمینان یابید که Agent بهدرستی پروفایلها و Policyها را دریافت میکند. اگر پیشتر استقرار روی برخی دستگاهها با خطای گواهینامه متوقف میشد، پس از این بهروزرسانی مجدداً فرآیند استقرار را روی همان دستگاهها تکرار کنید.
نکات عملیاتی برای تیمهای IT
- برنامهریزی پنجره نگهداری: زمان بهروزرسانی را در بازهای انجام دهید که کمترین اختلال را برای کاربران ایجاد کند و امکان بازگشت در صورت نیاز پیشبینی شده باشد.
- نظارت پس از استقرار: لاگهای Agent و داشبوردهای وضعیت در کنسول مدیریتی را در ساعات و روزهای اولیه پس از ارتقا پایش کنید تا هرگونه ناهنجاری ارتباطی یا تاخیر در اعمال Policy سریعاً شناسایی شود.
- بازآزمایی سناریوهای شکستخورده: دستگاههایی که قبلاً در استقرار با خطای مرتبط با گواهینامه مواجه بودهاند را شناسایی و با این نسخه دوباره آزمایش کنید تا از رفع مشکل اطمینان حاصل شود.
- هماهنگی بین تیمی: تیمهای مسئول صدور و مدیریت گواهینامهها را در جریان بهروزرسانی قرار دهید تا در صورت نیاز به بازسازی Trust Chain یا بازتوزیع گواهیها هماهنگی کامل وجود داشته باشد.
چه کسانی باید بهروزرسانی کنند؟
سازمانهایی که دستگاههای macOS را مدیریت میکنند، بهویژه آنهایی که به macOS 27 Golden Gate مهاجرت کردهاند یا برنامه مهاجرت دارند، بهتر است هرچه سریعتر به این نسخه مهاجرت کنند. همچنین اگر در استقرار Agent روی macOS با خطاهای مرتبط با گواهینامه روبهرو بودهاید، این بهروزرسانی میتواند مشکل را برطرف کند و ثبات عملیات را بهبود دهد.
حتی اگر محیط شما عمدتاً بر پایه Windows یا Linux است و macOS سهم کمی دارد، به دلیل وجود «سایر باگها و بهبودهای جزئی»، ارتقا میتواند به کاهش مسائل پراکنده و حفظ همگنی نسخهها کمک کند. همسانسازی نسخه Agent در تمامی ایستگاهها، کار عیبیابی و پشتیبانی را برای تیمهای پشتیبان سادهتر میکند.
سازگاری و ریسکهای شناختهشده
یادداشت انتشار حاضر تنها به پشتیبانی رسمی از macOS 27 Golden Gate و رفع اشکالهای مشخص اشاره میکند و مورد ناسازگاری اعلامنشدهای را فهرست نکرده است. بنابراین انتظار میرود فرآیند ارتقا در اغلب محیطها بدون تغییرات پیشنیاز انجام شود. با این حال، رعایت رویههای استاندارد تغییرات، شامل نسخهبرداری از تنظیمات، اجرای Pilot و پایش پس از استقرار، همچنان توصیه میشود.
اگر برای کنترل دسترسیها و ارتباطات Agent قوانین سختگیرانه شبکه اعمال کردهاید، پیش از استقرار گسترده، اطمینان یابید که سیاستهای فعلی شما نیاز به تغییر ندارند. بهروزرسانی حاضر ماهیت عملکردی Agent را تغییر نمیدهد، اما اجرای یک تست ارتباطی پس از ارتقا میتواند از غافلگیریهای عملیاتی پیشگیری کند.
گامهای پیشنهادی برای استقرار ایمن
- تهیه فهرست دستگاههای macOS و تعیین اولویت بر اساس حساسیت و نقش سازمانی.
- ایجاد گروه Pilot و اجرای بهروزرسانی کنترلشده روی تعداد محدودی دستگاه.
- تایید ثبت موفق Agent و دریافت Policy پس از ارتقا و بررسی گزارشها برای خطاهای احتمالی.
- تکرار استقرار برای دستگاههایی که قبلاً بهدلیل خطای گواهینامه ناکام مانده بودند.
- گسترش تدریجی بهروزرسانی به سایر گروهها پس از تایید نتایج Pilot.
جمعبندی
نسخه جدید ESET Management Agent 13.3.1192.0 با پشتیبانی رسمی از macOS 27 Golden Gate و رفع خطاهای مهم در سناریوهای استقرار روی macOS منتشر شده است. تیمهای IT با بهروزرسانی به این نسخه میتوانند فرآیند استقرار را پایدارتر کنند و از بهبودهای جزئی و افزایش قابلیت اطمینان بهره ببرند. برنامهریزی دقیق، اجرای Pilot و نظارت پس از ارتقا، بهترین مسیر برای یک گذار بیدردسر است.