بهروزرسانی 11/11/26: اطلاعات تکمیلی از شرکت ConnectWise و شرکت Huntress افزوده شد
شرکت ConnectWise در حال بررسی یک کارزار بدافزاری فعال است که ارائهدهندگان خدمات مدیریتشده (MSP) را هدف قرار داده است. در این حملات از محیطهای بهخطر افتاده ScreenConnect برای استقرار کلاینتهای دسترسی از راه دور غیرمجاز روی دستگاههای مشتریان استفاده میشود.
در چارچوب این بررسی، شرکت ConnectWise بهصورت پیشگیرانه پنج افزونه شخص ثالث ScreenConnect را در حدود 400 محیط شریک غیرفعال کرده است و هشدار داده که ممکن است با این حملات مرتبط باشند.
این کارزار نخستینبار در روز چهارشنبه توسط شرکت امنیت سایبری Huntress شناسایی شد. این شرکت اعلام کرد تاکنون 6 ارائهدهنده خدمات مدیریتشده بهخطر افتاده و 286 نقطه پایانی در 47 سازمان تحت تأثیر قرار گرفتهاند، و شمار قربانیان همچنان رو به افزایش است.
«مرکز SOC ما امروز از حدود ساعت 17:47 به وقت UTC در حال رسیدگی به یک کارزار فعال است که نمونههای میزبانیشده ابری ScreenConnect را هدف قرار داده است»، شرکت Huntress در وبسایت Reddit نوشت.
«در حال حاضر 6 MSP بهخطر افتاده و 286+ نقطه پایانی را رصد میکنیم و این اعداد رو به افزایش است. شرکت ConnectWise درگیر موضوع است و همراه با ما در حال رسیدگی به آن است.»
پلتفرم دسترسی از راه دور و پشتیبانی ScreenConnect توسط ارائهدهندگان خدمات مدیریتشده و تیمهای IT برای مدیریت و عیبیابی از راه دور دستگاههای مشتریان استفاده میشود.
به گفته شرکت Huntress، مهاجمان از قابلیت Run Command در ScreenConnect برای استقرار کلاینتهای غیرمجاز ScreenConnect روی نقاط پایانی مدیریتشده استفاده میکنند تا دسترسی از راه دوری خارج از محیط ScreenConnect ارائهدهنده قانونی خدمات مدیریتشده فراهم کنند.
پژوهشگران همچنین درباره یک تکنیک بالقوه خطرناکتر هشدار دادند که در آن، وقتی یک کارشناس MSP یک نشست ScreenConnect را با دستگاه آلوده مشتری آغاز میکند، مهاجمان میتوانند ایستگاهکاری او را به خطر بیندازند.
به گفته Spike Brandt، فرمانده ارشد رخداد در بخش اطلاعات تهدید در شرکت Huntress، این فعالیتها بهنظر میرسد شامل سوءاستفاده از قابلیتهای مشروع باشد و نه بهرهبرداری از یک آسیبپذیری نرمافزاری.
«بهنظر میرسد این سوءاستفاده از قابلیتهای مشروع است که با ابزارهای سفارشی پشتیبانی میشود؛ ابزارهایی که در برخی موارد بهصورت لحظهای روی رایانه قربانی کامپایل میشوند.»
«هیچ اطلاعی از اینکه رایانه یا ماشینی بهعنوان «patient zero» چگونه این حمله را آغاز کرده است، در دست نیست.»
شرکت Huntress اعلام کرد زمانی که کلاینتهای مخرب ScreenConnect روی نقاط پایانی تحت پایش ظاهر شدند، شروع به دریافت هشدار کرد. این شرکت سپس اسکریپتهای مهاجم را که همچنان قابل دسترسی بودند بازیابی کرد تا نحوه اجرای حملات را تحلیل کند.
با این حال، سازوکار دقیقی که امکان گسترش بدافزار از یک نقطه پایانی آلوده به ایستگاه کاری تکنسین را فراهم میکند، بهصورت عمومی تشریح نشده است.
شرکت ConnectWise افزونههای شخص ثالث را غیرفعال کرد
در یک اطلاعیه امنیتی که چهارشنبه شب منتشر شد، شرکت ConnectWise دسترسی غیرمجاز به حسابهای شرکای ScreenConnect و نصب نرمافزار دسترسی از راه دور غیرمجاز در محیطهای مشتریان را تأیید کرد.
در جریان تحقیق، این شرکت پنج افزونه مستقل شخص ثالث را که ممکن است با حملات مرتبط باشند شناسایی کرد و آنها را بهصورت پیشگیرانه در حدود 400 محیط شریک غیرفعال کرد.
«ما از گزارشهای فعالیت مخرب که شمار محدودی از شرکای ScreenConnect را تحت تأثیر قرار داده آگاهیم و بهطور فعال در حال بررسی هستیم.» شرکت ConnectWise به وبسایت BleepingComputer گفت.
«اگرچه روش اولیه دسترسی هنوز تأیید نشده است، ارزیابی اولیه ما نشان میدهد این فعالیت ممکن است شامل سوءاستفاده یک عامل تهدید از افزونههای مستقل شخص ثالث نصبشده در محیطهای شرکا باشد. ما در هر جایی که قادر به اقدام بودهایم، افزونههای شناساییشده را بهصورت پیشگیرانه غیرفعال کردهایم و به شرکای استقرار در محل توصیه میکنیم فوراً آنها را غیرفعال کنند. صرفِ وجود این افزونهها بهتنهایی به معنای بهخطر افتادن نیست.»
افزونههای ScreenConnect از طریق بازارچه Extensions داخلی آن و از راه رابط مدیریتی ScreenConnect نصب میشوند.
افزونهها عبارتاند از:
-
افزونه Labtech Plus
-
افزونه RMM Plus
-
افزونه RMM+
-
افزونه RMM Plus Password Link
-
افزونه RMM+ Password Link
«ارزیابی اولیه ما ظن آن را تقویت میکند که عامل تهدید از طریق افزونههای مستقل شخص ثالثی که ممکن است شرکا به محیطهای خود افزوده باشند، نرمافزار دسترسی از راه دور اضافی را مستقر کرده است.» شرکت ConnectWise گفت.
این شرکت تأکید کرد صرفِ نصب بودن این افزونهها لزوماً نشان نمیدهد شبکهای بهخطر افتاده است و بررسی حملات همچنان ادامه دارد.
شرکت ConnectWise توضیح داد: «غیرفعالسازی این افزونههای شخصثالث یک اقدام پیشگیرانه برای مهار حادثه است. این اقدام نشان نمیدهد که نرمافزارهای غیرمجاز، سازوکارهای ماندگاری یا دسترسیهایی که از قبل روی دستگاههای تحتتأثیر برقرار بودهاند حذف شدهاند.»
با آنکه شرکت ConnectWise این افزونهها را در محیطهای ابری میزبانیشده تحتتأثیر غیرفعال کرده است، هشدار داد که مشتریان استقرار درونسازمانی ScreenConnect باید آنها را بهصورت دستی غیرفعال کنند؛ زیرا این کار از سمت شرکت امکانپذیر نیست.
به شرکا همچنین دستور داده شد تا زمان ارائه راهنماییهای بعدی، این افزونهها را دوباره فعال یا نصب نکنند.
شرکت ConnectWise هشدار داد که غیرفعالسازی افزونهها بهتنهایی بدافزار، سازوکارهای ماندگاری یا دسترسیهای غیرمجازی را که مهاجمان ممکن است پیشتر بر نقاط پایانی بهخطر افتاده برقرار کرده باشند، حذف نمیکند.
این شرکت به شرکا توصیه کرد لاگهای احراز هویت، سوابق نصب افزونه، فعالیتهای مدیریتی، تاریخچه Run Command و سوابق Toolbox را برای فعالیتهای مشکوک بررسی کنند.
همچنین از تکنسینها خواسته شد از آغاز نشستهای تعاملی ScreenConnect با دستگاههایی که احتمال بهخطر افتادن آنها میرود خودداری کنند و برای بررسی، از ابزارهای امنیتی جداگانه استفاده کنند.
شرکت ConnectWise همچنین اعلام کرد گزارشهایی دریافت کرده که طبق آنها ایستگاههای کاری تکنسینها در جریان نشستهای تعاملی ScreenConnect بهخطر افتادهاند؛ با این حال این گزارشها هنوز در حال تأیید شدن هستند.
این شرکت افزود دلیلی ندارد باور کند شریکانی که آن پنج افزونه شناساییشده را استقرار ندادهاند تحتتأثیر این رخداد قرار گرفتهاند؛ با این حال همه شرکا را به حفظ هوشیاری مضاعف ترغیب کرد.
شرکت Huntress هنوز مشخص نکرده است مهاجمان چگونه به محیطهای MSP تحتتأثیر دسترسی پیدا میکنند؛ اما میگوید تلهمتری فعلی این شرکت به اعتبارنامههای بهخطر افتاده یا نشستهای اپراتوری ربودهشده اشاره دارد.
شرکت Huntress همچنین هشدار داد شناسههای ترتیبی که مهاجمان استفاده کردهاند نشان میدهد احتمال دارد ارائهدهندگان MSP بیشتری از قبل بهخطر افتاده باشند.
شرکت Huntress اعلام کرد: «برچسبهای ترتیبی که مهاجمان تخصیص دادهاند نشان میدهد شاید ارائهدهندگان MSP دیگری زودتر بهخطر افتاده باشند؛ بنابراین کاربران ScreenConnect باید حتی اگر هشداری دریافت نکردهاند، تاریخچه Run Command خود را بررسی کنند.»
شرکت Huntress همچنین شاخصهای نفوذ (IOCs) را برای کمک به سازمانها در شناسایی فعالیت مخرب به اشتراک گذاشت؛ از جمله شناسههای کلاینت غیرمجاز ScreenConnect و زیرساختی که مهاجمان استفاده کردهاند.
شاخصها شامل موارد زیر است:
-
رله مهاجم:
185.99.255[.]28(نام میزبان: screen) -
دامنههای C2:
newnewnew.gotdns[.]org,soxnewwork.homedns[.]org -
دامنه C2 اضافیِ احتمالی:
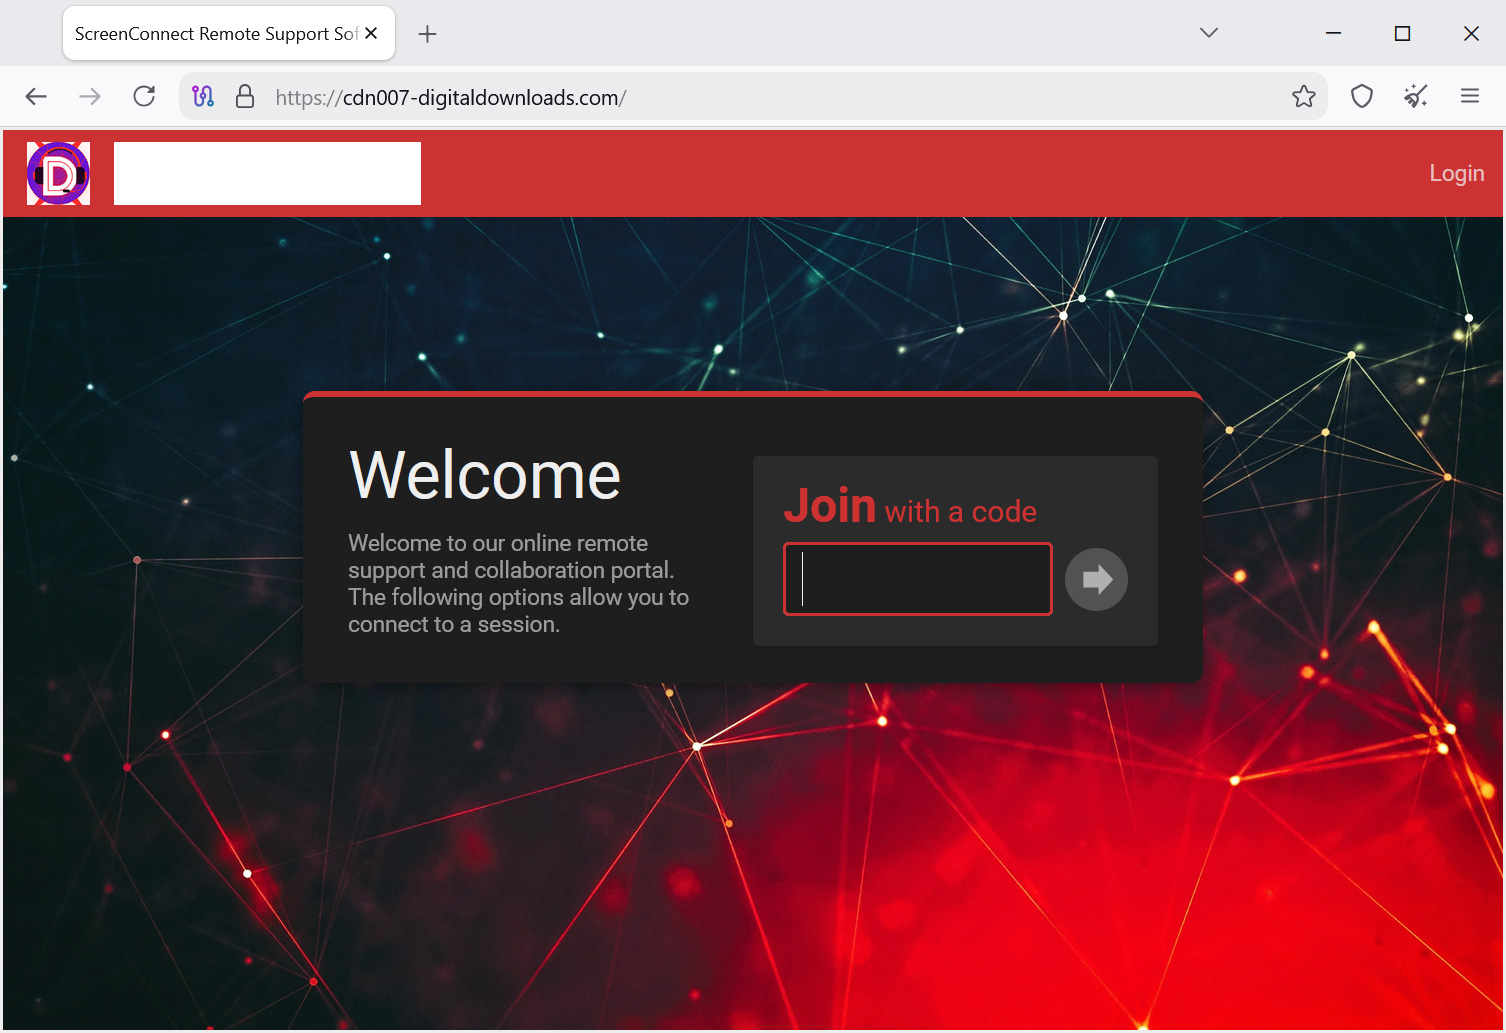
cdn007-digitaldownloads[.]com -
دامنه C2 ثانویه:
sc.payproofkit[.]com(155.94.150[.]39، نام میزبان: WIN-FB5CKHMU4E1) -
مولفه Stager:
hxxps://ns.mo7sen[.]dev/EadF.php?p=4 -
شناسههای کلاینت غیرمجاز ScreenConnect:
, -
الگوی نصاب:
/Bin/ScreenConnect.ClientSetup.msi?...&c=Exploited<N> -
نام مهاجم:
Addmin -
فایلها:
Panel-Lateral.ps1,runnew.cmd,ToolboxRelayUploader.exe,Run-Lateral-Full.bat
پژوهشگران از MSPها خواستهاند محیطهای خود را برای نشانههای نفوذ بررسی کنند و از آغاز نشستهای تعاملی ScreenConnect با نقاط پایانی که احتمال آلودگی در آنها وجود دارد خودداری کنند.
همچنین اعلام شده است که پژوهشگران با شرکت ConnectWise، ارائهدهنده VPS میزبانیکننده زیرساخت مهاجم، ارائهدهندگان ابری که خدمات dynamic DNS آنها در این حملات استفاده شده است، و جامعه گسترده MSP تماس گرفتهاند.
فعالیت بدافزاری پیشین مرتبط با شناسه غیرمجاز ScreenConnect
یک اسکریپت batch مخرب قدیمی شناسایی شد که به یکی از شناسههای کلاینت غیرمجاز ScreenConnect فهرستشده توسط شرکت Huntress ارجاع میدهد و نشان میدهد این شناسه چند ماه پیش از افشای حملات کنونی در فعالیت مخرب استفاده شده است.
این اسکریپت با نام SSA-2026-STATEMENT-15518787.bat (VirusTotal) بهنظر میرسد خود را بهجای بیانیه Social Security Administration جا زده باشد و نخستینبار در 25 ژوئیه 2026 در VirusTotal بارگذاری شده است.
این فایل batch تلاش میکند استثناهایی به Microsoft Defender اضافه کند و از طریق پوشه Startup در Windows و کلید Run در رجیستری ماندگاری ایجاد میکند.
سپس با amexsafekeyupdate.com تماس میگیرد تا دستورات نصب برای دو نصاب مجزا را دریافت کند.
فعالیت sandbox در VirusTotal که به این نمونه مرتبط است شامل دانلود نصابهای MSI مربوط به ScreenConnect از cdn007-digitaldownloads[.]com و cyberrexdesign.screenconnect[.]com است؛ دامنه cdn007-digitaldownloads[.]com نیز توسط شرکت Huntress بهعنوان یک دامنه C2 احتمالی فهرست شده است.
منبع: BleepingComputer
پس از اجرای نصاب دوم، اسکریپت با استفاده از PowerShell در فرآیندهای در حال اجرا و سرویسهای Windows بهدنبال جستوجو میکند؛ یکی از شناسههای کلاینت مخرب ScreenConnect که توسط شرکت Huntress شناسایی شده است.
اگر این شناسه پیدا شود، اسکریپت نصب را موفق تلقی میکند و از طریق Telegram یک اعلان برای مهاجمان ارسال میکند.
همچنین بهنظر میرسد اسکریپت پیشین برای کارزار توزیع متفاوتی طراحی شده باشد. نام فایل آن با موضوع «Social Security» نشان میدهد احتمالاً در حملات فیشینگ بهکار رفته است.
درباره فعالیت پیشین که پرسوجو شد، شرکت Huntress از اظهارنظر درباره رویداد مشخص ژوئیه خودداری کرد؛ اما اعلام کرد در سال 2026 افزایش قابلتوجهی در حملاتی مشاهده کرده است که از نرمافزارهای قانونی RMM (remote monitoring and management) بهعنوان payload اولیه استفاده میکنند.
رابطه بین فعالیت بدافزار در ژوئیه و حملات کنونی مرتبط با ScreenConnect همچنان نامشخص است.