مهاجمان از یک آسیبپذیری با بیشترین شدت در تجهیزات SonicWall SMA1000 با شناسه CVE-2026-102255 سوءاستفاده میکنند که سه روز پیش، در روز سهشنبه پچ شد.
این نقص که با شناسه CVE-2026-102255 ردیابی میشود، رابط WorkPlace مربوط به Appliance را در مدلهای SMA1000 6210، 7210 و 8200v تحت تأثیر قرار میدهد. خط تولید SMA 100 Series و همچنین SSL-VPN که روی فایروالهای SonicWall اجرا میشود تحت تأثیر قرار نمیگیرند.
«با سوءاستفاده از این مسیر، یک مهاجم راه دورِ بدون احراز هویت میتواند این آسیبپذیری را بهگونهای بهرهبرداری کند که Appliance را وادار کند به نیابت او درخواستهایی ارسال کند، به قابلیتهای داخلی برسد و عملیات غیرمجاز انجام دهد»، بهگفته شرکت SonicWall.
با آنکه شرکت SonicWall هنوز در اطلاعیه سهشنبه خود این آسیبپذیری را «در حملات فعال» علامتگذاری نکرده است، بنیانگذار شرکت Previdian و پژوهشگر امنیت Ryan Dewhurst روز جمعه به وبسایت BleepingComputer گفت که شبکه Honeypot این شرکت تلاشهایی برای بهرهبرداری را شناسایی کرده است که با نقص CVE-2026-102255 همخوانی دارد.
«درخواستها رابط WorkPlace Extraweb را هدف گرفته بودند و با استفاده از یک درخواست OPTIONS دستکاریشده میکوشیدند به خدمت داخلی CouchDB در آدرس 127.0.0.1:5984 برسند. payload تلاش داشت وارد یک design document در CouchDB شود و تابع _rewrite آن را فراخوانی کند، در حالیکه یک سرآیند HTTP Basic Authorization حاوی اعتبارنامه admin:admin ارسال میکرد»، Ryan Dewhurst به BleepingComputer گفت.
«این نقص همان رابط WorkPlace را تحت تأثیر قرار میدهد که در آسیبپذیریهای SSRF افشاشده در ژوئیه و سپتامبر 2026 هدف قرار گرفت. با این حال، آسیبپذیری ماه اکتبر از روش بهرهبرداری متفاوتی استفاده میکند.»
Dewhurst همچنین افزود که اگرچه این فعالیت با تلاش برای بهرهبرداری فعال سازگار است، شرکت Previdian هنوز مشخص نکرده است «آیا آن تلاشها میتوانستند سامانهای را با موفقیت بهخطر بیندازند یا خیر».
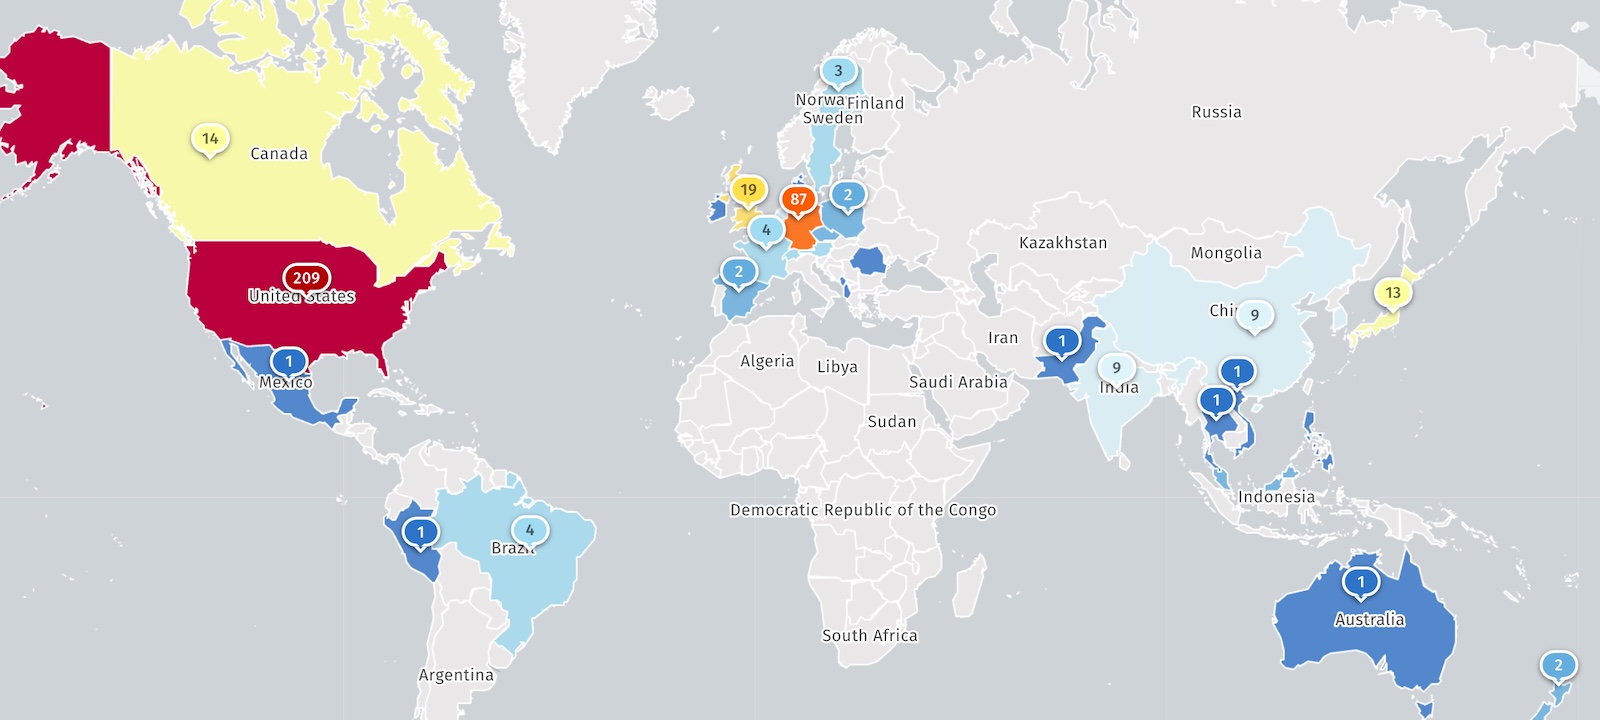
در حالیکه نهاد پایش تهدیدات اینترنتی Shadowserver اکنون بیش از 400 Appliance از نوع SMA1000 را که در اینترنت در معرض دید هستند رصد میکند، اطلاعاتی در دست نیست که چند مورد Honeypot هستند یا پیشاپیش در برابر حملات CVE-2026-102255 پچ شدهاند.
درگاههای دسترسی امن از راه دورِ سطح سازمانی SMA1000 اغلب هدف قرار میگیرند، زیرا ارائهدهندگان خدمات مدیریتشده (MSSPs)، بسیاری از شرکتهای بزرگ و نهادهای دولتی از آنها برای دسترسی VPN به برنامههای داخلی و شبکههای سازمانی استفاده میکنند.
برای نمونه، در جولای، عاملان تهدید از دو آسیبپذیری روز صفر در SMA1000 (CVE-2026-15409 و شناسه CVE-2026-15410) به مدت چند هفته سوءاستفاده کردند تا بدافزارهای سفارشی شامل بدافزار Sou5، بدافزار OrangeTail و بدافزار RootRun را روی دستگاههای VPN آسیبپذیر نصب کنند.
آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) بعداً برخی از این حملات را به گروههای باجافزار نسبت داد.
ماه گذشته، شرکت SonicWall همچنین به مشتریان هشدار داد که مهاجمان در حال زنجیرهکردن دو آسیبپذیری روز صفر جدید (CVE-2026-83548 و شناسه CVE-2026-83549) در حملات فعال بودند تا روی دروازههای SMA1000 آسیبپذیر اجرای کد از راه دور انجام دهند.
در چهار سال گذشته، آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) 19 آسیبپذیری SonicWall را به فهرست آسیبپذیریهای مورد بهرهبرداری فعال خود افزوده است و 13 مورد از آنها را بهعنوان مواردی که توسط گروههای باجافزار استفاده شدهاند علامتگذاری کرده است.