به گفته آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA)، مهاجمان بهرهبرداری از یک آسیبپذیری با حداکثر شدت در GitLab را که اوایل همین ماه پچ شده بود آغاز کردهاند.
این آسیبپذیری بحرانی با شناسه CVE-2026-97229 ردیابی میشود. یک پژوهشگر امنیتی با شناسه ‘joaxcar’ آن را در مؤلفه CI/CD Regular Expression Compiler کشف کرد؛ مؤلفهای که الگوهای منظم را در فایلهای پیکربندی pipeline تجزیه، کامپایل و ارزیابی میکند.
ریشه CVE-2026-97229 یک ضعف از نوع سرریز عدد صحیح است و به دلیل کافی نبودن اعتبارسنجی عبارتها میتواند به مهاجمان از راه دور اجازه دهد با قرار دادن یک عبارت منظم مخرب در پیکربندی CI/CD، کد دلخواه را روی نمونههای هدف اجرا کنند.
«شرکت GitLab نقصی را برطرف کرده است که تحت شرایطی خاص، به دلیل ناکافی بودن اعتبارسنجی عبارتهای منظم، میتوانست به یک کاربر بدون احراز هویت اجازه دهد از طریق یک عبارت منظمِ بهطور ویژه ساختهشده در پیکربندی CI/CD، کد دلخواه را روی سرور GitLab اجرا کند»
شرکت GitLab این نقص امنیتی را در نسخههای 19.4.2، 19.3.5 و 19.2.8 از GitLab Community Edition (CE) و نسخه Enterprise Edition (EE) برطرف کرد و از مدیران خواست فوراً سرورهای خود را پچ کنند.
این شرکت پس از مشاهده تلاشهایی برای بهرهبرداری، قابلیتهای شناسایی تهدید را نیز منتشر کرده است تا از مشتریانی که نمونههای خودمدیریتی دارند پشتیبانی کند.
پنجشنبه، آژانس امنیت سایبری و امنیت زیرساخت ایالات متحده (CISA) بهرهبرداری فعال را تأیید کرد و CVE-2026-97229 را به فهرست Known Exploited Vulnerabilities (KEV) Catalog خود افزود. این نهاد همچنین به آژانسهای فدرال دستور داد مطابق با Binding Operational Directive (BOD) 26-04 تا یکشنبه سرورهای خود را ایمن کنند.
اگرچه BOD 26-04 فقط آژانسهای فدرال را هدف قرار میدهد، این آژانس امنیت سایبری از همه تیمهای امنیتی، از جمله در بخش خصوصی، خواست برای حفاظت از شبکههای خود در برابر حملات جاری، پچ کردن این نقص را در اولویت قرار دهند.
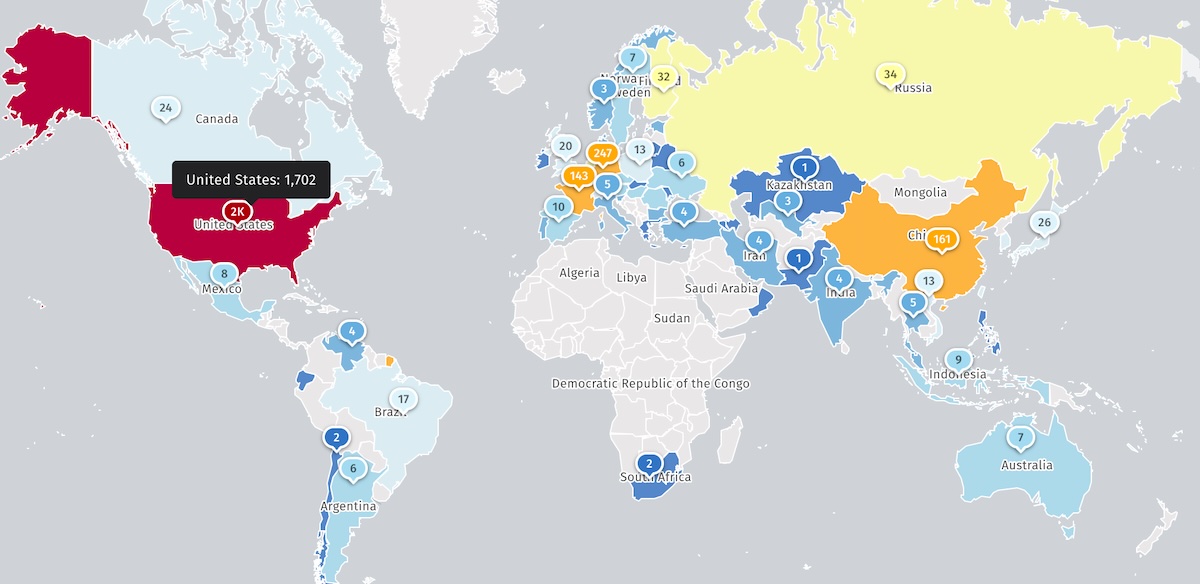
نهاد پایش تهدیدهای اینترنتی Shadowserver نزدیک به 2,800 نمونه GitLab Community Edition در معرض اینترنت را رصد میکند، اما مشخص نکرده چه تعداد از آنها در برابر حملات ایمن شدهاند.
آسیبپذیری CVE-2026-97229 تازهترین مورد از مجموعه مسائل امنیتی است که شرکت GitLab از ابتدای سال برطرف کرده است. در ژانویه، این شرکت نقص دور زدن احراز هویت دومرحلهای با شدت بالا را پچ کرد (CVE-2026-0723) که به مهاجمی که شناسه حساب هدف را میداند اجازه میدهد احراز هویت دومرحلهای را دور بزند.
اوایل همین ماه نیز، نقصی با حداکثر شدت در Regular Expression Compiler (CVE-2026-110264) را رفع کرد که میتوانست به مهاجمان راه دور اجازه دهد روی نمونههای هدف کد دلخواه اجرا کنند.
نزدیک به دو هفته بعد، شرکت GitLab یک آسیبپذیری حداکثر شدت دیگر را در API مربوط به commits مخزن برطرف کرد (CVE-2026-85706) که میتواند برای خواندن دادههای حساس، مانند اعتبارنامه و سایر اسرار، از سرورهای آسیبپذیر مورد سوءاستفاده قرار گیرد.
یک روز بعد، آژانس CISA شناسه CVE-2026-85706 را به فهرست نقصهای دارای بهرهبرداری فعال خود افزود، پس از آنکه شرکت امنیت سایبری watchTowr گزارش داد مهاجمان اسکن اینترنت برای سرورهای GitLab که پچ نشدهاند را آغاز کردهاند.
آژانس CISA از نوامبر 2021 تاکنون شش آسیبپذیری GitLab را بهعنوان دارای بهرهبرداری در حملات فعال برچسبگذاری کرده است؛ از جمله دو مورد در فوریه امسال با شناسههای CVE-2021-22175 و CVE-2021-39935.
سکوی DevSecOps شرکت GitLab توسط بیش از 50٪ از شرکتهای فهرست Fortune 100 استفاده میشود و بیش از 70 میلیون کاربر ثبتشده در سراسر جهان دارد.