یک جعبهابزار بدافزار با رفتار کرمگونه به نام SCKit در حملات اخیر به ScreenConnect که ارائهدهندگان خدمات مدیریتشده (MSP) را هدف قرار داد، بهکار گرفته شد. هدف آن انتشار از دستگاههای آلوده مشتری به رایانههای تکنسینهای MSP و بهخطر انداختن شبکههای مدیریتشده بیشتر بود.
این جعبهابزار از تکنیکی شبیه کرم بهره میبرد و برای اجرای کد مخرب روی ایستگاهکاری تکنسین، هنگام اتصال او به یک دستگاه آلوده، از یک آسیبپذیری ScreenConnect که پیشتر پچ شده است با شناسه CVE-2026-84869 سوءاستفاده میکند.
با این حال، پژوهشگران در شرکت Huntress و شرکت Blackpoint Cyber اعلام کردند در جریان این حملات سوءاستفاده موفقی از این نقص مشاهده نکردهاند. شرکت Blackpoint Cyber همچنین تأیید کرد که اکسپلویت در آزمایشها علیه یک کلاینت ScreenConnect پچشده شکست خورده است.
این یافتهها پس از حملات گسترده دیروز به ScreenConnect مطرح شد. در آن رویداد، مهاجمان به محیطهای ScreenConnect میزبانیشده در ابر بدون مجوز دسترسی پیدا کردند و با استفاده از قابلیت Run Command این پلتفرم، کلاینتهای دسترسی از راه دور ScreenConnect مخرب را روی نقاط پایانی مشتریان نصب کردند.
پلتفرم ScreenConnect ابزاری برای دسترسی و پشتیبانی از راه دور است که توسط ارائهدهندگان خدمات مدیریتشده (MSP) و تیمهای IT برای مدیریت و عیبیابی از راه دور دستگاههای مشتریان استفاده میشود.
بر اساس گزارش بهروزشده شرکت Huntress، این حملات دستکم 288 نقطه پایانی را در 48 سازمان بهخطر انداخت و تمامی دستگاههای تحتتأثیر ظرف 90 دقیقه هدف قرار گرفتند. حدود یکسوم از آن سیستمها در 10 دقیقه نخست تحتتأثیر قرار گرفتند.
شرکت Huntress همچنین بر این باور است که دسترسی اولیه از طریق RMM+ صورت گرفته است؛ افزونهای شخصثالث برای ScreenConnect که به ابزارهای مدیریت خارجی اجازه میدهد بدون استفاده از کنسول استاندارد تکنسین با نشستهای ScreenConnect تعامل کنند.
پژوهشگران دریافتند نسخههای 1.0.31 و 1.0.32 از RMM+ دارای نقصی در احراز هویت بودند که میتوانست به مهاجمان اجازه دهد بدون احراز هویت در ScreenConnect یا تکمیل MFA فرمان اجرا کنند.
افزونه RMM+ برای احراز هویت درخواستها بهجای تکیه بر حسابهای کاربری معمول و سازوکارهای احراز هویت ScreenConnect از یک کلید دسترسی مشترک استفاده میکند. با این حال، نسخههای آسیبپذیر اجازه میدادند اگر مدیری هرگز کلیدی را پیکربندی نکرده باشد، این کلید دسترسی خالی بماند.
در این وضعیت، مهاجم میتوانست یک کلید دسترسی خالی ارائه دهد و از بررسی احراز هویت افزونه عبور کند؛ بنابراین میتوانست از طریق محیط ScreenConnect فرمانهای راه دور اجرا کند.
به گفته شرکت Huntress، این رفتار با فعالیتی که در جریان حملات مشاهده شد مطابقت دارد؛ فرمانها در چندین نمونه ScreenConnect بدون رویداد ورود کاربر اجرا شدند و لاگها این فرمانها را به RMM+ نسبت دادند.
در چارچوب پاسخگویی، شرکت ConnectWise پنج افزونه شخص ثالثِ احتمالاً مرتبط را در حدود 400 محیط شریک غیرفعال کرد. این شرکت تأکید کرد که وجود این افزونهها به معنای بهخطر افتادن آن محیطها نیست.
تلاش بدافزار SCKit برای گسترش از طریق نشستهای ScreenConnect
در تحلیلهای جداگانه، شرکت Huntress و شرکت Blackpoint Cyber بدافزار SCKit را بررسی کردند؛ مجموعهای شامل 16 اسکریپت و مؤلفه که برای ایجاد دسترسی راه دورِ ماندگار و گسترش میان سیستمهایی که از طریق ScreenConnect مدیریت میشوند توسعه یافته است.
گروه Adversary Pursuit Group (APG) در شرکت Blackpoint Cyber loader بدافزار را مستقیماً از زیرساخت تحت کنترل مهاجم بازیابی کرد. سپس با رمزگشایی مراحل بعدی، نسخه کامل همان loader و یک installer مربوط به ScreenConnect که در حملات بهکار رفته بود را بهدست آورد.
مهاجمان در گام نخست، کلاینتهای ScreenConnect Access اضافی را مستقر میکنند که طوری پیکربندی شدهاند به سرورهای تحت کنترل خودشان متصل شوند؛ تا حتی در صورت پایان یافتن نشست اولیه ScreenConnect متعلق به MSP، دسترسی راه دورِ ماندگار حفظ شود.
با این حال، قابلیت تازهتر SCKit تلاش برای تبدیل یک نشست پشتیبانی راه دورِ مشروعِ MSP به حملهای علیه تکنسینی است که آن را آغاز میکند.
در این مجموعه، مؤلفهای به نام RelayTrap وجود دارد که طوری طراحی شده است فرایند قانونی ScreenConnect Guest را که روی نقطه پایانی آلوده اجرا میشود جایگزین کند و منتظر بماند تا تکنسین MSP یک اتصال تعاملی برقرار کند.
بهجای قرار دادن یک فایل اجرایی از پیش کامپایلشده، مهاجمان RelayTrap را بهصورت یک فایل کد منبع C# با نام RelayTrap.cs در زیرساخت خود نگه میدارند.
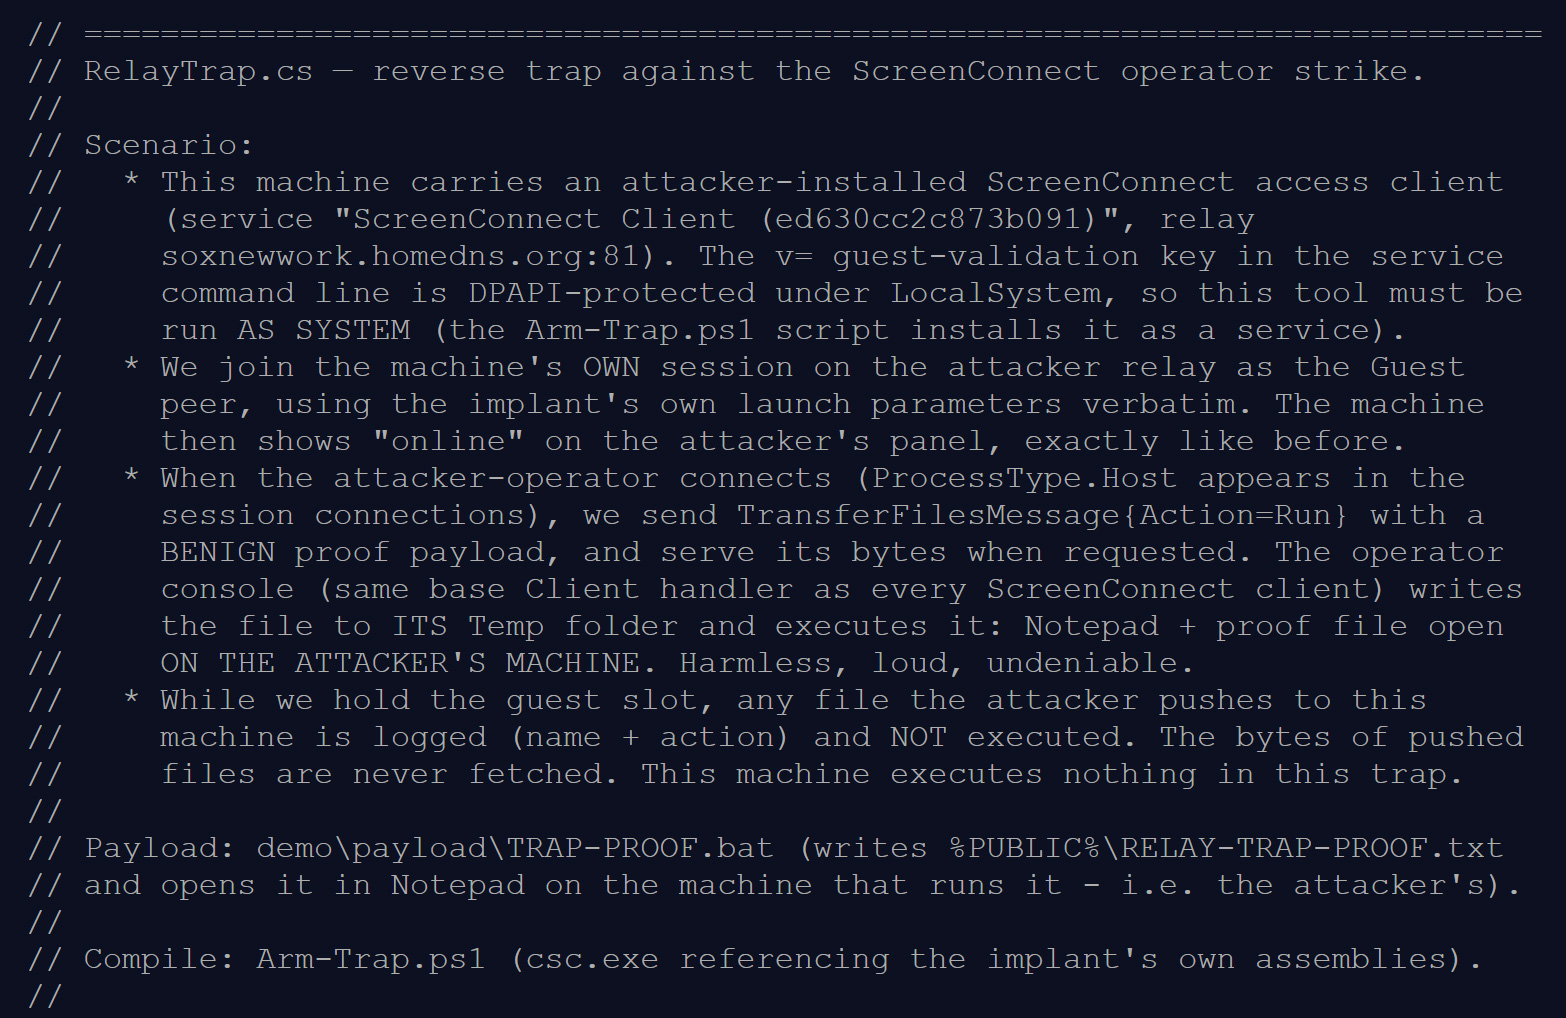
سپس کد منبع به دستگاههای بهخطر افتاده دانلود میشود و یک اسکریپت PowerShell آن را بهصورت محلی کامپایل و به یک فایل اجرایی تبدیل میکند.
یک مؤلفه مجزا بهنام TrapWatch سرویسهای ScreenConnect را پایش میکند و فرایند Guest جایگزین را برای رهگیری نشستهای پشتیبانی ورودی آماده میکند.
وقتی کارشناس MSP متصل میشود، مؤلفه RelayTrap تلاش میکند برخلاف جریان معمول عملیات پشتیبانی از راه دور، یک فایل مخرب را از نقطه پایانی آلوده مشتری به ایستگاهکاری کارشناس ارسال کند.
این تکنیک میکوشد از CVE-2026-84869 سوءاستفاده کند؛ یک آسیبپذیری بحرانی در انتقال فایل در سمت کلاینت ScreenConnect که شرکت ConnectWise آن را در نسخه 26.6.5 پچ کرده است.
بهطور عادی، ScreenConnect به کارشناسان اجازه میدهد فایلها را به نقاط پایانیِ تحت مدیریت بفرستند و آنها را از راه دور اجرا کنند. در مقابل، این آسیبپذیری ممکن است به یک Guest مخرب اجازه دهد فایلی را به سمت کارشناس بازگرداند و آن را اجرا کند.
کد منبع بازیابیشده همچنین حاوی توضیحات مفصل در قالب کامنت است که عملکرد، دور زدنهای سازگاری و خطاهای قبلی کدنویسی را شرح میدهد و به آن ظاهری شبیه کدی میدهد که با یک LLM تولید شده است.
منبع: BleepingComputer
بهگفته شرکت Huntress، بهنظر میرسد RelayTrap با استفاده از یک مدل زبانی بزرگ تولید شده باشد.
پس از اجرا روی ایستگاهکاری کارشناس، مؤلفههای دیگر SCKit میکوشند کوکیهای احراز هویت ScreenConnect را از مرورگرهای وب سرقت کنند. این کار میتواند به مهاجمان اجازه دهد نشست مدیریتیِ احرازشده کارشناس را بدون نیاز به اعتبارنامههای او یا چالش جدید MFA تصاحب کنند.
بدافزار سپس میکوشد با تکیه بر مجوزهای موجود ScreenConnectِ کارشناس، نقاط پایانیِ در دسترس را فهرست کند و از طریق قابلیتهای مدیریتیِ مشروع، از جمله قابلیت Shared Toolbox در این پلتفرم، فرمانهای مخرب توزیع کند.
بهاینترتیب یک زنجیره آلودگی شبیه کرم ایجاد میشود؛ در آن یک نقطه پایانیِ بهخطر افتادهِ مشتری میتواند ایستگاهکاری کارشناس MSP را آلوده کند، نشست مدیریتی او را تصاحب کند و با اتکا به همان دسترسی، نقاط پایانیِ بیشتری را در سازمانهای مشتری دیگر بهخطر بیندازد.
بااینحال، شرکت Huntress و شرکت Blackpoint Cyber مشاهده نکردهاند که این رفتار شبیه کرم در کارزار فعلی موفق شده باشد.
پژوهشگران شرکت Blackpoint، آقای Sam Decker و آقای Nevan Beal، اعلام کردند که اکسپلویتِ مورد تلاشِ این مجموعه ابزار را علیه یک کلاینت فعلی ScreenConnect بازتولید کردهاند و دریافتند که پچ امنیتی موجود مانع از اجرا میشود.
پژوهشگران توضیح دادند: «در سمت Guest انتقال در صف قرار گرفت، اما کلاینت فعلی هرگز payload را درخواست نکرد یا اجرا نکرد.»
آنها افزودند: «بنابراین تأیید کردهایم این مجموعه ابزار برای انجام چه کاری ساخته شده است، و در حال حاضر نه مدرکی از بهرهبرداری موفق داریم و نه نشانهای از دور زدن پچ.»
شرکت Huntress نیز گزارش داد که تلاش برای تصاحب کنسول در همه لاگهای میزبانِ بازیابیشدهای که بررسی کرده بود ناموفق بوده است.
به ارائهدهندگان خدمات مدیریتشده (MSP) توصیه میشود افزونههای شخص ثالثِ تحتتأثیر را غیرفعال کنند، کلاینتهای ScreenConnect را بهروزرسانی کنند، نصبهای دسترسی راهدورِ بدون مجوز را بررسی کنند، و فعالیت Run Command و بخش Toolbox را برای نشانههای نفوذ بازبینی کنند.
هر دو تیم پژوهشی همچنین توصیه میکنند از نشستهای تعاملی ScreenConnect با نقاط پایانی که احتمال آلودگی دارند خودداری شود و بهجای آن برای بررسی سیستمها از ابزارهای امنیتیِ مجزا استفاده شود.