
مهاجم در شبکه 3BB با نصب و پنهانسازی MeshCentral دسترسی root را حفظ کرد و اعتبار مشترکان، از جمله پایگاههای RADIUS، هدف قرار گرفت. ابزار FortiGate/CVE-2024-21762 هم دیده شد، اما مسیر ورود تأیید نشد.
کارزار اسکن سرورهای توسعه Vite با سوءاستفاده از CVE-2026-39364 کنترلهای خواندن را دور میزند و .env و اعتبارنامههای AWS و Azure را میرباید. بهروزرسانی و بستن پورت 5173 و چرخش اسرار توصیه میشود.
دستکم چهار گروه جاسوسی منسوب به چین از آگوست تا همین هفته با کیت BlueMoon از روز-صفر Chrome سوءاستفاده کردند و پیمانکاران دفاعی، NGOها و نهادهای جنوبشرق آسیا را هدف گرفتند.
روش PuzzleMask پِیلود ناقض سیاست را در نثر ساده پنهان میکند، از بازبینی سریع LLM عبور میدهد و به مدل هدف میرساند. در آزمون 23 پرامپت، نگهبانها «ایمن» برچسب زدند و مدل قدرتمند در بیش از 90% موارد آن را اجرا کرد.
این پژوهش نشان میدهد مهاجم با دسترسی root به نود Kubernetes میتواند با جعل فراداده cgroup، در SPIFFE/SPIRE هویت ورکلودهای هممکان را جعل و SVIDها را جمعآوری کند.
آسیبپذیری RCE بدوناحراز هویت با شناسه CVE-2025-25249 در FortiOS/FortiSwitchManager مورد سوءاستفاده قرار گرفت و PivotC2 RAT مستقر شد؛ 178 دستگاه آلوده و این نقص به فهرست KEV افزوده شد.
هکرها با زنجیره «MikroTrick» از دو نقص بحرانی در MikroTik RouterOS سوءاستفاده میکنند و روترهای دارای SSH در معرض اینترنت را تصرف میکنند. پچها منتشر شده و CERT لهستان IoCها را اعلام کرده است.
بدافزار JSCeal، یک JavaScript کامپایلشده برای V8، با malvertising توزیع میشود، کوکی و گذرواژه مرورگرهای Chromium را میدزدد و با بازپخش نشست، احراز هویت Google را دور میزند.
شرکت Trezor اعلام کرد رخنه در ارائهدهنده ارسال ShipMonk موجب افشای داده 67,000 مشتری آمریکایی شده است. دادهها شامل نام، ایمیل، تلفن و نشانی سفارشهای 2019 تا 2021 است و کیفپولها امن ماندهاند.
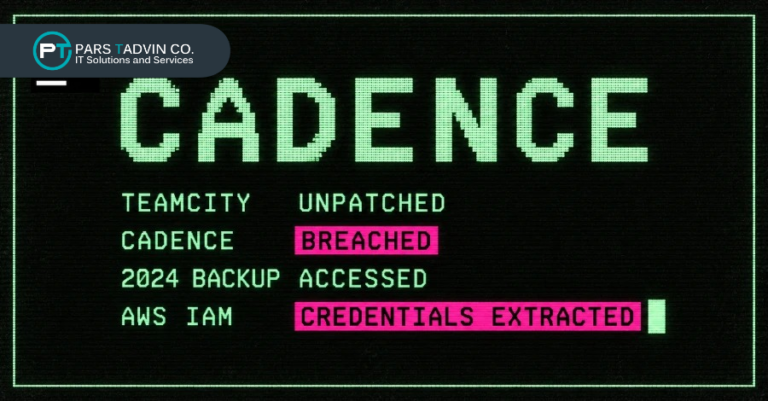
شرکت JetBrains اعلام کرد مهاجمان با CVE-2026-63077 در TeamCity به Cadence نفوذ کرده و به نسخههای پشتیبان و دادههای کاربری دست یافته و اعتبارنامههای AWS را استخراج کردهاند. کاربران باید فوراً اسرار را تعویض کنند.
هشدار امنیتی درباره ارتباط مشکوک با دامنه و فایل ناشناخته بر اساس هشدارهای دریافتشده از برخی زیرساختهای حیاتی کشور و بررسیهای انجامشده طی 24 ساعت گذشته، نشانههایی از فعالیتهای مشکوک در تعدادی از شبکههای سازمانی مشاهده شده است که بخشی از آنها با ارتباط به دامنه زیر مرتبط بودهاند: دامنه مشکوک: cl-glcb907925.gcdn.co در بررسیهای اولیه، […]
بیش از ۲۱ هزار Microsoft Exchange Server در نقاط مختلف جهان همچنان در برابر آسیبپذیری CVE-2026-62911 ایمنسازی نشدهاند؛ نقصی امنیتی که میتواند به مهاجمان اجازه دهد Authentication را دور زده و به زیرساخت ایمیل سازمانها دسترسی پیدا کنند. بر اساس آخرین اسکنهای روزانه Shadowserver Foundation، تا ۳۱ اوت ۲۰۲۶ در مجموع 21,899 IP Address آسیبپذیر […]
پارس تدوین Gold B2B Partner کسپرسکی، نماینده طلایی (Reseller Gold) بیتدیفندر، Authorized Partner سوفوس و SearchInform، Authorized Reseller ESET و Registered Partner سیمانتک است. در این بخش مهمترین خبرهای امنیت سایبری را برای مدیران شبکه و امنیت سازمانها خلاصه میکنیم: آسیبپذیریهایی که باید زود وصله شوند، نسخههای تازهٔ محصولات و تغییرهای لایسنس. برای مشاوره، خرید یا تمدید لایسنس، صفحهٔ هر برند را ببینید:
هشدارهای مهم امنیتی را زودتر از همه در کانال تلگرام پارس تدوین ببینید.
عضویت در کانال تلگرام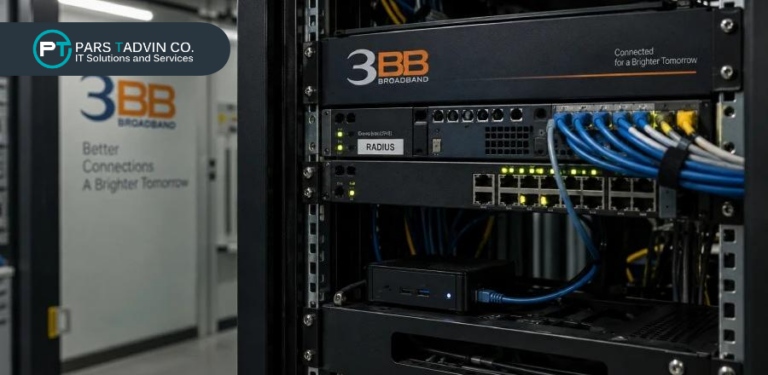 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه