بازیگران تهدید از یک نقص امنیتی در مجموعه Zimbra Collaboration Suite (ZCS) که اکنون پچ شده است، برای استقرار وبشل و دسترسی به دادههای صندوقهای پستی سوءاستفاده کردهاند؛ این موضوع بر اساس یافتههای تیم Microsoft Security Research گزارش شده است.
این حمله از آسیبپذیری CVE-2026-73570 (امتیاز CVSS: 8.9) سوءاستفاده میکند. این نقص از نوع تزریق فرمان سیستمعامل بدون نیاز به احراز هویت است که وقتی اعلانهای پروتکل Simple Network Management Protocol (SNMP) فعال باشد و بسته اختیاری zimbra-snmp نصب شده باشد میتواند به اجرای کد از راه دور منجر شود.
بهرهبرداری از CVE-2026-73570 میتواند با یک درخواست SMTPِ بهطور ویژه ساختهشده (یعنی ایمیل) به سرورهای Zimbra در معرض اینترنت، بدون نیاز به احراز هویت یا تعامل کاربر، آغاز شود. این آسیبپذیری در ژوئیه 2026 با انتشار نسخه 10.1.20 توسط Zimbra برطرف شد.
شرکت Microsoft گفت: «پس از بهرهبرداری موفق، فعالیتهای مشاهدهشده شامل استقرار وبشلهای JSP و ریورسشلها، ارتقای دسترسی، بهکارگیری ابزارهای پایدار برای دسترسی از راه دور، و اجرای در حافظه بود. بازیگران تهدید همچنین به ایمیل دسترسی یافتند و دادههای احراز هویت و صندوق پستی را جمعآوری کردند؛ ایجاد آرشیو و انتقال بعدی آن نیز مشاهده شد.»
بهگفته Microsoft، سازمانهای متعددی در بیش از یک منطقه و صنعت تحت تأثیر قرار گرفتند، هرچند همه میزبانها همه مراحل زنجیره حمله را نشان ندادند. در حال حاضر مشخص نیست چه کسانی پشت این حملات هستند.
جزئیات بهرهبرداری فعال از CVE-2026-73570 نخستینبار در اوت 2026 توسط تیم پاسخگویی به رخدادهای رایانهای لهستان (CERT Polska) برجسته شد. این نهاد از کاربران خواست فایل “/var/log/zimbra.log” را برای راهاندازیهای مجدد مشکوک سرویسهای Zimbra بررسی کنند و بهدنبال فایلهای ایجادشده در دایرکتوریهای موقت و دایرکتوری “webapps” در Zimbra بگردند.
در همان ماه، آژانس Cybersecurity and Infrastructure Security Agency آمریکا (CISA) این نقص را بهطور رسمی به فهرست Known Exploited Vulnerabilities (KEV) خود افزود و مقرر کرد نهادهای فدرال تا 24 اوت 2026 پچها را اعمال کنند.
بر پایه دادههای تلمتری، فعالیت حملهای که توسط Microsoft مستندسازی شد در «بازه» میان 20 ژوئیه 2026 ـ زمانی که نسخه 10.1.20 از Zimbra منتشر شد ـ و 13 اوت 2026 ـ زمان افشای عمومی نقص ـ شناسایی شد.
بهطور مشخص، بین 28 ژوئیه تا 7 اوت 2026، دو ابزار اسکن خارج از باند شناسایی شد که مسیر تزریق را برای اعتبارسنجی اجرای فرمان، بدون تحویل payload بعدی، میکاویدند.
مهاجمان سپس از همین مسیر دسترسی اولیه سوءاستفاده کردند تا فرامین را با حساب سرویس “zimbra” اجرا کنند و برای افزونگی، چند وبشل JSP را در مسیرهای کاربردی Jetty و mailboxd مستقر کنند؛ همچنین payloadهای مخرب را مستقیماً از طریق wget یا curl دانلود و اجرا کردند و reverse shell تعاملی برقرار کردند.
شرکت Microsoft گفت: «زنجیرههای اجرای دیگر از cron، systemd یا memfd_create برای حفظ اجرای دورهای یا مقیم در حافظه استفاده کردند.» «در برخی موارد، مهاجمان بهطور موقت دسترسی نوشتن را روی یک شاخه عمومی فعال کردند تا وبشل را مستقر کنند و سپس مجوزهای شاخه را به حالت قبل برگرداندند؛ این کار دیدپذیری تغییر را در بررسیهای ابتدایی مجوز محدود میکند.»
برخی از گامهای بعدیِ برداشتهشده توسط عامل تهدید در ادامه آمده است
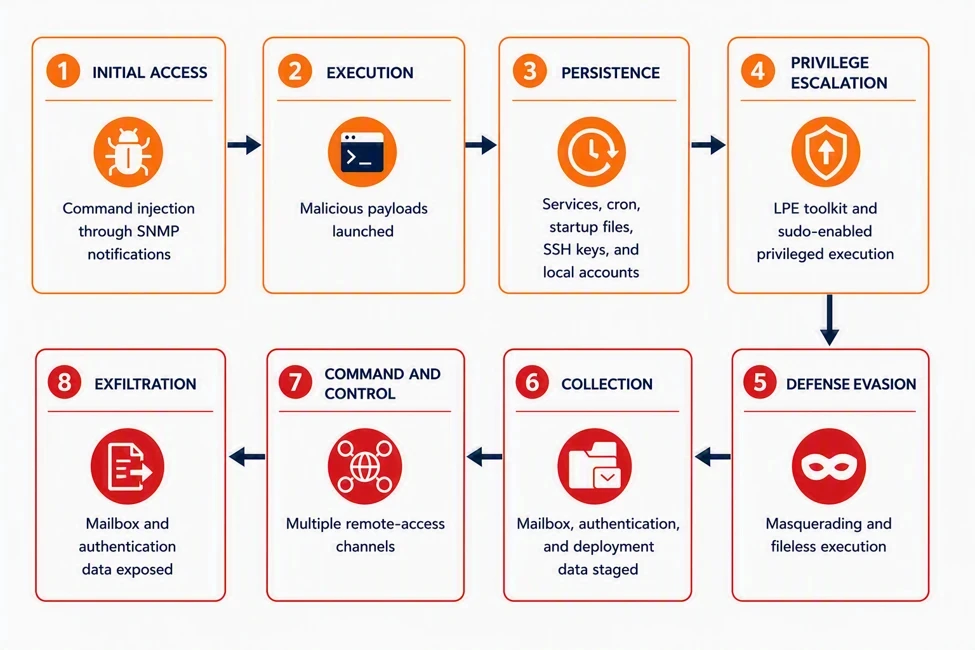
- با استفاده از zmprov استقرار Zimbra نقشهبرداری شد تا برای کشف محیط، گرههای mailbox و MTA شناسایی شوند.
- وجود هویت SSH مربوط به Zimbra بررسی شد تا احتمالاً جابهجایی بین میزبانهای Zimbra تسهیل شود.
- یک تکنیک افزایش دسترسی بهکار گرفته شد که با تغییر پرونده پیکربندی “/etc/pam.d/sudo” به حساب سرویس “zimbra” دسترسی sudo نامحدود و بدون گذرواژه میداد.
- یک سرویس systemd با نام “zimlog.service” بهعنوان سازوکار ماندگاری دوم ایجاد شد که اجرای کد را در زمان بوت سیستم برقرار میکرد.
- بهجای رفتن بهدنبال گذرواژههای تکتک mailboxها، با اجرای فرمان “zmlocalconfig -s” روی سرور، اسرار متمرکز سرویس و احراز هویت Zimbra هدف قرار گرفت. سپس اعتبارنامههای بازیابیشده برای اجرای پرسوجوهای LDAP احراز هویتشده بهمنظور استخراج ویژگیهای پرارزش مانند zimbraPreAuthKey، zimbraAuthTokenKey و zimbraTwoFactorAuthSecret استفاده شد.
- از هویت SSH موجود Zimbra در مسیر “/opt/zimbra/.ssh/zimbra_identity” برای امکان جابهجایی جانبی میان دیگر گرههای معتمد در کلاستر استفاده شد. برای انتقال وبشلهای JSP و سایر اسکریپتهای کمکی بین گرهها از rsync استفاده شد.
- برای اجرای فرمان، دریافت payload و خارجسازی خروجی دستورات، یک reverse shell رمزگذاریشده با OpenSSL به زیرساخت تحت کنترل مهاجم بهکار گرفته شد.
در حداقل یک کارزار، مشاهده شده است که مهاجمان از یک دانلودر سبکِ پوسته برای یک باینری Go با نام Zimdown2 استفاده کردهاند که سپس بهعنوان نصبکننده برای ایجنت دسترسی راهدور Zimclient2 عمل میکند. Zimclient2 دسترسی تعاملی پوسته، عملیات دوسویه فایل و پراکسی SOCKS5 را فراهم میکند.
شرکت Microsoft گفت: «این ابزار از WebSocket، TLS و raw TCP بهعنوان ترابری پشتیبانی میکرد و از این طریق دسترسی راهدور مقاوم و امکان pivot در شبکه را از طریق سرورهای Zimbraِ بهخطرافتاده فراهم میساخت.» این شرکت افزود: «شواهد چند سازوکار پایداری مرتبط با payload را نشان داد که شامل سرویسهای systemd، چارچوب OpenRC، زمانبند cron، فایلهای راهاندازی پوسته، کلیدهای مجاز SSH و ایجاد حساب کاربری محلی بود.»
همچنین با این فعالیت، استقرار payloadهای خاص Zimbra مشاهده شده است. از جمله یک اجراییِ مبتنی بر Go که میکوشد اعتبارنامههای حساب خدمت Zimbra را از مسیر “/opt/zimbra/conf/localconfig.xml,” استخراج کند و با استفاده از این مقادیر، رشتههای اتصال MySQL و LDAP را به نمونه MySQL مربوط به Zimbra بسازد و محتوای جدولهای پایگاهدادهٔ زیر را صادر کند:
- جدول mailbox.
- جدول mailbox_metadata.
- جدول mobile_devices.
- جدول out_of_office.
- همهٔ جداول در فضای نام zimbra.*.
این implant همچنین مصنوعات مرتبط با اعتبارنامه، گواهی، راز LDAP، قانونهای ایمیل و پیکربندی را گردآوری و برای انتقال آماده میکند. فایلهای گردآوریشده در یک بایگانی ZIP فشرده میشوند تا بعداً به یک نقطهٔ پایانی راه دور منتقل شوند.
شرکت Microsoft گفت: «بر روی یک سرور Zimbra که بهخطر افتاده بود، عاملِ تهدید محتوای پشتیبانِ اخیرِ mailbox را در /opt/zimbra/final.tar.gz بایگانی کرد. سپس عامل، ابزار AzCopy را از hxxps://aka[.]ms/downloadazcopy-v10-linux دانلود کرد و آن را با یک Azure Blob SAS URL که از سوی اپراتور تأمین شده بود و wsweb03[.]blob[.]core[.]windows[.]net/log/windows.log را هدف میگرفت فراخوانی کرد.»
«این فعالیت نشان میدهد که گردآوری دادههای mailbox، آمادهسازی بایگانی محلی و تلاش برای خارجسازی با استفاده از ابزارهای ذخیرهسازی ابری انجام شده است؛ شواهد موجود انتقال موفقیتآمیز را تأیید نمیکند.»
برای مقابله با تهدید، به سازمانها توصیه میشود بهروزرسانیها را فوراً اعمال کنند. اگر پچ کردن ممکن نیست، توصیه میشود بستهٔ zimbra-snmp را حذف کنند، اعلانهای SNMP را غیرفعال کنند و دسترسی SNMP و SMTP را فقط به میزبانهای مورداعتماد محدود کنند. تدابیر دیگر شامل چرخش اسرار احراز هویت Zimbra و پویش سرور برای پایداریهای اضافی وبشل است.