یک آسیبپذیری بحرانی (CVE-2026-21589) که چندین خانواده از محصولات Atlassian از جمله Jira، Confluence و Bitbucket را تحت تأثیر قرار میدهد، در حملاتی که بدون احراز هویت انجام میشوند مورد سوءاستفاده قرار گرفته است.
شرکت امنیتی Previdian امروز زودتر، تنها چند ساعت پس از انتشار یک گزارش فنی مفصل، این فعالیت را در شبکه Honeypot خود شناسایی کرد.
یک مهاجم بدون احراز هویت میتواند با سوءاستفاده از CVE-2026-21589، در صورتی که نام و مسیر دقیق فایل را بداند، به فایلهای مشخصی در دایرکتوری ریشه وب برنامه دسترسی پیدا کند.
این نقص یک آسیبپذیری دسترسی دلخواه به فایل است که روز دوشنبه افشا شد. نمونههای self-hosted از هشت محصول Atlassian را تحت تأثیر قرار میدهد:
- محصول Bitbucket Data Center
- محصول Confluence Data Center
- محصول Jira Service Management Data Center
- محصول Jira Software Data Center
- محصول Bamboo Data Center
- محصول Crowd Data Center
- محصول Crucible
- محصول Fisheye
در یک اطلاعیه امنیتی در روز دوشنبه، شرکت Atlassian به مدیران سیستم که نمونههای self-hosted را مدیریت میکنند هشدار داد هرچه سریعتر بهروزرسانیهای امنیتی را اعمال کنند و اعلام کرد که نمیتواند تعیین کند آیا نمونههای جداگانه مشتریان بهخطر افتادهاند یا خیر.
پس از اطلاعیه Atlassian، شرکت امنیت تهاجمی watchTowr یک گزارش فنی منتشر کرد که نشان میدهد چگونه میتوان با سوءاستفاده از CVE-2026-21589 در برخی استقرارهای یکپارچه با Crowd به دسترسی سطح مدیر در Jira، Confluence و Bitbucket رسید.
محصول Atlassian Crowd مدیریت متمرکز هویت، single sign-on (SSO)، احراز هویت، مجوزدهی و مدیریت دسترسی را برای برنامههای متصل در Data Center فراهم میکند.
پژوهشگران ریشه این نقص را هدف گرفتند؛ کتابخانه مشترک منابع وب که نویسههای دوتایی “::” را به اسلش “/” تبدیل میکند. با اتکا به این رفتار، آنها درخواستهای عبور از دایرکتوری را از طریق نقاط پایانی منابع افزونهها ساختند و بدون احراز هویت، فایلهای محافظتشده برنامه را بازیابی کردند.
پژوهشگران شرکت watchTowr خواندن فایل را در Jira، Confluence و Bitbucket تأیید کردند؛ اما روش آنها امکان عبور به خارج از محدوده اجرای برنامه در Tomcat را نداشت.
در استقرارهای Jira که با Crowd یکپارچه شدهاند، مهاجمان میتوانستند اعتبارنامههای برنامه را بهصورت متن ساده از مسیر WEB-INF/classes/crowd.properties بخوانند و از آنها برای ایجاد یک حساب کاربری مدیر Jira از طریق API محصول Crowd استفاده کنند.
این توضیح زمانی صدق میکند که دسترسی به Crowd ممکن باشد و برنامه مجوزهای کافی داشته باشد. با این حال، پژوهشگران اشاره میکنند که مشخص کردن فهرستی از IPهای مجاز، بهرهبرداری را بهطور قابلتوجهی دشوارتر میکند.
پژوهشگران میگویند: «[یک مهاجم] باید از طریق ماشینهای میانی عبور کند یا از قابلیتهای شبیه SSRF در Jira، Confluence یا Bitbucket استفاده کند تا بهصورت مستقیم به Crowd برسد».
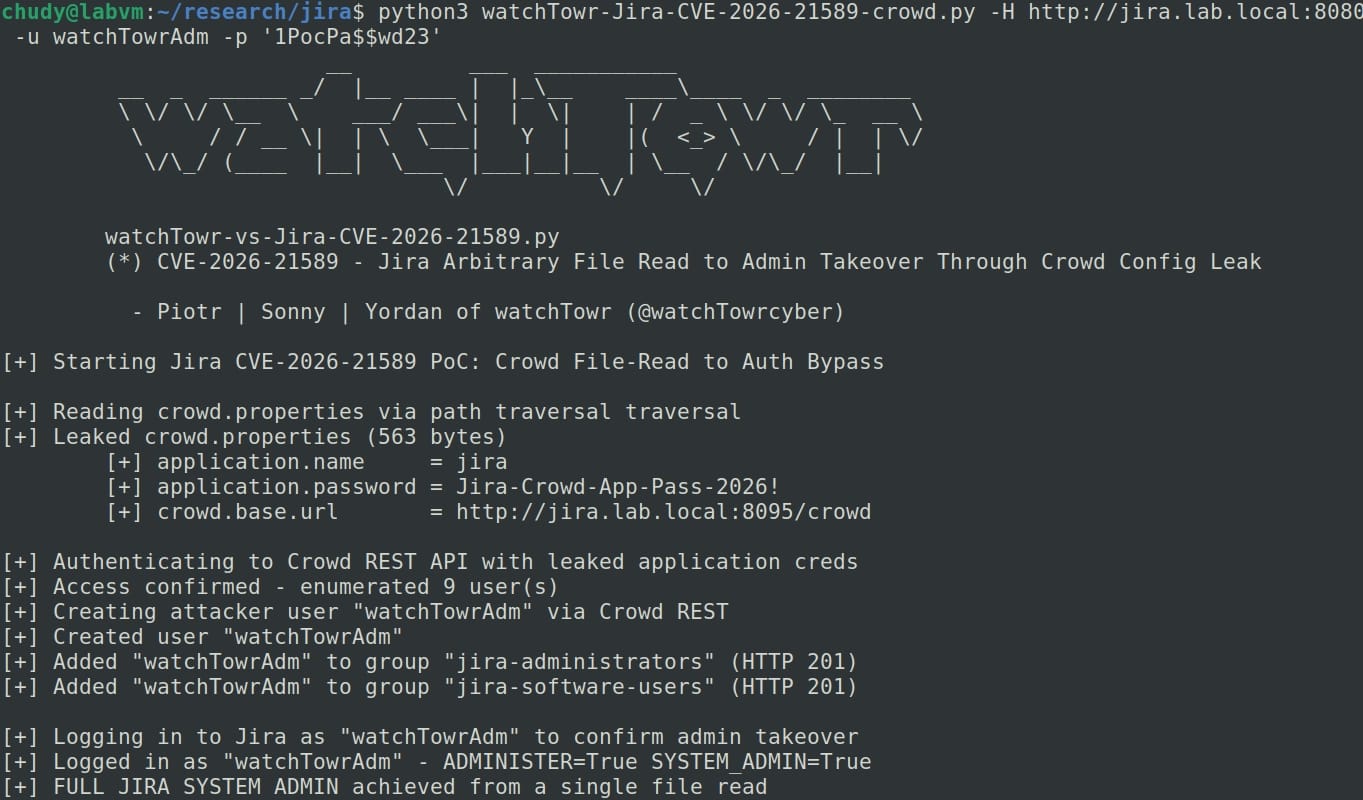
اعتبارنامهای که در فایل crowd.properties افشا شده است دسترسی admin به سامانه مدیریت هویت Crowd میدهد و به مهاجم اجازه میدهد کاربر جدید ایجاد کند و مجوزها را تغییر دهد.
منبع: شرکت watchTowr
به گفته شرکت Previdian، جزئیات فنی منتشرشده برای آن کافی بود که عاملان تهدید نمونههای آسیبپذیرِ در معرض را شناسایی و آنها را وارسی کنند.
آقای Ryan Dewhurst از شرکت Previdian به رسانه BleepingComputer گفت: «کمتر از دو ساعت پس از انتشار پژوهش فنی و PoC عمومی برای CVE-2026-21589 توسط شرکت watchTowr، شبکه Honeypot شرکت Previdian مشاهده تلاشهای بهرهبرداری هدفگرفته این آسیبپذیری را آغاز کرد».
الگوی Nuclei نیز اکنون منتشر شده است و خودکارسازی اسکن برای سیستمهای آسیبپذیر را بهمراتب سادهتر میکند.
این شرکت تاکنون تلاشهایی از این سه IP مشاهده کرده است: 38.60.157[.]86، 146.70.187[.]234 و 159.26.119[.]225؛ و مسدودسازی آنها را توصیه میکند.
به گفته Dewhurst، انتظار میرود فعالیت بهرهبرداری در روزها و هفتههای پیشِ رو بهطور قابلتوجهی افزایش یابد؛ محرک آن ظهور سریع تلاشهای بهرهبرداری پس از انتشار عمومی PoC، در دسترس بودن الگوهای خودکار اسکن، و دامنه گسترده محصولات شرکت Atlassianِ تحتتأثیر است.
به مدیران سیستم توصیه میشود در اولین فرصت بهروزرسانیهای امنیتی موجود را اعمال کنند یا راهکارهای کاهشی پیشنهادی را پیادهسازی کنند.
این موارد را در بر میگیرد: محدود کردن دسترسی شبکه خارجی؛ افزودن فایروال برنامه وب (WAF) یا قانون پراکسی برای مسدودسازی الگوهای مشخص traversal در همه محصولات تحتتأثیر؛ اعمال قوانین Tomcat RewriteValve برای Confluence، JSM، Jira، Bamboo و Crowd؛ یا تعریف یک قانون بازنویسی URL برای Bitbucket.
برای جزئیات نسخههای رفعشده و گامهای کاهش خطر، به بولتن امنیتی شرکت Atlassian مراجعه کنید.
شرکت watchTowr نیز برای کمک به مدیران سیستم در تشخیص اینکه آیا نمونههای آنها در برابر CVE-2026-21589 آسیبپذیر هستند، یک ابزار اسکن رایگان منتشر کرده است.