
تازهترین هشدارهای آسیبپذیری، وصلههای امنیتی و بهروزرسانی محصولات کسپرسکی، سوفوس، بیتدیفندر، ESET، Symantec و SearchInform را اینجا بخوانید؛ کوتاه، به زبان ساده و همراه با کاری که مدیر شبکه باید انجام دهد.
بدافزار JSCeal، یک JavaScript کامپایلشده برای V8، با malvertising توزیع میشود، کوکی و گذرواژه مرورگرهای Chromium را میدزدد و با بازپخش نشست، احراز هویت Google را دور میزند.
شرکت Trezor اعلام کرد رخنه در ارائهدهنده ارسال ShipMonk موجب افشای داده 67,000 مشتری آمریکایی شده است. دادهها شامل نام، ایمیل، تلفن و نشانی سفارشهای 2019 تا 2021 است و کیفپولها امن ماندهاند.
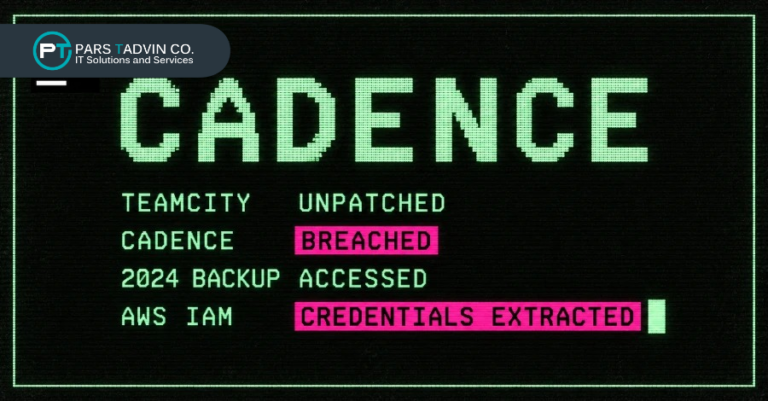
شرکت JetBrains اعلام کرد مهاجمان با CVE-2026-63077 در TeamCity به Cadence نفوذ کرده و به نسخههای پشتیبان و دادههای کاربری دست یافته و اعتبارنامههای AWS را استخراج کردهاند. کاربران باید فوراً اسرار را تعویض کنند.
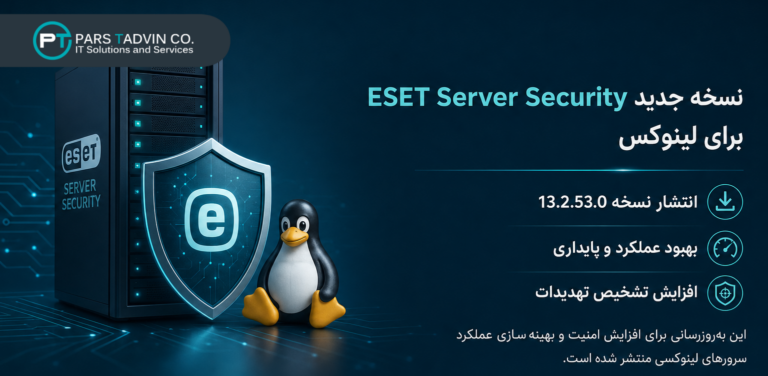
نسخه جدید ESET Server Security برای لینوکس منتشر شد. این بهروزرسانی به منظور بهبود عملکرد و افزایش امنیت سرورها طراحی شده است.
کسپرسکی از انتشار Kaspersky Vulnerability Management 1.0 خبر داد؛ راهکاری جدید که با هدف شناسایی، ارزیابی و مدیریت آسیبپذیریهای موجود در زیرساخت IT سازمانها طراحی شده است. این راهکار امکان مشاهده و بررسی Assetهای موجود در زیرساخت سازمان را فراهم کرده و با انجام Vulnerability Scanning، آسیبپذیریهای موجود در سیستمها و تجهیزات را شناسایی میکند. […]
هشدار امنیتی درباره ارتباط مشکوک با دامنه و فایل ناشناخته بر اساس هشدارهای دریافتشده از برخی زیرساختهای حیاتی کشور و بررسیهای انجامشده طی 24 ساعت گذشته، نشانههایی از فعالیتهای مشکوک در تعدادی از شبکههای سازمانی مشاهده شده است که بخشی از آنها با ارتباط به دامنه زیر مرتبط بودهاند: دامنه مشکوک: cl-glcb907925.gcdn.co در بررسیهای اولیه، […]
بیش از ۲۱ هزار Microsoft Exchange Server در نقاط مختلف جهان همچنان در برابر آسیبپذیری CVE-2026-62911 ایمنسازی نشدهاند؛ نقصی امنیتی که میتواند به مهاجمان اجازه دهد Authentication را دور زده و به زیرساخت ایمیل سازمانها دسترسی پیدا کنند. بر اساس آخرین اسکنهای روزانه Shadowserver Foundation، تا ۳۱ اوت ۲۰۲۶ در مجموع 21,899 IP Address آسیبپذیر […]
پژوهشگران Check Point Research روشی را شناسایی کردهاند که در آن یک Driver قانونی و Microsoft-signed متعلق به Microsoft Defender میتواند برای غیرفعالسازی خود Defender و حتی برخی محصولات EDR/AV مورد استفاده قرار گیرد. این روش به درایوری با نام BTR.sys مربوط میشود؛ بخشی از Boot-Time Removal Tool که Microsoft Defender از آن برای حذف […]
بیتدیفندر نسخه جدید Security Server Multi-Platform را با شماره 6.3.6.1226 منتشر کرده است. این بهروزرسانی با تمرکز بر بهبود امنیت محصول ارائه شده و شامل مجموعهای از اصلاحات امنیتی است. این نسخه در تاریخ 1 سپتامبر 2026 از طریق Fast Ring در دسترس قرار گرفته است. در حال حاضر، زمان انتشار آن در Slow Ring […]
بیتدیفندر نسخه 8.26.9.664 از Bitdefender Endpoint Security Tools (BEST) for Windows را منتشر کرده است. این نسخه شامل بهبودهایی در عملکرد محصول و رفع یکی از مشکلات مرتبط با ارسال دادههای امنیتی به EDR است. بهروزرسانیهای BEST ممکن است بهصورت مرحلهای در محیطهای مختلف منتشر شوند؛ بنابراین در دسترس قرار گرفتن نسخه جدید برای همه […]
نسخه جدید Safetica 11.42.4 منتشر شده است. در این نسخه، علاوه بر رفع برخی مشکلات و بهبود عملکرد، قابلیت جدیدی برای سادهتر شدن کنترل و محافظت از مخازن کد در اختیار مدیران قرار گرفته است. بهروزرسانی به Safetica 11.42.4 مدیران میتوانند نسخه Safetica را از طریق کنسول مدیریتی و با استفاده از آدرس موقت زیر […]
آژانس امنیت سایبری و امنیت زیرساختهای آمریکا CISA روز سهشنبه خواستار رفع فوری چهار آسیبپذیری در محصولات Microsoft، VMware و Apple شد که مهاجمان در حملات واقعی از آنها سوءاستفاده کردهاند. هشدار جدید CISA شامل دو آسیبپذیری در محصولات Microsoft است. نخست، آسیبپذیری CVE-2026-33824 با امتیاز CVSS 9.8 که یک نقص از نوع Double Free […]
پارس تدوین Gold B2B Partner کسپرسکی، نماینده طلایی (Reseller Gold) بیتدیفندر، Authorized Partner سوفوس و SearchInform، Authorized Reseller ESET و Registered Partner سیمانتک است. در این بخش مهمترین خبرهای امنیت سایبری را برای مدیران شبکه و امنیت سازمانها خلاصه میکنیم: آسیبپذیریهایی که باید زود وصله شوند، نسخههای تازهٔ محصولات و تغییرهای لایسنس. برای مشاوره، خرید یا تمدید لایسنس، صفحهٔ هر برند را ببینید:
هشدارهای مهم امنیتی را زودتر از همه در کانال تلگرام پارس تدوین ببینید.
عضویت در کانال تلگرام امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 Eset
 کسپرسکی
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 بیت دیفندر
 بیت دیفندر
 امنیت شبکه