
تازهترین هشدارهای آسیبپذیری، وصلههای امنیتی و بهروزرسانی محصولات کسپرسکی، سوفوس، بیتدیفندر، ESET، Symantec و SearchInform را اینجا بخوانید؛ کوتاه، به زبان ساده و همراه با کاری که مدیر شبکه باید انجام دهد.
مهاجم در شبکه 3BB با نصب و پنهانسازی MeshCentral دسترسی root را حفظ کرد و اعتبار مشترکان، از جمله پایگاههای RADIUS، هدف قرار گرفت. ابزار FortiGate/CVE-2024-21762 هم دیده شد، اما مسیر ورود تأیید نشد.
کارزار اسکن سرورهای توسعه Vite با سوءاستفاده از CVE-2026-39364 کنترلهای خواندن را دور میزند و .env و اعتبارنامههای AWS و Azure را میرباید. بهروزرسانی و بستن پورت 5173 و چرخش اسرار توصیه میشود.
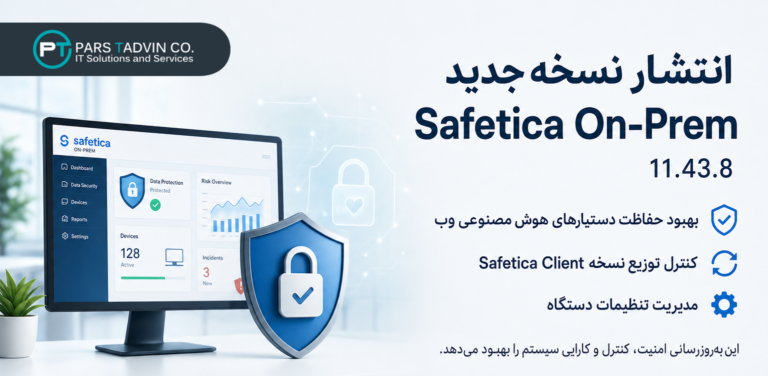
نسخه 11.43.8 از Safetica On-Prem منتشر شد. این نسخه بهبودهای امنیتی و کنترلی جدیدی ارائه میدهد و رفع اشکالاتی را شامل میشود.
تحلیل دادههای عمومی Project Glasswing نشان میدهد از 26,153 یافته تولیدشده توسط مدل Claude Mythos تنها حدود 10٪ به مرحله افشا رسیده و کمتر از 0.8٪ وصله شدهاند؛ اعتبارسنجی انسانی گلوگاه است.
دستکم چهار گروه جاسوسی منسوب به چین از آگوست تا همین هفته با کیت BlueMoon از روز-صفر Chrome سوءاستفاده کردند و پیمانکاران دفاعی، NGOها و نهادهای جنوبشرق آسیا را هدف گرفتند.
روش PuzzleMask پِیلود ناقض سیاست را در نثر ساده پنهان میکند، از بازبینی سریع LLM عبور میدهد و به مدل هدف میرساند. در آزمون 23 پرامپت، نگهبانها «ایمن» برچسب زدند و مدل قدرتمند در بیش از 90% موارد آن را اجرا کرد.
این پژوهش نشان میدهد مهاجم با دسترسی root به نود Kubernetes میتواند با جعل فراداده cgroup، در SPIFFE/SPIRE هویت ورکلودهای هممکان را جعل و SVIDها را جمعآوری کند.
آسیبپذیری RCE بدوناحراز هویت با شناسه CVE-2025-25249 در FortiOS/FortiSwitchManager مورد سوءاستفاده قرار گرفت و PivotC2 RAT مستقر شد؛ 178 دستگاه آلوده و این نقص به فهرست KEV افزوده شد.
پژوهش Talos نشان میدهد کارزار ClearFake با زنجیره WebDAV و ترفند ClickFix کاربران را به اجرای DLL از راه دور وادار میکند و در نهایت Amatera و NetSupport Manager را روی سیستمهای قربانی مستقر میکند.
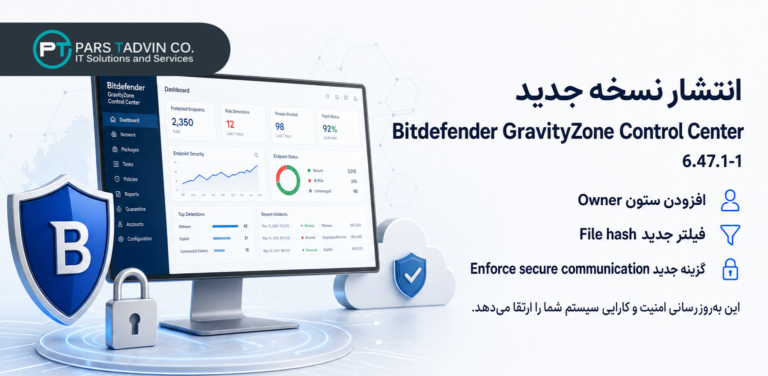
نسخه جدید 1-6.47.1 از Bitdefender GravityZone Control Center منتشر شد و شامل بهبودها و رفع مشکلاتی است که عملکرد و امنیت سیستم شما را ارتقا میدهد.
ESET نسخه جدید ESET Server Security for Microsoft Windows Server را منتشر کرد. این بهروزرسانی شامل بهبودهای امنیتی و رفع مشکلات نسخههای قبلی است.
هکرها با زنجیره «MikroTrick» از دو نقص بحرانی در MikroTik RouterOS سوءاستفاده میکنند و روترهای دارای SSH در معرض اینترنت را تصرف میکنند. پچها منتشر شده و CERT لهستان IoCها را اعلام کرده است.
پارس تدوین Gold B2B Partner کسپرسکی، نماینده طلایی (Reseller Gold) بیتدیفندر، Authorized Partner سوفوس و SearchInform، Authorized Reseller ESET و Registered Partner سیمانتک است. در این بخش مهمترین خبرهای امنیت سایبری را برای مدیران شبکه و امنیت سازمانها خلاصه میکنیم: آسیبپذیریهایی که باید زود وصله شوند، نسخههای تازهٔ محصولات و تغییرهای لایسنس. برای مشاوره، خرید یا تمدید لایسنس، صفحهٔ هر برند را ببینید:
هشدارهای مهم امنیتی را زودتر از همه در کانال تلگرام پارس تدوین ببینید.
عضویت در کانال تلگرام امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 بیت دیفندر
 Eset
 امنیت شبکه