افزودن 5 نقص سوءاستفادهشده توسط Flax Typhoon به KEV از سوی CISA
آژانس CISA پنج آسیبپذیری را پس از سوءاستفاده عامل تهدید Flax Typhoon به کاتالوگ KEV

آژانس CISA پنج آسیبپذیری را پس از سوءاستفاده عامل تهدید Flax Typhoon به کاتالوگ KEV
نسخه 5.4 از Kaspersky CyberTrace منتشر شد. این بهروزرسانی audit امنیتی و فعالیت کاربر، اسکن
عاملان تهدید با زنجیرهکردن شناسه CVE-2026-105133 و نقص تزریق فرمان در AhsayCBS بدون پچ، احراز
نسخه 3.2.6164.0 از ESET Inspect Connector منتشر شد. این بهروزرسانی پشتیبانی از macOS 27 را
نسخه 14.2.0.536 از Kaspersky Endpoint Security for Windows منتشر شد. تغییر مؤلفههای پیشفرض، پشتیبانی از
هکرها با نفوذ به رجیستریهای ccTLD و تغییر رکوردهای مقتدر DNS، گواهیهای HTTPS غیرمجاز برای
آسیبپذیری بحرانی CVE-2026-21589 در محصولات Atlassian پس از انتشار PoC عمومی در حملات بدون احراز
پژوهشگران اکسپلویت RCE بدون احراز هویت برای AnyDesk Linux منتشر کردند که دسترسی root میدهد.
مهاجمان از آسیبپذیری بحرانی CVE-2026-102255 در تجهیزات SonicWall مدل SMA1000 بهرهبرداری میکنند. نقص در رابط
پلیس فدرال آمریکا هشدار میدهد حملات FortiBleed ادامه دارد و فایروالهای FortiGate و درگاههای SSL
نسخه 11.45.6 از Safetica On-Prem با AI governance، بهبود Webhook و جایگزینی یکپارچه Google Workspace
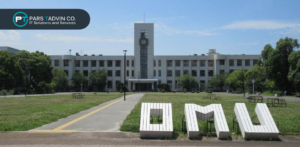
دانشگاه Osaka Metropolitan University پس از یک حمله مشکوک به باجافزار کلاسها را لغو و