کارزار EvilTokens با فیشینگ device code حسابها را میدزدد
پلتفرم فیشینگ EvilTokens با سوءاستفاده از device code و هوش مصنوعی، بیش از 12,000 صندوق

پلتفرم فیشینگ EvilTokens با سوءاستفاده از device code و هوش مصنوعی، بیش از 12,000 صندوق
گروه TraderTraitor با مخازن GitHub مسلحشده و رجیستریهای تقلبی Terraform، backdoorهای macOS از نوع FLATROOF
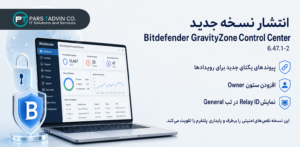
نسخه6.47.1-2از Bitdefender GravityZone Control Center با وصلههای امنیتی منتشر شد. بهبودهای EDR، فیلتر File hash
نسخه 13.1.2034.0 از ESET Endpoint Security for Windows با پشتیبانی از Browser Security، بهبود Audit
گروه APT36 در عملیات RapidRust با بدافزار RUSTYSHADE و ابزار RUSTYMOVE به نهادهای دولتی و
معرفی ربات اختصاصی پشتیبانی پارس تدوین در تلگرام و بله
نسخه ۸.۲۶.۹.۶۶۸ از Bitdefender BEST Windows Agent منتشر شد. این بهروزرسانی شامل بهبودهایی در مدیریت
مهاجم در شبکه 3BB با نصب و پنهانسازی MeshCentral دسترسی root را حفظ کرد و
کارزار اسکن سرورهای توسعه Vite با سوءاستفاده از CVE-2026-39364 کنترلهای خواندن را دور میزند و
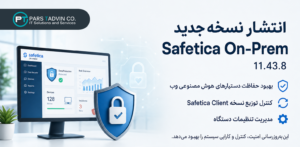
نسخه 11.43.8 از Safetica On-Prem منتشر شد. این نسخه بهبودهای امنیتی و کنترلی جدیدی ارائه
تحلیل دادههای عمومی Project Glasswing نشان میدهد از 26,153 یافته تولیدشده توسط مدل Claude Mythos
دستکم چهار گروه جاسوسی منسوب به چین از آگوست تا همین هفته با کیت BlueMoon