
تازهترین هشدارهای آسیبپذیری، وصلههای امنیتی و بهروزرسانی محصولات کسپرسکی، سوفوس، بیتدیفندر، ESET، Symantec و SearchInform را اینجا بخوانید؛ کوتاه، به زبان ساده و همراه با کاری که مدیر شبکه باید انجام دهد.
نسخه 6.47.1.3 از Bitdefender GravityZone Control Center منتشر شد. این انتشار و نسخه 6.47.1.2 هر دو با برچسب «Security fixes» برای GravityZone platform ارائه شدهاند و بر رفعهای امنیتی تمرکز دارند.
سوءاستفاده از آسیبپذیری روز صفر تزریق SQL در VeloCloud Orchestrator تأیید شد. CVE-2026-114625 با CVSS 9.9 ارتقای امتیاز میدهد و Arista پچ شاخههای 5.2، 6.1 و 6.4 را ارائه کرده است.
نهادهای اجرای قانون اعلام کردند باجافزار SafePay از اوت 2024 دستکم 600 سازمان در آمریکا و اروپا را هدف گرفته است. این گروه با فیشینگ، حدس گذرواژه و اکسپلویت CVEها نفوذ و سپس خروج داده انجام میدهد.
آسیبپذیری CVE-2026-0257 در PAN-OS برای دور زدن احراز هویت GlobalProtect در حملات فعال سوءاستفاده میشود. گروههای باجافزار مانند Qilin/Inc و Settra درگیرند؛ شاخصها را بررسی و پچها را اعمال کنید.
عاملان تهدید از دو روز صفر CVE-2026-88771 و CVE-2026-88772 در Citrix NetScaler ADC و Gateway برای RCE سوءاستفاده میکنند. CISA آنها را به KEV افزود و Citrix پچ اضطراری و راهنمای بررسی DTLS منتشر کرد.
شرکت ConnectWise پس از شناسایی دسترسی بدون مجوز به هویتهای برنامه در Cloud Backup و نفوذ به شمار زیادی Microsoft 365 tenant، سرویس را قطع کرد. شواهد به حمله از IP 144.172.64[.]128 اشاره دارد.
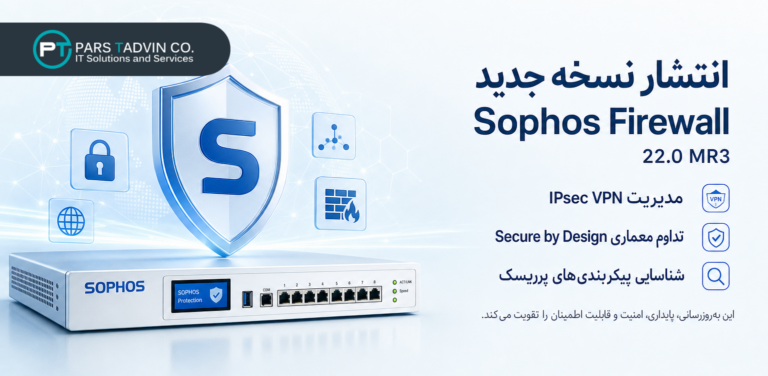
نسخه MR3 از Sophos Firewall v22.0 با یک فرمان جدید برای مدیریت Site-to-site IPsec VPN و بیش از 15 اصلاح پایداری و امنیت منتشر شد. ارتقا برای مشتریان دارای پشتیبانی پیشنهاد میشود.
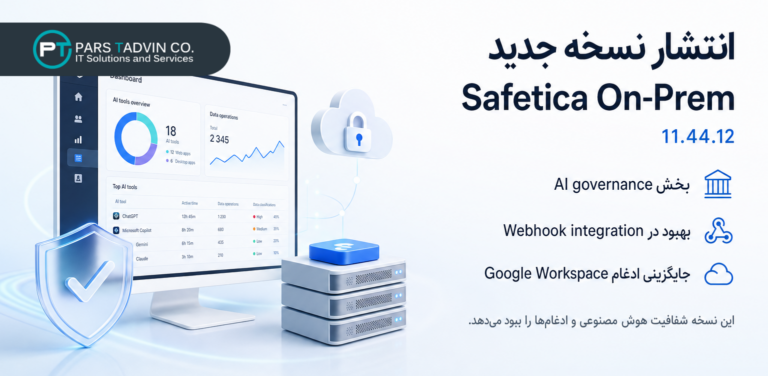
نسخه 11.44.12 از Safetica On-Prem با بخش AI governance، بهبود Webhook integration، اجرای .NET 10 و پشتیبانی از Microsoft Copilot منتشر شد. این نسخه محدود عرضه میشود و ارتقا به 11.45.6 نیز ممکن است.
شرکت Palo Alto Networks برای آسیبپذیری روز صفر CVE-2026-0322 در PAN-OS پچ منتشر کرد. نقص رابط مدیریتی به مهاجم احراز هویتشده امکان اجرای کد از راه دور میدهد. CISA آن را به فهرست KEV افزود.
شرکت Microsoft نقص روز صفر Windows Shell با شناسه CVE-2026-96951 را که برای دور زدن Mark of the Web در حملات فعال سوءاستفاده میشد، پچ کرد. امتیاز CVSS آن 8.8 است؛ پچ اکتبر 2026 را در اولویت دهید.
کیت فیشینگ AitM با اتصالهای WebSocket گامهای ورود Google را زنده رله میکند، از MFA عبور میکند و توکن نشست را میدزدد. این کارزار علیه نهادهای پژوهشی تایوان اجرا و توسط شرکت Cisco Talos شناسایی شد.
پژوهشگران واریانت تازه P7 DarkSword را معرفی کردند که ردپا را کاهش میدهد، سرقت keychain و کیفپول رمزارزی را روی دستگاه انجام میدهد و با C2 دوطرفه هر 15 ثانیه فرمانهای دورهای را روی iPhone اجرا میکند.
پارس تدوین Gold B2B Partner کسپرسکی، نماینده طلایی (Reseller Gold) بیتدیفندر، Authorized Partner سوفوس و SearchInform، Authorized Reseller ESET و Registered Partner سیمانتک است. در این بخش مهمترین خبرهای امنیت سایبری را برای مدیران شبکه و امنیت سازمانها خلاصه میکنیم: آسیبپذیریهایی که باید زود وصله شوند، نسخههای تازهٔ محصولات و تغییرهای لایسنس. برای مشاوره، خرید یا تمدید لایسنس، صفحهٔ هر برند را ببینید:
هشدارهای مهم امنیتی را زودتر از همه در کانال تلگرام پارس تدوین ببینید.
عضویت در کانال تلگرام بیت دیفندر
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 سوفوس
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه