بدافزار NeedyMantis در عملیات هدفمند پس از نفوذ شناسایی شد
واحد Microsoft Threat Intelligence بدافزار ماژولار NeedyMantis را در شمار محدودی از عملیات هدفمندِ پس


واحد Microsoft Threat Intelligence بدافزار ماژولار NeedyMantis را در شمار محدودی از عملیات هدفمندِ پس
شرکت Kiteworks با استناد به اطلاعات تهدید از نهادهای مجری قانون، از مشتریان خواست شنبه
عامل JADEPUFFER با شناسه Storm-3168 با سوءاستفاده از service principalهای بهخطرافتاده در Azure به حذف
شرکت Citrix بهرهبرداری فعال از دو روز صفر RCE در NetScaler را تأیید کرد و
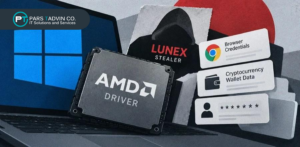
بدافزار Lunex/Psychedelic با طعمههای ClickFix از وبسایتهای هکشده توزیع میشود و با BYOVD از درایور
باتنت Windows x47.c با ماژول «AI stealth» و تکیه بر xAI Grok ماندگاری را حفظ
گروه ShinyHunters با ترفند URL-encoding قوانین WAF را دور میزند و دوباره نقص CVE-2026-35273 را
آژانس CISA دو نقص در Microsoft SharePoint و Mikrotik RouterOS را به KEV افزود. CVE-2026-65660
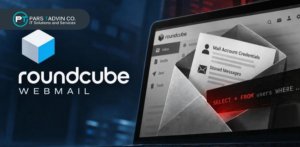
مرکز امنیت سایبری کانادا از بهرهبرداری فعال یک SQL injection پیش از احراز هویت در
باجافزار PAYLOAD با ربایش Group Policy در Active Directory، بدون رمزگذاری فایلها و با لینک
پلتفرم فیشینگ EvilTokens با سوءاستفاده از device code و هوش مصنوعی، بیش از 12,000 صندوق
گروه TraderTraitor با مخازن GitHub مسلحشده و رجیستریهای تقلبی Terraform، backdoorهای macOS از نوع FLATROOF