سوءاستفاده باتنت Cling از نقص SDK شرکت Realtek با C2 مبتنی بر STUN
عاملان تهدید با سوءاستفاده از CVE-2021-35394 در SDK شرکت Realtek باتنت Cling، معروف به ClingSTUN،

عاملان تهدید با سوءاستفاده از CVE-2021-35394 در SDK شرکت Realtek باتنت Cling، معروف به ClingSTUN،
شرکت VulnCheck هشدار داد عاملان تهدید از CVE-2026-61500 در Rejetto HFS سوءاستفاده میکنند و با
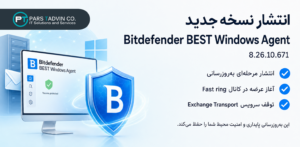
نسخه 8.26.10.671 از Bitdefender BEST Windows Agent منتشر شد. انتشار مرحلهای است و هنگام نصب،
آسیبپذیری روز صفر CVE-2026-88779 در محصول NetScaler ADC و محصول NetScaler Gateway هنگام پیکربندی بهصورت
گروه همسو با چین TA419 با کارزارهای فیشینگِ AitM و Frameless BitB کارشناسان سیاستگذاری AI
پژوهشگران Jamf یک installerجعلی Zoom را شناسایی کردند که بدافزار CloudSyncD را روی macOS نصب
دو گزارش نشان میدهد گروههای همسو با دولت چین با فیشینگِ جعل هویت، کارشناسان AI
شرکت GitLab درباره CVE-2026-90970 در AI Gateway هشدار داد؛ نقصی بحرانی که به کاربر با
شرکت Cisco پچ اضطراری دور زدن احراز هویت در Catalyst SD-WAN Manager را منتشر کرد.
شرکت Apple آسیبپذیری روز صفر CoreGraphics با شناسه CVE-2026-86950 را که در حملات هدفمند سوءاستفاده
شرکت Fortinet از بهرهبرداری روز صفر از CVE-2026-104286 در FortiMail خبر داده است؛ نقصی با
نسخه جدید ESET Management Agent 13.3.1192.0 با پشتیبانی رسمی از macOS 27 Golden Gate و