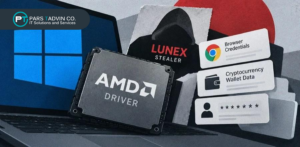
سوءاستفاده بدافزار Lunex با درایور AMD؛ کورکردن EDR و سرقت دادهها
بدافزار Lunex/Psychedelic با طعمههای ClickFix از وبسایتهای هکشده توزیع میشود و با BYOVD از درایور

بدافزار Lunex/Psychedelic با طعمههای ClickFix از وبسایتهای هکشده توزیع میشود و با BYOVD از درایور
باتنت Windows x47.c با ماژول «AI stealth» و تکیه بر xAI Grok ماندگاری را حفظ
گروه ShinyHunters با ترفند URL-encoding قوانین WAF را دور میزند و دوباره نقص CVE-2026-35273 را
مرکز امنیت سایبری کانادا از بهرهبرداری فعال یک SQL injection پیش از احراز هویت در
11.44.8 با .NET 10، Webhook integration، ویجت Device protection و کنترلهای دقیقتر برای AI روی
نسخه 13.1.2036.0 از ESET Endpoint Security for Windows با پشتیبانی از Browser Security، مدیریت پشتیبانگیری
نسخه 8.26.10.670 از Bitdefender BEST Windows Agent منتشر شد. این بهروزرسانی BSOD را برطرف میکند،
باجافزار PAYLOAD با ربایش Group Policy در Active Directory، بدون رمزگذاری فایلها و با لینک
پلتفرم فیشینگ EvilTokens با سوءاستفاده از device code و هوش مصنوعی، بیش از 12,000 صندوق
گروه TraderTraitor با مخازن GitHub مسلحشده و رجیستریهای تقلبی Terraform، backdoorهای macOS از نوع FLATROOF
نسخه6.47.1-2از Bitdefender GravityZone Control Center با وصلههای امنیتی منتشر شد. بهبودهای EDR، فیلتر File hash
نسخه 13.1.2034.0 از ESET Endpoint Security for Windows با پشتیبانی از Browser Security، بهبود Audit