
سوءاستفاده از SPIFFE/SPIRE برای جعل هویت ورکلودها در Kubernetes
این پژوهش نشان میدهد مهاجم با دسترسی root به نود Kubernetes میتواند با جعل فراداده


این پژوهش نشان میدهد مهاجم با دسترسی root به نود Kubernetes میتواند با جعل فراداده

آسیبپذیری RCE بدوناحراز هویت با شناسه CVE-2025-25249 در FortiOS/FortiSwitchManager مورد سوءاستفاده قرار گرفت و PivotC2
یک زنجیره آلودگی WebDAV در کارزار ClearFake با سوءاستفاده از ClickFix و کدِ ذخیرهشده در
نسخه جدید 1-6.47.1 از Bitdefender GravityZone Control Center منتشر شد و شامل بهبودها و رفع
ESET نسخه جدید ESET Server Security for Microsoft Windows Server را منتشر کرد. این بهروزرسانی
هکرها با زنجیره CVE-2026-67276 و CVE-2026-86060 در MikroTik RouterOS احراز هویت SSH را دور میزنند
بدافزار JSCeal با JavaScript کامپایلشدهی V8 و مبهمسازی پیچیده توزیع میشود، کوکیها و گذرواژههای مرورگرهای
شرکت Trezor اعلام کرد رخنه در ارائهدهنده ارسال مرسوله آن، ShipMonk، موجب افشای اطلاعات 67,000
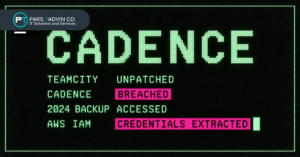
مهاجمان با سوءاستفاده از CVE-2026-63077 در TeamCity به Cadence شرکت JetBrains نفوذ کردند، به نسخه
نسخه جدید ESET Server Security برای لینوکس منتشر شد. این بهروزرسانی به منظور بهبود عملکرد
کسپرسکی از انتشار Kaspersky Vulnerability Management 1.0 خبر داد؛ راهکاری جدید که با هدف شناسایی،
هشدار امنیتی درباره ارتباط مشکوک با دامنه و فایل ناشناخته بر اساس هشدارهای دریافتشده از